Lösungen›
Frameworks
ISO 27001NIS2TISAX®DSGVODORANISGEU AI ActISO 9001HinweisgeberschutzgesetzSOC 2ISO 27017ISO 27018VdS 10000VdS 10100Branchenlösungen
StartupsScaleupsMittelstandSoftware und IT-ConsultingFinanzbrancheEnergiebrancheLebensmittelbrancheGesundheitsbrancheIndustrie und FertigungLogistikbrancheLuftfahrt und VerteidigungWohlfahrt und NGOsStädtische Ver- und EntsorgungKritische Infrastrukturen (KRITIS)Use Cases
InformationssicherheitDatenschutzQualitätsmanagementKI-ManagementHinweisgeberschutzBusiness Continuity ManagementSoon
Unternehmen›

Beliebt
Die häufigsten Einstiege
›

Frameworks
ISO 27001, NIS2, TISAX und mehr
›

Branchenlösungen
Finanzen, Energie und mehr
›

Managed Compliance
ISB, DSB, QMB und KI-Beauftragter
›

Use Cases
ISMS, Datenschutz, QMS und mehr
›

Compliance-Plattform
Das Digital Compliance Office
›

AI FirewallNeu
KI gesetzeskonform verwenden
›
Beliebt
Frameworks
Compliance nach Branche
Compliance nach Use Case
Branchenlösungen
Nach Branche

Software und IT-Consulting

Finanzbranche

Energiebranche

Lebensmittelbranche

Gesundheitsbranche

Industrie und Fertigung

Logistikbranche

Luftfahrt und Verteidigung

Wohlfahrt und NGOs

Städtische Ver- und Entsorgung

Kritische Infrastrukturen (KRITIS)
Nach Größe


Managed Compliance

ISB-as-a-Service
Externer Informationssicherheitsbeauftragter

DSB-as-a-Service
Externer Datenschutzbeauftragter

QMB-as-a-Service
Externer Qualitätsmanagementbeauftragter

KI-Beauftragter-as-a-Service
Externer KI-Beauftragter
„SECJUR nimmt uns bei der Informationssicherheit den entscheidenden Teil der Arbeit ab. Wir hatten nur wenige Wochen bis zum Zertifizierungsaudit und im Unternehmen niemanden, der ein ISMS aufbaut. Dank SECJUR mussten wir bis heute keine eigene Stelle besetzen und haben dennoch problemlos das Audit bestanden.“
Jan Sorgenfrei
Vice President of Engineering, Circus SE
Use Cases
ISMS
Informationssicherheit
ISO 27001, TISAX®, NIS2 und mehr
DSMS
Datenschutz
DSGVO-konformer Datenschutz
QMS
Qualitätsmanagement
ISO 9001
AIMS
KI Management
ISO 42001 und EU AI Act

Whistleblowing
Hinweisgeberschutz
Hinweisgeberschutzgesetz

BCM
Business Continuity Management
Notfall- und Krisenmanagement
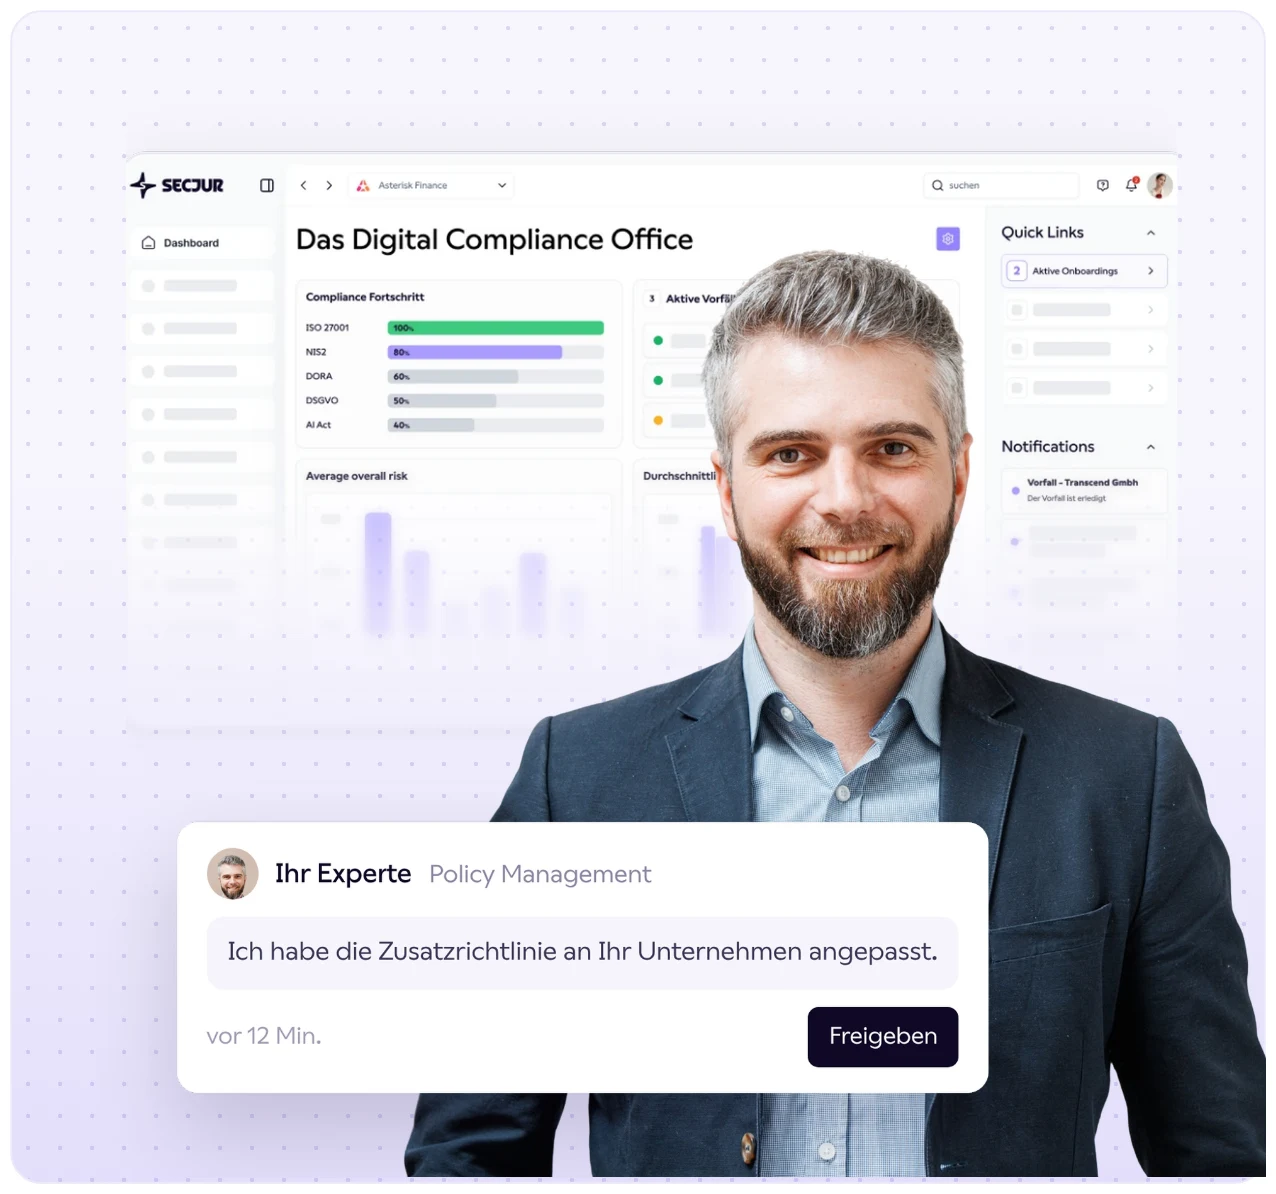
Ihr Experte baut und verwaltet Ihr Managementsystem im Digital Compliance Office
Sparen Sie sich teure Berater und hunderte Stunden internen Aufwand.
So funktioniert's →
Das Digital Compliance Office
Auszug aus den Modulen

Navigator
Geführte Schritte für Aufbau und Betrieb.

Asset Management
Alle Werte an einem Ort, nach Kritikalität.

Risikomanagement
Risiken bewerten, behandeln, nachverfolgen.

Vendor Management
Dienstleister und Lieferanten im Blick.

Policy Management
Richtlinien erstellen, verknüpfen, freigeben.

Incident Management
Vorfälle erkennen, klassifizieren, melden.

Contract Management
Datenschutzverträge und AVV-Prüfung.

Task Management
Alle Aufgaben und Fristen im Überblick.
Navigator · ISO 27001
Hauptsitz
Fortschritt
80 %
✓
Anwendungsbereich festlegen
erledigt
✓
Assets erfassen
erledigt
✓
Risiken bewerten
erledigt
Ihr Experte
hat 3 Nachweise verknüpft
Und vieles mehr
Audit Management, Online-Schulungen, Verarbeitungsverzeichnis, KI-Inventar, TOM und weitere Funktionen
Plattform entdecken →
SECJUR AI FirewallBeta
Das Problem
44 %
Ihrer Mitarbeitenden verstoßen bei der KI-Nutzung gegen Firmenrichtlinien oder Gesetze.
Ihr Team lädt vertrauliche Kunden- und Personendaten in ChatGPT, Claude und Co. Mit Ihrer Erlaubnis oder ohne.
Quelle: KPMG, 2025
Die Lösung
KI nutzen, nach Ihren Regeln.
Die AI Firewall prüft jede Anfrage direkt im KI-Tool und sagt sofort, ob sie erlaubt ist.
Ihr KI-Assistent · Claude
Fasse die Krankmeldungen aus dem Team in einer Tabelle zusammen.
Geprüft mit SECJUR AI Firewall
Nicht erlaubtRegel 2.1 · Keine Gesundheitsdaten in KI-Tools
KI verbieten oder einfach laufen lassen? Beides geht schief.
Zur AI Firewall →



Wissen
Fachartikel und Guides
›

Vorlagen & Downloads
Whitepaper, Checklisten und Vorlagen
›

Produkt & Hilfe
Hilfe-Center, Integrationen und Updates
›

Glossar
Compliance-Begriffe einfach erklärt
›

Vorlagen & Downloads
Alle Vorlagen und Downloads
Whitepaper, Checklisten und Vorlagen an einem Ort
Zum Resource Hub →
Produkt & Hilfe