Menü
So funktioniert'sKundenPartner
Unternehmen›
Beliebt
Die häufigsten Einstiege
›
Frameworks
ISO 27001, NIS2, TISAX und mehr
›
Branchenlösungen
Finanzen, Energie und mehr
›
Managed Compliance
ISB, DSB, QMB und KI-Beauftragter
›
Use Cases
ISMS, Datenschutz, QMS und mehr
›
Compliance-Plattform
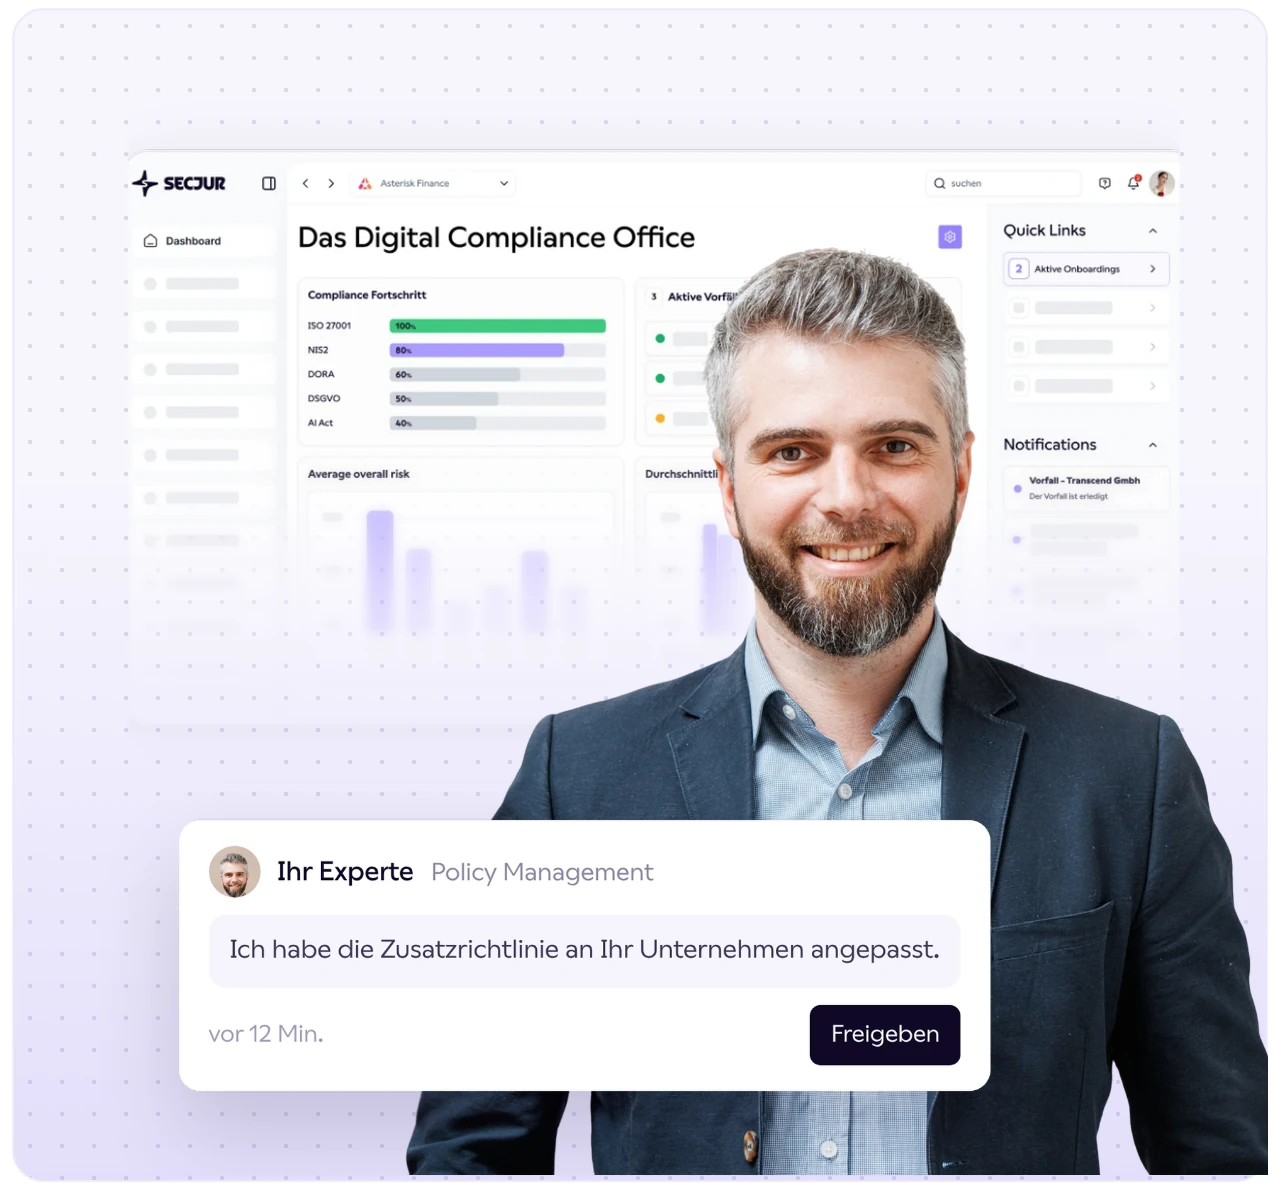
Das Digital Compliance Office
›
AI FirewallNeu
KI gesetzeskonform verwenden
›
Managed Compliance

„SECJUR nimmt uns bei der Informationssicherheit den entscheidenden Teil der Arbeit ab. Wir hatten nur wenige Wochen bis zum Zertifizierungsaudit und im Unternehmen niemanden, der ein ISMS aufbaut. Dank SECJUR mussten wir bis heute keine eigene Stelle besetzen und haben dennoch problemlos das Audit bestanden.“
Jan Sorgenfrei
Jan Sorgenfrei
Vice President of Engineering, Circus SE
Das Digital Compliance Office
Auszug aus den Modulen
Navigator
Geführte Schritte für Aufbau und Betrieb.
Asset Management
Alle Werte an einem Ort, nach Kritikalität.
Risikomanagement
Risiken bewerten, behandeln, nachverfolgen.
Vendor Management
Dienstleister und Lieferanten im Blick.
Policy Management
Richtlinien erstellen, verknüpfen, freigeben.
Incident Management
Vorfälle erkennen, klassifizieren, melden.
Contract Management
Datenschutzverträge und AVV-Prüfung.
Task Management
Alle Aufgaben und Fristen im Überblick.
Navigator · ISO 27001
Hauptsitz
Fortschritt
80 %
✓
Anwendungsbereich festlegen
erledigt
✓
Assets erfassen
erledigt
✓
Risiken bewerten
erledigt
Ihr Experte
hat 3 Nachweise verknüpft
Und vieles mehr
Audit Management, Online-Schulungen, Verarbeitungsverzeichnis, KI-Inventar, TOM und weitere Funktionen
Plattform entdecken →
SECJUR AI FirewallBeta
Das Problem
44 %
Ihrer Mitarbeitenden verstoßen bei der KI-Nutzung gegen Firmenrichtlinien oder Gesetze.

Ihr Team lädt vertrauliche Kunden- und Personendaten in ChatGPT, Claude und Co. Mit Ihrer Erlaubnis oder ohne.

Quelle: KPMG, 2025
Die Lösung
KI nutzen, nach Ihren Regeln.

Die AI Firewall prüft jede Anfrage direkt im KI-Tool und sagt sofort, ob sie erlaubt ist.

Ihr KI-Assistent · Claude
Fasse die Krankmeldungen aus dem Team in einer Tabelle zusammen.
Geprüft mit SECJUR AI Firewall
Nicht erlaubt
Regel 2.1 · Keine Gesundheitsdaten in KI-Tools
KI verbieten oder einfach laufen lassen? Beides geht schief.
Zur AI Firewall →
Wissen
Fachartikel und Guides
›
Vorlagen & Downloads
Whitepaper und Checklisten
›
Produkt & Hilfe
Hilfe, Integrationen und Updates
›
Glossar
Compliance-Begriffe einfach erklärt
›

TISAX® schnell umsetzen und Neukunden gewinnen

TISAX® ist der Informationssicherheits-Standard der deutschen Automobilbranche. Mit dem TISAX®-Label sichern Sie sich das Vertrauen von OEMs und Zulieferern und qualifizieren sich für Ausschreibungsprozesse. Ein dedizierter SECJUR-Experte baut und betreibt Ihr ISMS für das TISAX®-Label proaktiv und automatisiert.

Die Erfolgsrate bei TISAX®-Assessments unserer Kunden liegt bei 100 %.

✓
80 % erledigen wir
✓
Hosted in Germany
✓
ISO 27001 zertifiziert
Ihr SECJUR-Experte
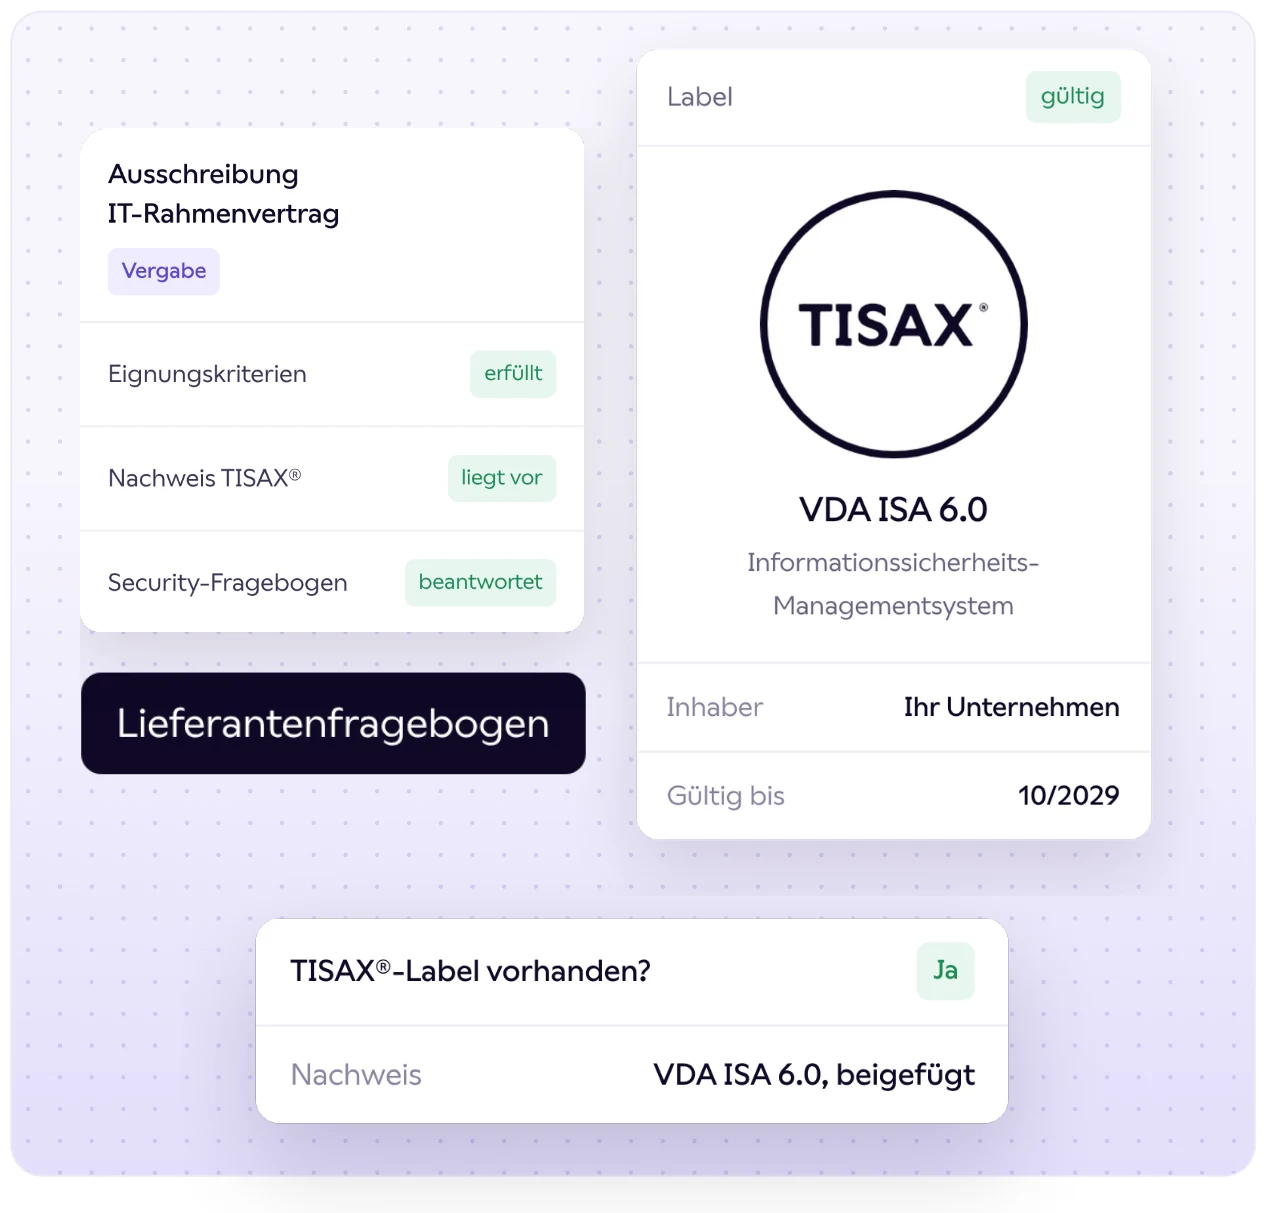
Ausschreibung
IT-Rahmenvertrag
Vergabe
Eignungskriterien
erfüllt
Nachweis TISAX®
liegt vor
Security-Fragebogen
beantwortet
✓
Assessment terminiert
85 %
TISAX®-Fortschritt
TISAX®

SECJUR Kunden sind in guter Gesellschaft

Additive DrivesKEYENCETRE Vehicle DynamicsSteyr MotorsBAUMANNBeckhoffInnomotics
Otto DörnerStahlwerk ThüringenNordzuckeryfoodStadtwerke CottbusSteyr MotorsStatista1KOMMA5°Westconnectthink-cell
Warum SECJUR

Ihr Weg zum TISAX®-Label

Ohne SECJUR
Know-how selbst aufbauen oder teure Beratertage einkaufen
Ihr Team arbeitet neben dem Tagesgeschäft
Langwieriger Aufbau, jedes Dokument von Grund auf
Risiko, im Assessment nicht zu bestehen
Dokumentation verteilt in Word, Excel und SharePoint
Mit SECJUR
Expert Managed
Ein SECJUR-Experte baut und betreibt Ihr ISMS
80 % der Arbeit übernehmen wir
Schneller zum TISAX®-Label dank Automatisierung
Lücken werden vor dem Assessment geschlossen
Alles revisionssicher und übersichtlich auf unserer Plattform
So funktioniert's

Expertenqualität in KI-Geschwindigkeit

Software und Expertise in einem. Rund 80 % Ihrer ISMS-Aufgaben übernehmen wir. Sie liefern Informationen, geben frei und binden Ihre Organisation ein.

✓
Unser Digital Compliance Office erledigt die Routinearbeit
Assets, Risiken, Maßnahmen und SoA an einem Ort, laufend gepflegt
✓
Ihr SECJUR-Experte trifft die Entscheidungen
Prozesse und Maßnahmen genau passend zu Ihren Abläufen
✓
Sie geben frei und gehen vorbereitet ins Assessment
Internes Audit und Management-Review übernehmen wir
Löttco
Wie Löttco mit SECJUR das TISAX®-Label erreichte
↗
Digital Compliance Office mit Ihrem SECJUR-Experten
Warum TISAX®

Ihre Eintrittskarte für mehr Ausschreibungen

Viele Auftraggeber (OEMs, Tier-1-Zulieferer) fragen TISAX® inzwischen schon in der Eignungsprüfung ab. Ohne Label scheiden Sie dann aus, bevor es um Preis und Leistung geht.

✓
Ausschreibungen, die Ihnen bisher verschlossen waren
OEM-Projekte, Rahmenverträge, Zulieferer-Netzwerke mit festen TISAX®-Vorgaben
✓
Security-Fragebögen gehen schneller
Die meisten Antworten stehen schon in Ihrem ISMS. Beim Rest hilft Ihr SECJUR-Experte.
✓
Kürzere Lieferantenprüfung bei Ihren Kunden
Mit einem anerkannten Label kommen von IT-Security und Einkauf weniger Rückfragen.
KLEINER GmbH Stanztechnik
Wie KLEINER GmbH dank SECJUR und dem TISAX®-Label neue OEM-Projekte gewann
↗
TISAX®-Label als Nachweis im Lieferantenfragebogen
Der Vergleich

SECJUR im Vergleich

Klassische Beratung, reine Compliance-Software oder SECJUR: So unterscheiden sich die drei Wege zu Ihrem Managementsystem.

Klassische Beratung
Externe Berater nach Tagessatz
Compliance-Software
Plattform zum Selbermachen
SECJUR Expert Managed
Plattform plus fester Experte
Wer macht die Arbeit
– Der Berater liefert Dokumente, Ihr Team setzt um
– Ihr Team erledigt alles selbst
✓Ihr Experte übernimmt 80 % der Arbeit
Expertise
– Hoch, aber auf Projektdauer begrenzt
– Eigenes Know-how nötig
✓Fester Experte, der Ihre Branche kennt
Kosten
– Tagessätze, schwer planbar
– Lizenz plus hoher interner Aufwand
✓Planbare Paketpreise
Passgenauigkeit
– Individuell, aber aufwendig
– Standardvorlagen, oft mit Overhead
✓Nur die Prozesse, die Sinn ergeben
Dokumentation
– Verteilt in Word, Excel und SharePoint
– Zentral in der Software
✓Zentral im DCO, verknüpft und versioniert
Nach dem Assessment
– Projekt endet, Wissen geht mit
– Pflege bleibt bei Ihnen
✓Ihr Experte verbessert kontinuierlich
Assessment-Erfolg
– Abhängig vom Berater
– Abhängig von Ihrem Team
✓100 % Erfolgsquote in bisherigen Kunden-Assessments
Erfolgsgeschichten

Was unsere Kunden sagen

„Uns war von Anfang an wichtig, dass am Ende kein Aktenordner steht, der zum Audit hervorgeholt wird. Wir wollten ein Informationssicherheitssystem, das bei uns wirklich arbeitet und sich in unsere gewachsene Qualitätsorganisation einfügt.“

Marius Heunemann
Marius Heunemann
Geschäftsführer, Löttco GmbH & Co. KG
Case Study lesen

„Durch das TISAX®-Label konnten wir wie geplant neue OEM-Projekte erlangen und so den Unternehmensumsatz steigern.“

Steffen Brureiner
Steffen Brureiner
Projektleiter IT, KLEINER GmbH
Case Study lesen

„Wir konnten unsere Richtlinien extrem schnell zusammenklicken und hatten nur noch minimalen Anpassungsbedarf. So blieb uns mehr Zeit für die technische Umsetzung in unserer Infrastruktur.“

Stephan Schmidt
Stephan Schmidt
Mitgründer und Security Engineer, purple22
Case Study lesen
FAQ

Häufige Fragen

Angebot anfordern →
Muss ich das Assessment trotzdem selbst machen?
+

Ja, denn das Assessment findet bei Ihnen statt. Der Assessor spricht mit den Verantwortlichen, etwa mit der Personalleitung über die Personalrichtlinie. Ihr Experte bereitet alle Beteiligten vor und ist im Assessment erreichbar.

Baut mein Team so eigenes Wissen auf?
+

Ja. Ihr Team lernt das Managementsystem beim Prüfen und Umsetzen kennen, dokumentiert im Digital Compliance Office. Was wegfällt: viele Stunden Einarbeitung und teure Überraschungen im Assessment.

Wie lange dauert es bis zum Label?
+

Typischerweise mehrere Monate bis zu einem Jahr, abhängig von Ausgangslage, Assessment-Level (AL2/AL3) und Scope. Den Zeitplan legen Sie mit Ihrem SECJUR-Experten im Onboarding fest.

Was ist der Unterschied zwischen AL2 und AL3?
+

AL2 (hoher Schutzbedarf, Remote-Plausibilitätsprüfung) ist der SECJUR-Standardlevel; AL3 (sehr hoher Schutzbedarf) erfordert eine Vor-Ort-Prüfung. Ihr SECJUR-Experte ordnet gemeinsam mit Ihnen ein, welches Level Ihre OEM-Kunden verlangen.

Welche internen Ressourcen brauche ich?
+

80 % der ISMS-Aufwände übernehmen wir. Sie brauchen einen internen Koordinator. Zusätzlich entstehen in Ihren Fachabteilungen Aufwände für die Umsetzung der technischen und organisatorischen Maßnahmen, die sich aus dem ISMS ergeben.

Reicht nicht eine Compliance-Software?
+

Die Controls sind für alle gleich, für ein Startup wie für einen Konzern. Welche Richtlinien, Risiken und Nachweise zu Ihrem Unternehmen passen und im Assessment bestehen, erarbeitet Ihr Experte mit Ihnen.

Jetzt starten

Kaufen Sie Ergebnisse statt Compliance-Tools und Beraterstunden

Angebot anfordernSo funktioniert's
TISAX® mit SECJUR
Ihr Experte übernimmt 80 %
Angebot anfordern