Menü
So funktioniert'sKundenPartner
Unternehmen›
Beliebt
Die häufigsten Einstiege
›
Frameworks
ISO 27001, NIS2, TISAX und mehr
›
Branchenlösungen
Finanzen, Energie und mehr
›
Managed Compliance
ISB, DSB, QMB und KI-Beauftragter
›
Use Cases
ISMS, Datenschutz, QMS und mehr
›
Compliance-Plattform
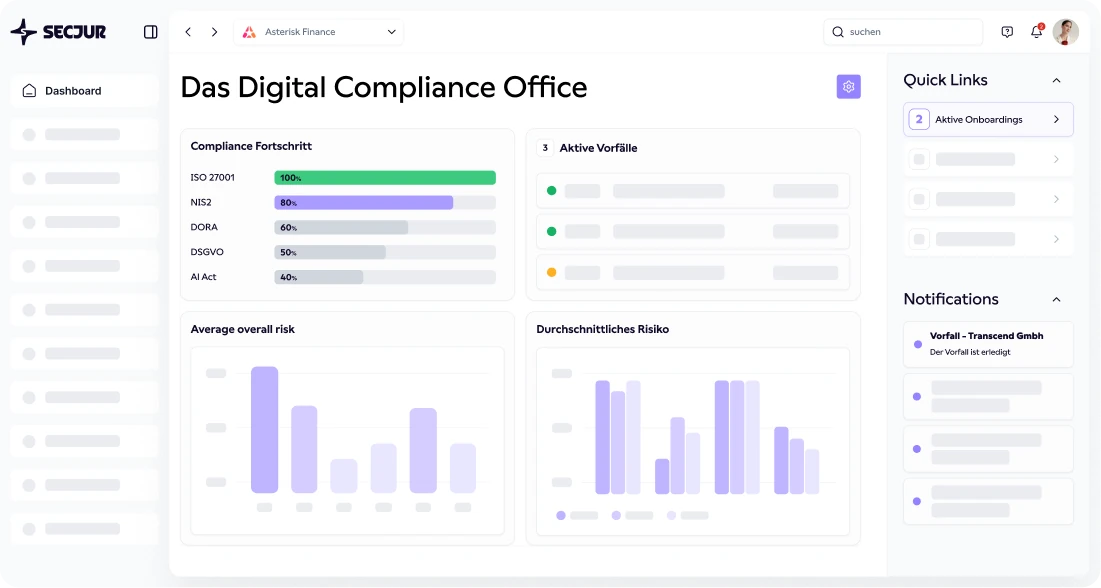
Das Digital Compliance Office
›
AI FirewallNeu
KI gesetzeskonform verwenden
›
Managed Compliance

„SECJUR nimmt uns bei der Informationssicherheit den entscheidenden Teil der Arbeit ab. Wir hatten nur wenige Wochen bis zum Zertifizierungsaudit und im Unternehmen niemanden, der ein ISMS aufbaut. Dank SECJUR mussten wir bis heute keine eigene Stelle besetzen und haben dennoch problemlos das Audit bestanden.“
Jan Sorgenfrei
Jan Sorgenfrei
Vice President of Engineering, Circus SE
Das Digital Compliance Office
Auszug aus den Modulen
Navigator
Geführte Schritte für Aufbau und Betrieb.
Asset Management
Alle Werte an einem Ort, nach Kritikalität.
Risikomanagement
Risiken bewerten, behandeln, nachverfolgen.
Vendor Management
Dienstleister und Lieferanten im Blick.
Policy Management
Richtlinien erstellen, verknüpfen, freigeben.
Incident Management
Vorfälle erkennen, klassifizieren, melden.
Contract Management
Datenschutzverträge und AVV-Prüfung.
Task Management
Alle Aufgaben und Fristen im Überblick.
Navigator · ISO 27001
Hauptsitz
Fortschritt
80 %
✓
Anwendungsbereich festlegen
erledigt
✓
Assets erfassen
erledigt
✓
Risiken bewerten
erledigt
Ihr Experte
hat 3 Nachweise verknüpft
Und vieles mehr
Audit Management, Online-Schulungen, Verarbeitungsverzeichnis, KI-Inventar, TOM und weitere Funktionen
Plattform entdecken →
SECJUR AI FirewallBeta
Das Problem
44 %
Ihrer Mitarbeitenden verstoßen bei der KI-Nutzung gegen Firmenrichtlinien oder Gesetze.

Ihr Team lädt vertrauliche Kunden- und Personendaten in ChatGPT, Claude und Co. Mit Ihrer Erlaubnis oder ohne.

Quelle: KPMG, 2025
Die Lösung
KI nutzen, nach Ihren Regeln.

Die AI Firewall prüft jede Anfrage direkt im KI-Tool und sagt sofort, ob sie erlaubt ist.

Ihr KI-Assistent · Claude
Fasse die Krankmeldungen aus dem Team in einer Tabelle zusammen.
Geprüft mit SECJUR AI Firewall
Nicht erlaubt
Regel 2.1 · Keine Gesundheitsdaten in KI-Tools
KI verbieten oder einfach laufen lassen? Beides geht schief.
Zur AI Firewall →
Wissen
Fachartikel, Guides und Glossar
›
Vorlagen & Downloads
Whitepaper, Checklisten und Vorlagen
›
Produkt & Hilfe
Hilfe-Center, Integrationen und Updates
›

Ihr externer ISB

Ein fester SECJUR-Experte übernimmt die Rolle Ihres Informationssicherheitsbeauftragten (ISB). Er baut Ihr ISMS nach ISO 27001, NIS2 oder TISAX auf, hält es aktuell und berichtet direkt an Ihre Geschäftsführung.

Die Erfolgsrate bei Audits unserer Kunden liegt bei 100 %.

✓
80 % erledigen wir
✓
Hosted in Germany
✓
ISO 27001 zertifiziert
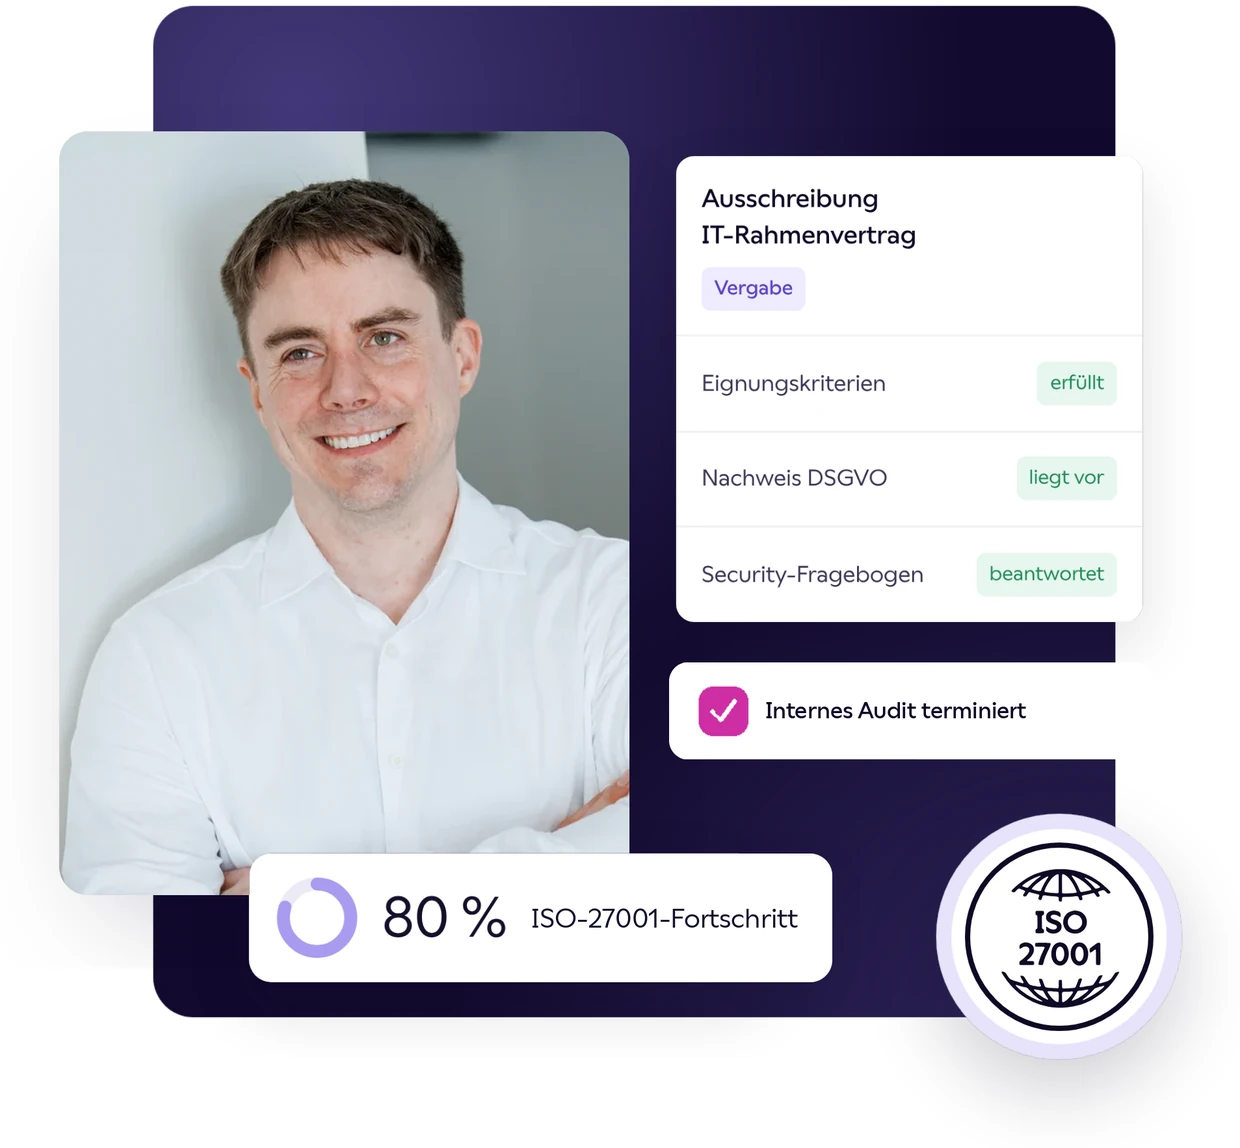
Ihr SECJUR-Experte im DCO: ISO-27001-Fortschritt, Status-Meldungen und Nachweise

SECJUR Kunden sind in guter Gesellschaft

OTTOStahlwerk ThüringenNordzuckeryfoodStadtwerke CottbusSteyr MotorsStatista
Warum SECJUR

Ihr ISB, ohne neue Stelle

Ohne SECJUR
ISB-Stelle ist schwer zu besetzen und teuer
Die Rolle läuft nebenbei beim IT-Leiter
Wissen hängt an einer einzigen Person
Kein regelmäßiges Reporting an die Geschäftsführung
Jedes Dokument wird von Grund auf erstellt
Dokumentation verteilt in Word, Excel und SharePoint
Mit SECJUR
ISB as a Service
Ein SECJUR-Experte wird als Ihr ISB bestellt
Ihr ISB übernimmt 80 % der Arbeit
Fester ISB mit dem SECJUR-Team im Rücken
Jour fixe und Reporting an die Geschäftsführung
Vorlagen und Automatisierung auf unserer Plattform
Alles revisionssicher an einem Ort, im DCO
So funktioniert's

Expertenqualität in KI-Geschwindigkeit

Software und Expertise in einem. Rund 80 % Ihrer ISMS-Aufgaben übernehmen wir. Sie liefern Informationen, geben frei und binden Ihre Organisation ein.

✓
Unser Digital Compliance Office erledigt die Routinearbeit
Assets, Risiken, Maßnahmen und SoA an einem Ort, laufend gepflegt
✓
Ihr ISB steuert und berichtet
Maßnahmen passend zu Ihren Abläufen, Entscheidungsvorlagen für die Geschäftsführung
✓
Sie geben frei und gehen vorbereitet ins Audit
Internes Audit und Management-Review übernehmen wir
Ihr SECJUR Experte
Digital Compliance Office
Ihr ExpertePolicy Management

Zugangsrichtlinie an Ihr Unternehmen angepasst.

vor 12 Min.Freigeben
Managementsysteme

Ein Managementsystem, alle Frameworks

01
Informationssicherheit (ISMS)

Ihr ISB baut ein ISMS auf, das ISO 27001, NIS2, TISAX®, DORA und SOC 2 abdeckt. Controls setzen Sie einmal um und nutzen sie für jedes weitere Framework.

Mehr zur Informationssicherheit →
02
Datenschutz (DSMS)

DSGVO und Schweizer nDSG im selben System: Verarbeitungsverzeichnis, Betroffenenanfragen und Datenschutz-Folgenabschätzungen.

Mehr zum Datenschutz →
03
Qualitätsmanagement (QMS)

ISO 9001 auf derselben Basis, mit gemeinsamen Dokumenten, Audits und Management-Reviews.

Mehr zum Qualitätsmanagement →
04
Hinweisgeberschutz

Ein sicherer, anonymer Meldekanal nach deutschen und EU-Vorgaben.

Mehr zum Hinweisgeberschutz →
05
KI-Management

EU AI Act und ISO 42001: KI-Systeme erfassen, Risiken bewerten und Governance dokumentieren.

Mehr zum KI-Management →
Mehr zur Plattform →
Ihre Compliance-Module
DCO
ISMS (ISO 27001, NIS2)
82 %
DSMS (DSGVO)
100 %
QMS (ISO 9001)
in Planung
Hinweisgeberschutz
Meldekanal aktiv
KI-Management (EU AI Act)
in Arbeit
Gemeinsame Controls
wiederverwendet
A.5.15 Zugangssteuerung
ISO 27001, NIS2, TISAX®
Ihre Experten

Echte Experten an Ihrer Seite

Ihr ISB ist ein fester SECJUR-Experte, der Ihre Frameworks und Ihre Branche kennt und für Sie direkt erreichbar ist.

SECJUR Experte Informationssicherheit
SECJUR Expertin
SECJUR Expertin Informationssicherheit
SECJUR Experte KI-Management
SECJUR Expertin
SECJUR Experte Informationssicherheit
SECJUR Experte Datenschutz
SECJUR Experte Qualitätsmanagement
SECJUR entdecken →
Der Vergleich

SECJUR im Vergleich

Interner ISB, externer ISB nach Tagessatz oder SECJUR: So unterscheiden sich die drei Wege zu Ihrem Informationssicherheitsbeauftragten.

Interner ISB
Festanstellung im eigenen Team
Externer ISB
Berater nach Tagessatz
SECJUR ISB as a Service
Plattform plus fester Experte
Wer macht die Arbeit
– Der ISB, oft neben anderen Aufgaben
– Der Berater liefert Dokumente, Ihr Team setzt um
✓Ihr ISB übernimmt 80 % der Arbeit
Kosten
– Volles Gehalt plus Weiterbildung
– Tagessätze, schwer planbar
✓Festpreis
Verfügbarkeit
– Fällt bei Urlaub, Krankheit oder Wechsel aus
– Nur an gebuchten Tagen
✓Fester ISB mit Team im Rücken
Expertise
– Hängt an einer Person
– Hoch, aber nur punktuell im Unternehmen
✓Experte, der Ihre Branche kennt
Dokumentation
– Verteilt in Word, Excel und SharePoint
– Beim Berater, schwer zu übergeben
✓Zentral im DCO, verknüpft und versioniert
Internes Audit
– Der ISB prüft seine eigene Arbeit
– Zusätzlicher Auftrag
✓Unabhängig, durch einen zweiten Experten
Audit-Erfolg
– Abhängig von einer Person
– Abhängig vom Berater
✓100 % Erfolgsquote in bisherigen Kundenaudits
Erfolgsgeschichte

Audit bestanden, ohne eigene Stelle

Zertifizierung nach ISO 27001 in
12 Wochen

„SECJUR nimmt uns bei der Informationssicherheit den entscheidenden Teil der Arbeit ab. Wir hatten nur wenige Wochen bis zum Zertifizierungsaudit und im Unternehmen niemanden, der ein ISMS aufbaut. Dank SECJUR mussten wir bis heute keine eigene Stelle besetzen und haben dennoch problemlos das Audit bestanden.“

Jan Sorgenfrei
Jan Sorgenfrei
Circus SE
FAQ

Häufige Fragen

Angebot anfordern →
Haftet der externe ISB für die Informationssicherheit?
+

Nein. Verantwortung und Entscheidungen bleiben bei Ihrer Geschäftsführung. Ihr ISB berät, steuert die Umsetzung und berichtet regelmäßig, damit die Geschäftsführung ihrer Verantwortung nachkommen kann.

Welche internen Ressourcen brauche ich?
+

80 % der ISMS-Aufwände übernehmen wir. Sie brauchen einen internen Koordinator. Zusätzlich entstehen in Ihren Fachabteilungen Aufwände für die Umsetzung der technischen und organisatorischen Maßnahmen, die sich aus dem ISMS ergeben.

Arbeitet der ISB remote oder vor Ort?
+

Die Zusammenarbeit läuft überwiegend remote, über einen festen Jour fixe und das Digital Compliance Office. Termine vor Ort stimmen Sie mit Ihrem ISB im Kennenlernen ab.

Ist das interne Audit enthalten?
+

Ja. Ein zweiter SECJUR-Experte führt es durch, damit es unabhängig von Ihrem ISB bleibt. Sie erhalten einen Bericht mit klar bewerteten Abweichungen.

Wir haben schon ein ISMS. Übernimmt SECJUR das?
+

Ja. Ihr ISB übernimmt das bestehende ISMS ins Digital Compliance Office, prüft es auf Lücken und entwickelt es weiter.

Jetzt starten

Holen Sie sich Ihren ISB ins Team

Erstgespräch vereinbarenSo funktioniert's
Ihr ISB zum Festpreis
Ihr ISB übernimmt 80 %
Angebot anfordern