






„SECJUR nimmt uns bei der Informationssicherheit den entscheidenden Teil der Arbeit ab. Wir hatten nur wenige Wochen bis zum Zertifizierungsaudit und im Unternehmen niemanden, der ein ISMS aufbaut. Dank SECJUR mussten wir bis heute keine eigene Stelle besetzen und haben dennoch problemlos das Audit bestanden.“


Ihr Team lädt vertrauliche Kunden- und Personendaten in ChatGPT, Claude und Co. Mit Ihrer Erlaubnis oder ohne.
Die AI Firewall prüft jede Anfrage direkt im KI-Tool und sagt sofort, ob sie erlaubt ist.


Informationssicherheitsexperte


02 Nov 2026

12 min


Der ISB steuert das ISMS und berichtet direkt an die Geschäftsleitung, die Verantwortung für die Informationssicherheit bleibt bei der Leitung.
ISO 27001, TISAX und DORA verlangen zugewiesene Rollen, keinen ISB-Titel; das BSI-Gesetz schreibt den ISB ausdrücklich nur für die Bundesverwaltung vor (§ 45 BSIG).
NIS2 nimmt die Geschäftsleitung nach § 38 BSIG direkt in die Pflicht, ein ISB kann die Arbeit übernehmen, aber nicht die Haftung.
Interner und externer ISB sind zulässig; im Audit zählen Bestellungsurkunde, direkte Berichtslinie zur Leitung und eine benannte Vertretung.
Ein Informationssicherheitsbeauftragter (ISB) steuert im Auftrag der Geschäftsleitung die Informationssicherheit eines Unternehmens. Er baut das Managementsystem auf, bewertet Risiken, koordiniert Maßnahmen und berichtet regelmäßig an die Leitung. Die Verantwortung für das Ergebnis bleibt bei der Geschäftsleitung, der ISB ist ihr fachlicher Steuermann.
Ob ein Unternehmen einen ISB bestellen muss, hängt vom Regelwerk ab. ISO 27001 verlangt klar zugewiesene Rollen, aber keinen bestimmten Titel. NIS2 nimmt die Geschäftsleitung selbst in die Pflicht. Für Einrichtungen der Bundesverwaltung schreibt das BSI-Gesetz den ISB dagegen ausdrücklich vor. Dieser Artikel ordnet Aufgaben, Pflichten, Qualifikation und die Frage nach internem oder externem ISB ein und zeigt, wie die Bestellung in der Praxis abläuft.
Aktuell ist das Thema vor allem wegen NIS2. Das deutsche Umsetzungsgesetz gilt seit dem 6. Dezember 2025, eine allgemeine Übergangsfrist gibt es nicht. Das BSI beziffert die beaufsichtigten Einrichtungen auf rund 29.500. Viele von ihnen stehen zum ersten Mal vor der Frage, wer im Haus die Informationssicherheit steuert, und landen dabei schnell beim ISB. Worauf es dann ankommt, lässt sich in drei Punkten sagen: eine Bestellung mit klarem Mandat, eine direkte Berichtslinie zur Geschäftsleitung und eine benannte Vertretung.
Der Informationssicherheitsbeauftragte ist die zentrale Fachrolle für Informationssicherheit im Unternehmen. Er plant, koordiniert und überwacht das Informationssicherheitsmanagementsystem, kurz ISMS, und hält die Geschäftsleitung über den Sicherheitsstand auf dem Laufenden. Im Markt kursieren dafür mehrere Bezeichnungen: ISMS-Beauftragter, Information Security Officer oder in größeren Organisationen auch CISO. Gemeint ist im Kern dieselbe Steuerungsaufgabe.
Der Begriff selbst ist eine deutsche Prägung. Die BSI-Standards zum IT-Grundschutz beschreiben den Informationssicherheitsbeauftragten als Verantwortlichen für den Sicherheitsprozess, und von dort hat er sich in Unternehmen verbreitet. In ISO 27001 taucht der Titel nicht auf, die Norm spricht nur von Rollen, Verantwortlichkeiten und Befugnissen. Wer ISB wird, kommt meist aus der IT, dem Qualitätsmanagement, dem Datenschutz oder der Compliance.
Für das Verständnis der Rolle hilft eine Unterscheidung: Der ISB setzt nicht jede Maßnahme selbst um. Firewall-Regeln konfiguriert die IT, Zugriffsrechte vergeben die Fachbereiche, Verträge mit Dienstleistern verhandelt der Einkauf. Der ISB sorgt dafür, dass es für all das einen Plan gibt, dass der Plan umgesetzt wird und dass Abweichungen auffallen. Er ist Steuerer und Kontrolleur, nicht ausführende Hand.
Auftrag: das ISMS planen, steuern und laufend verbessern.
Berichtslinie: direkt an die Geschäftsleitung, nicht an die IT-Leitung.
Verantwortung: liegt bei der Leitung. Der ISB berät, koordiniert und kontrolliert.
Die Berichtslinie ist keine Formalie. Auditoren schauen sich das Organigramm an und erwarten, dass Informationssicherheit auf Leitungsebene verankert ist. Ein ISB, der dem IT-Leiter unterstellt ist, kontrolliert im Zweifel seinen eigenen Vorgesetzten. Genau diese Konstellation wird in Audits regelmäßig hinterfragt.
Die Aufgaben des Informationssicherheitsbeauftragten folgen dem Lebenszyklus eines ISMS: planen, umsetzen, prüfen, verbessern. Am Anfang stehen Leitlinie und Risikoanalyse, im laufenden Betrieb verschiebt sich der Schwerpunkt zu Nachweisen, Vorfällen, Audits und Berichten an die Leitung. Die folgende Übersicht zeigt, welche Aufgaben anfallen und welches Ergebnis am Ende vorliegen sollte.
| Aufgabe | Was konkret dazugehört | Ergebnis |
|---|---|---|
| Leitlinie und Richtlinien | Die Informationssicherheitsleitlinie entwerfen, themenspezifische Richtlinien pflegen | Von der Leitung freigegebene Dokumente |
| Risikomanagement | Werte erfassen, Risiken bewerten, Behandlung vorschlagen | Risikoregister und Risikobehandlungsplan |
| Maßnahmen steuern | Controls mit IT und Fachbereichen planen, Fortschritt verfolgen | Maßnahmenplan, Erklärung zur Anwendbarkeit |
| Awareness | Schulungen und Sensibilisierung organisieren | Schulungsnachweise |
| Sicherheitsvorfälle | Meldewege festlegen, Vorfälle analysieren, Lehren ableiten | Vorfallregister, Korrekturmaßnahmen |
| Dienstleister | Lieferanten nach Sicherheitskriterien bewerten | Lieferantenbewertungen |
| Berichten | Regelmäßig und anlassbezogen an die Leitung berichten | Managementbericht, Kennzahlen |
| Audits | Interne Audits organisieren, externe Audits begleiten | Auditberichte, Maßnahmen aus Feststellungen |
Der größte Aufwand entsteht selten bei den technischen Maßnahmen, sondern bei der Nachweisführung. Ein Auditor erkennt eine Maßnahme nur an, wenn sie dokumentiert und belegbar ist. Ein ISB, der gut organisiert ist, hält deshalb Nachweise laufend aktuell, statt sie wenige Wochen vor dem Audit zusammenzusuchen.
Ein gutes Muster für den Bericht an die Leitung liefert das BSI-Gesetz für die Bundesverwaltung. Dort berichtet der ISB über seine Tätigkeit, den Stand der Informationssicherheit, die Mittel- und Personalausstattung und über Sicherheitsvorfälle, und zwar regelmäßig sowie anlassbezogen. Diese vier Punkte funktionieren auch in jedem Unternehmen. Sie liefern gleichzeitig die Eingaben für die Managementbewertung, die ISO 27001 in Kapitel 9.3 verlangt.
Eine Aufgabe sollte der ISB dagegen nicht übernehmen: das interne Audit seines eigenen ISMS. ISO 27001 verlangt in Kapitel 9.2, dass Auditoren objektiv und unparteiisch prüfen. Wer das System gebaut hat, kann es nicht glaubwürdig selbst bewerten. Der ISB organisiert das interne Audit und arbeitet die Feststellungen ab, die Prüfung führt eine andere Person durch.
Für Unternehmen, die unter NIS2 fallen, kommt eine zeitkritische Aufgabe hinzu: Erhebliche Sicherheitsvorfälle müssen dem BSI gemeldet werden, eine frühe Erstmeldung (in der NIS2-Richtlinie Frühwarnung genannt) innerhalb von 24 Stunden nach Kenntnis, so regelt es § 32 BSIG. Der ISB sorgt dafür, dass Meldewege, Zuständigkeiten und Vorlagen stehen, bevor der Ernstfall eintritt. Dazu gehören ein klares Kriterium, ab wann ein Vorfall als erheblich gilt, eine Vorlage für die Meldung und eine Vertretung, die auch am Wochenende erreichbar ist. Wie die einzelnen Bausteine eines ISMS zusammenspielen, zeigt der Leitfaden zum ISMS-Aufbau in sieben Schritten.
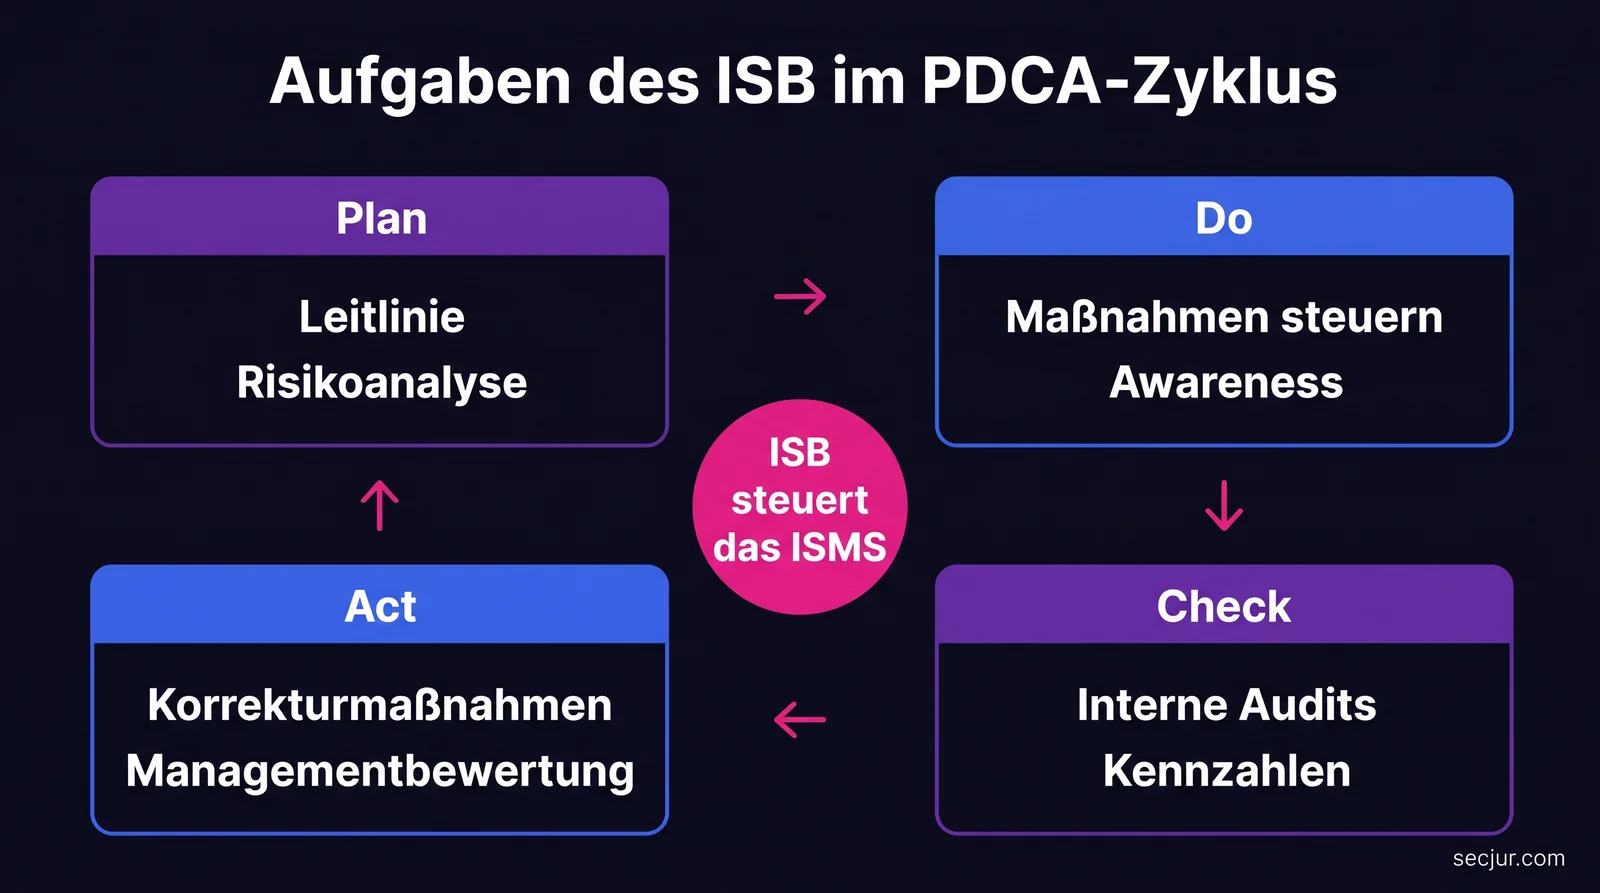
Der ISB steuert das ISMS entlang des PDCA-Zyklus, von der Leitlinie über Maßnahmen und Audits bis zur Managementbewertung.
Für die meisten Unternehmen gibt es keine gesetzliche Pflicht, eine Person mit dem Titel Informationssicherheitsbeauftragter zu bestellen. Pflicht ist aber fast überall, dass die Verantwortung für Informationssicherheit nachweisbar zugewiesen ist und eine benannte Person die Steuerungsaufgaben übernimmt. Wer daraus schließt, ohne ISB gehe es auch, liest die Regelwerke zu wörtlich: In der Praxis braucht jedes ISMS genau diese Rolle, egal wie sie heißt.
| Regelwerk | Verlangt einen ISB? | Was konkret gefordert ist |
|---|---|---|
| ISO 27001 | Nicht dem Titel nach | Kapitel 5.3: Die oberste Leitung weist Verantwortung und Befugnisse zu, auch für die Berichterstattung über das ISMS. Anhang A 5.2: Rollen definieren und zuweisen. |
| NIS2 (BSI-Gesetz) | Für Unternehmen nicht ausdrücklich | § 38 BSIG: Die Geschäftsleitung setzt die Risikomanagementmaßnahmen nach § 30 um, überwacht sie, haftet bei Pflichtverletzung und muss sich regelmäßig schulen lassen. |
| Bundesverwaltung (BSI-Gesetz) | Ja | § 45 BSIG: Die Leitung bestellt einen ISB und eine Vertretung. Der ISB berät und berichtet unabhängig und weisungsfrei. |
| TISAX (VDA ISA) | Nicht dem Titel nach | ISA 1.2.2: Verantwortlichkeiten für Informationssicherheit sind organisiert und zugewiesen. |
| DORA | Nicht dem Titel nach | Art. 5: Das Leitungsorgan trägt die Verantwortung für den IKT-Risikomanagementrahmen und legt klare Aufgaben und Zuständigkeiten für alle IKT-Funktionen fest. |
Bei NIS2 hält sich eine Verkürzung: Die NIS2-Richtlinie mache den ISB zur Pflicht. Das trifft so nicht zu. Das deutsche Umsetzungsgesetz geht einen anderen Weg und adressiert die Geschäftsleitung direkt. Ein ISB kann die operative Arbeit übernehmen, die Verantwortung kann er der Leitung nicht abnehmen. Ob Ihr Unternehmen betroffen ist, klärt der Überblick zu den NIS2-betroffenen Unternehmen, die Folgen für die Leitung beschreibt der Artikel zur Haftung von Geschäftsführern unter NIS2.
Bei ISO 27001 ist die Lage ähnlich. Die Norm schreibt keinen Titel vor, doch der Auditor will eine benannte Person mit klarem Mandat sehen, die über das ISMS berichtet. Deshalb bestellen die meisten zertifizierten Unternehmen einen ISB. Welche Klauseln dahinterstehen, erklärt der Artikel zu den ISO 27001 Anforderungen.
Praxisbeispiel
Ein Softwarehaus mit 40 Mitarbeitenden bereitet die ISO-27001-Zertifizierung vor und hat bisher niemanden für Informationssicherheit benannt. Die Lösung muss nicht extern sein: Ein erfahrener Mitarbeiter aus der IT wird formal bestellt, erhält eine Schulung und berichtet direkt an die Geschäftsleitung. Eine zweite Person wird als Vertretung benannt. Damit ist die Rolle für den Auditor nachvollziehbar besetzt.
"Die Frage, ob man einen ISB braucht, ist fast immer falsch gestellt. Die richtige Frage lautet: Wer steuert unsere Informationssicherheit, und kann die Geschäftsleitung das belegen? Weder NIS2 noch ISO 27001 prüfen am Ende einen Titel. Sie prüfen, ob jemand mit Mandat, Zeit und direktem Draht zur Leitung die Arbeit macht."
Amin Abbaszadeh, Informationssicherheitsexperte bei SECJUR
Für Unternehmen schreibt kein Gesetz eine bestimmte Ausbildung des ISB vor. ISO 27001 verlangt in Kapitel 7.2, dass Personen mit Einfluss auf die Informationssicherheit kompetent sind und dass diese Kompetenz nachgewiesen wird. Für die Bundesverwaltung fordert § 45 BSIG ausdrücklich die erforderliche Fachkunde. Die Messlatte ist also die Eignung für die Aufgabe, nicht ein bestimmtes Zertifikat.
Ein ISB kennt die Anforderungen der relevanten Regelwerke, beherrscht Methoden der Risikoanalyse und versteht die IT-Landschaft des Unternehmens gut genug, um mit Administratoren auf Augenhöhe zu sprechen. Verbreitete Qualifikationen sind ISO/IEC 27001 Lead Implementer oder Lead Auditor, der IT-Grundschutz-Praktiker nach BSI sowie CISM oder CISSP.
Mindestens genauso wichtig sind Kommunikation und Durchsetzungsvermögen. Der ISB muss der Geschäftsleitung Risiken verständlich erklären, Fachbereiche von Maßnahmen überzeugen und unangenehme Feststellungen ansprechen, ohne das Vertrauen der Kollegen zu verlieren.
Ein Zertifikat ersetzt keine Erfahrung, und fehlende Zertifikate sind kein Ausschlussgrund. Für die Vertretung genügt in der Auditpraxis ein Kompetenznachweis, etwa eine dokumentierte Schulung. Wichtiger als der Abschluss ist, dass der ISB genug Zeit für die Rolle bekommt. Ein ISB, der die Aufgabe nebenbei zu einem vollen Job erledigen soll, wird zum Engpass des gesamten ISMS.
Als Kompetenznachweis akzeptieren Auditoren mehr als Zertifikate: dokumentierte Schulungen, nachweisbare Projekterfahrung oder die Teilnahme an Fachveranstaltungen. ISO 27001 verlangt, dass dieser Nachweis als dokumentierte Information vorliegt. Weiterbildung bleibt eine laufende Aufgabe, weil sich Regelwerke ändern. Die Umstellung auf die ISO 27001:2022 mit neu geordneten Controls ist ein Beispiel dafür.
Nicht zu verwechseln ist die Qualifikation des ISB mit der Schulungspflicht der Geschäftsleitung. Unter NIS2 muss die Leitung selbst regelmäßig an Schulungen teilnehmen, um Risiken bewerten zu können (§ 38 Abs. 3 BSIG). Ein gut ausgebildeter ISB ersetzt diese Pflicht nicht.
ISB und CISO können dieselbe Person sein, sind aber nicht dasselbe. Der ISB steuert das Managementsystem. Der CISO (Chief Information Security Officer) ist eine Führungsposition mit Budget, Personal und strategischer Verantwortung, die vor allem in größeren Unternehmen existiert. Der IT-Sicherheitsbeauftragte konzentriert sich auf die technische Absicherung der IT, der Datenschutzbeauftragte auf den Schutz personenbezogener Daten.
Im Mittelstand fallen ISB und CISO meist in einer Person zusammen, oft ohne dass der CISO-Titel vergeben wird. In Konzernen ist die Aufteilung typisch: Ein CISO verantwortet die Sicherheitsstrategie der Gruppe, an den Standorten oder in den Tochtergesellschaften arbeiten ISBs, die das jeweilige ISMS steuern und an ihn berichten.
Der Begriff IT-Sicherheitsbeauftragter wird oft synonym zum ISB verwendet. Der Unterschied liegt im Umfang: Informationssicherheit umfasst auch Papierakten, Gespräche und das Wissen in den Köpfen der Mitarbeitenden, IT-Sicherheit nur die technischen Systeme. Ein IT-Sicherheitsbeauftragter deckt also einen Teil dessen ab, wofür der ISB zuständig ist.
| Rolle | Fokus | Grundlage | Typischer Einsatz |
|---|---|---|---|
| ISB | Alle Informationen, steuert das ISMS | ISO 27001, TISAX, BSI-Gesetz (Bundesverwaltung) | Jedes Unternehmen mit ISMS |
| CISO | Sicherheitsstrategie, Budget, Team | Organisationsentscheidung | Größere Unternehmen und Konzerne |
| IT-Sicherheitsbeauftragter | Technische IT-Sicherheit | Organisationsentscheidung | IT-Abteilung, oft dem ISB zuarbeitend |
| Datenschutzbeauftragter | Personenbezogene Daten | DSGVO und BDSG | Gesetzlich geregelte Benennung |
Die Überschneidung zwischen ISB und Datenschutzbeauftragtem ist groß, beide arbeiten mit denselben technischen und organisatorischen Maßnahmen. Wie Datenschutz und Informationssicherheit zusammenhängen, beschreibt der Artikel zu Datenschutz und Informationssicherheit. Eine Personalunion ist in kleinen Unternehmen verbreitet, sie sollte aber bewusst entschieden und dokumentiert werden. Die DSGVO verlangt in Art. 38 Abs. 6, dass weitere Aufgaben des Datenschutzbeauftragten nicht zu einem Interessenkonflikt führen. Wo der ISB über Überwachungsmaßnahmen entscheidet, die der DSB kritisch prüfen müsste, wird die Doppelrolle schwierig. Gleiches gilt für Konstellationen, die Auditoren regelmäßig hinterfragen: der Geschäftsführer als eigener ISB oder ein ISB, der in der IT-Abteilung die eigene Arbeit kontrolliert. Welche Aufgaben beim Datenschutz anfallen, zeigt der Artikel zum externen Datenschutzbeauftragten.
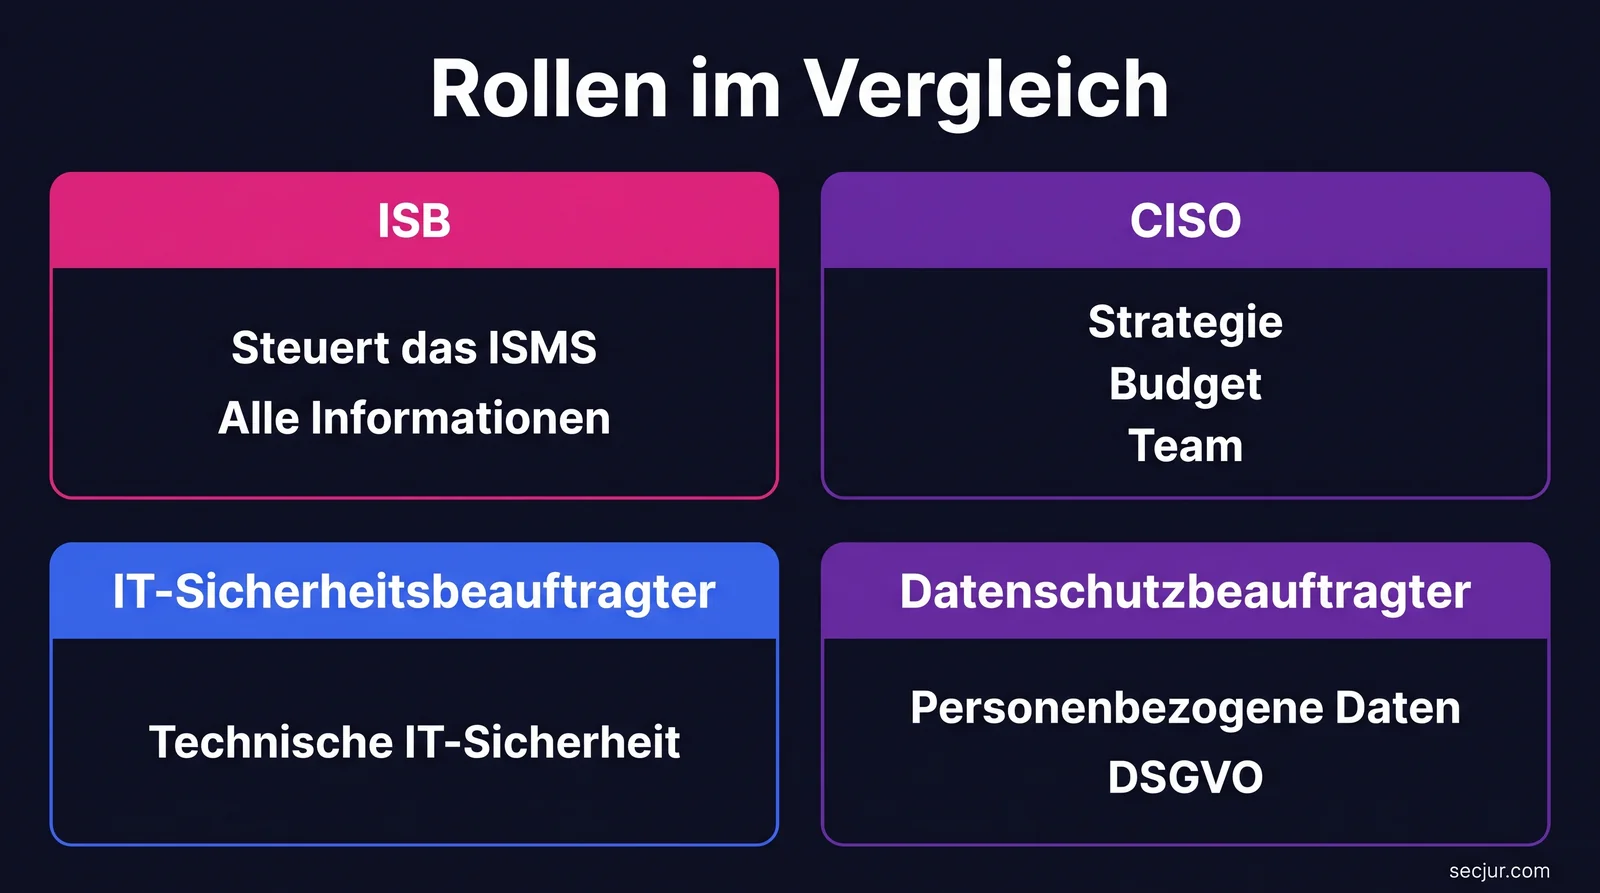
ISB, CISO, IT-Sicherheitsbeauftragter und Datenschutzbeauftragter unterscheiden sich im Fokus: Managementsystem, Strategie, Technik und personenbezogene Daten.
Beide Modelle sind zulässig, sowohl für ISO 27001 als auch unter NIS2. Ein interner ISB kennt Prozesse und Menschen und ist jederzeit erreichbar. Ein externer ISB bringt Erfahrung aus vielen Audits mit und ist sofort einsatzbereit. Die Entscheidung hängt vor allem davon ab, ob intern jemand mit Zeit und Know-how verfügbar ist.
| Kriterium | Interner ISB | Externer ISB |
|---|---|---|
| Unternehmenskenntnis | Hoch, kennt Prozesse und Menschen | Muss aufgebaut werden |
| Fachwissen und Auditerfahrung | Muss oft erst aufgebaut werden | Vorhanden, aus vielen Projekten |
| Verfügbarkeit | Vor Ort, aber neben anderen Aufgaben | Vertraglich vereinbart |
| Rollenkonflikte | Risiko, wenn der ISB aus der IT kommt | Geringer, durch Distanz zum Tagesgeschäft |
| Ausfallrisiko | Hängt an einer Person | Vertretung beim Dienstleister |
Ein Punkt wird bei externen ISB oft übersehen: Auch dann braucht das Unternehmen eine interne Ansprechperson, die koordiniert, Informationen liefert und Entscheidungen der Leitung vorbereitet. Der externe ISB steuert, die Verantwortung bleibt intern. In kleinen und mittleren Unternehmen ist die Rolle selten eine Vollzeitstelle, deshalb ist das externe Modell dort häufig wirtschaftlicher als eine eigene Fachkraft.
Bei den Kosten zählt die vollständige Rechnung. Ein interner ISB kostet nicht nur seinen Gehaltsanteil, sondern auch Weiterbildung, Zeit für die Einarbeitung und das Risiko, dass das Wissen mit einem Wechsel der Person verloren geht. Ein externer ISB wird nach vereinbartem Leistungsumfang abgerechnet. Ein externes Modell bietet sich besonders an, wenn eine Zertifizierung unter Zeitdruck ansteht, intern kein Fachwissen vorhanden ist oder ein bisheriger ISB das Unternehmen verlässt. Für die Übergangszeit kann eine interne Person kommissarisch bestellt werden.
SECJUR stellt den ISB auch als Service: Ein Informationssicherheitsexperte übernimmt die Rolle des externen ISB, die Entscheidungen bleiben beim Unternehmen. Gearbeitet wird direkt in der ISMS-Plattform, die Vorlagen, Workflows und Nachweise bündelt. Der interne Aufwand sinkt dadurch erfahrungsgemäß um bis zu 50 %. Mehr dazu auf der Seite zur Informationssicherheit mit SECJUR.
Die Bestellung eines ISB besteht aus wenigen, klar abgrenzbaren Schritten. Wichtig ist, dass am Ende ein unterschriebenes Dokument vorliegt und die Rolle im Unternehmen sichtbar verankert ist. Eine Jobbezeichnung in einer Richtlinie reicht dem Auditor nicht.
Geltungsbereich und Regelwerke klären
Für welche Standorte und Prozesse gilt das ISMS, und welche Anforderungen sind relevant: ISO 27001, NIS2, TISAX?
Person auswählen und Konflikte prüfen
Intern oder extern entscheiden. Prüfen, ob die Person sich selbst kontrollieren würde, etwa als Geschäftsführer oder IT-Leiter.
Bestellungsurkunde unterzeichnen
Name, Datum der Bestellung, Befugnisse und die direkte Berichtslinie zur Geschäftsleitung festhalten, von der Leitung unterschrieben.
Rolle verankern
Den ISB in Leitlinie und Organigramm direkt unter der Leitung abbilden und eine Vertretung benennen.
Kommunizieren und befähigen
Die Belegschaft informieren, Schulung und Zeitbudget sicherstellen und den Berichtsrhythmus an die Leitung festlegen.
Bei einem externen ISB gehören Leistungsumfang, Berichtsrhythmus und Erreichbarkeit nicht in die Bestellungsurkunde, sondern in einen separaten Dienstleistungsvertrag. Die Urkunde dokumentiert die Rolle, der Vertrag regelt die Zusammenarbeit.
Mit der Bestellung beginnt die eigentliche Arbeit. Wer das ISMS mit einer Plattform wie SECJUR aufbaut, verkürzt die Vorbereitungszeit erfahrungsgemäß um bis zu 50 %, weil Leitlinie, Rollen und Nachweise nicht bei null beginnen. Den vollständigen Weg zur Zertifizierung beschreibt der Leitfaden zur ISO 27001.
Amin Abbaszadeh ist Informationssicherheitsexperte bei SECJUR und unterstützt Unternehmen dabei, Informationssicherheits- und Compliance-Standards wie ISO 27001 und TISAX® effektiv umzusetzen. Zuvor war er als Senior Consultant Cybersecurity bei NTT DATA tätig, wo er Projekte im Bereich IT-Compliance und ISMS verantwortete. Durch seine interdisziplinäre Erfahrung in Technik, Beratung und Management verbindet Amin strategisches Denken mit praxisnaher Umsetzung – immer mit dem Ziel, nachhaltige Sicherheits- und Compliance-Strukturen zu schaffen.

SECJUR steht für eine Welt, in der Unternehmen immer compliant sind, aber nie an Compliance denken müssen. Mit dem Digital Compliance Office automatisieren Unternehmen aufwändige Arbeitsschritte und erlangen Compliance-Standards wie DSGVO, ISO 27001 oder TISAX® bis zu 50% schneller.
Automatisieren Sie Ihre Compliance Prozesse mit dem Digital Compliance Office

Die häufigsten Fragen zum Thema
Der Informationssicherheitsbeauftragte (ISB) plant, steuert und überwacht das Informationssicherheitsmanagementsystem (ISMS) eines Unternehmens. Er erstellt Leitlinie und Richtlinien, bewertet Risiken, koordiniert Maßnahmen und Schulungen, begleitet Audits und berichtet regelmäßig an die Geschäftsleitung. Die Maßnahmen selbst setzen IT und Fachbereiche um.
Für die meisten Unternehmen schreibt kein Gesetz den Titel ISB vor. ISO 27001, TISAX und DORA verlangen aber, dass Verantwortlichkeiten für Informationssicherheit zugewiesen sind, und NIS2 verpflichtet die Geschäftsleitung nach § 38 BSIG direkt. Ausdrücklich vorgeschrieben ist der ISB nach § 45 BSIG für Einrichtungen der Bundesverwaltung.
Nein. Der ISB steuert das Informationssicherheitsmanagementsystem (ISMS), der CISO ist eine Führungsposition mit Budget, Team und Verantwortung für die Sicherheitsstrategie. Im Mittelstand übernimmt oft eine Person beide Rollen, in Konzernen berichten mehrere ISBs an einen CISO.
Ja, eine Personalunion ist möglich und in kleinen Unternehmen verbreitet. Die DSGVO verlangt in Art. 38 Abs. 6 aber, dass weitere Aufgaben nicht zu einem Interessenkonflikt führen. Die Entscheidung sollte deshalb bewusst getroffen und dokumentiert werden.
Ja, ein externer ISB ist für ISO 27001 und unter NIS2 zulässig. Das Unternehmen braucht trotzdem eine interne Ansprechperson, und die Verantwortung bleibt bei der Geschäftsleitung. SECJUR bietet den ISB als Service an, gearbeitet wird direkt in der ISMS-Plattform.
NIS2 und DSGVO haben mehr gemeinsam als gedacht. Wo sich die Anforderungen überschneiden und wie ein ISMS beide Regelwerke abdeckt.
NIS2 verlangt einen gefahrenübergreifenden Ansatz beim Risikomanagement. Dieser Artikel erklärt die Methodik von der Risikoanalyse über die Bewertungsmatrix bis zum dokumentierten Behandlungsplan.
Alles zum ISO 27001 Zertifizierungsprozess: Voraussetzungen, Stage 1 & 2 Audit, Dauer nach Unternehmensgröße und Gültigkeit des Zertifikats.

