





„SECJUR nimmt uns bei der Informationssicherheit den entscheidenden Teil der Arbeit ab. Wir hatten nur wenige Wochen bis zum Zertifizierungsaudit und im Unternehmen niemanden, der ein ISMS aufbaut. Dank SECJUR mussten wir bis heute keine eigene Stelle besetzen und haben dennoch problemlos das Audit bestanden.“


Ihr Team lädt vertrauliche Kunden- und Personendaten in ChatGPT, Claude und Co. Mit Ihrer Erlaubnis oder ohne.
Die AI Firewall prüft jede Anfrage direkt im KI-Tool und sagt sofort, ob sie erlaubt ist.


Informationssicherheitsexperte


07 Nov 2026

7 min


Die Informationssicherheitsleitlinie ist das oberste, strategische Dokument eines ISMS und wird von der obersten Leitung verabschiedet.
Sie unterscheidet sich von einer Richtlinie: die Leitlinie gibt die Grundsätze vor, Richtlinien regeln die operative Umsetzung im Detail.
ISO 27001 fordert die Leitlinie in Klausel 5.2. Sie muss die Sicherheitsziele rahmen, ein Bekenntnis der Leitung enthalten und kommuniziert werden.
Eine Leitlinie ist kurz und stabil. Sie wird selten geändert, während die untergeordneten Richtlinien laufend angepasst werden.
Die Informationssicherheitsleitlinie ist das oberste Dokument eines Informationssicherheitsmanagementsystems. Sie legt fest, welchen Stellenwert Informationssicherheit im Unternehmen hat, welche Ziele verfolgt werden und dass die oberste Leitung dahintersteht. Alle weiteren Sicherheitsdokumente leiten sich aus ihr ab.
Wer eine Leitlinie schreibt, schreibt kein technisches Handbuch, sondern ein strategisches Bekenntnis. Dieser Artikel klärt, was hineingehört, wie sich die Leitlinie von Richtlinien abgrenzt und wie sie nach ISO 27001 erstellt und verabschiedet wird.
Eine Informationssicherheitsleitlinie ist die verbindliche Grundsatzerklärung der Unternehmensleitung zur Informationssicherheit. Sie beschreibt auf hoher Ebene, warum Informationssicherheit für die Organisation wichtig ist, welche übergeordneten Ziele gelten und welche Verantwortlichkeiten bestehen. Sie ist bewusst kurz und allgemein gehalten, oft nur zwei bis vier Seiten.
Im Englischen heißt das Dokument Information Security Policy. In der ISO 27001 ist es in Klausel 5.2 verankert und gehört zu den dokumentierten Informationen, die ein zertifiziertes ISMS zwingend vorweisen muss. Ohne eine von der Leitung verabschiedete Leitlinie besteht kein normkonformes ISMS. Den vollständigen Aufbau eines solchen Systems beschreiben wir unter ISMS aufbauen.
Ihre strategische Rolle ist leicht zu unterschätzen. Die Leitlinie gibt jeder einzelnen Sicherheitsentscheidung eine Richtung: Wenn unklar ist, ob eine Maßnahme notwendig ist, liefert die Leitlinie den Maßstab. Sie ist außerdem das Dokument, das die Organisation nach außen vorzeigt, etwa wenn Kunden oder Partner einen Nachweis über den Umgang mit Informationssicherheit verlangen. Damit ist sie zugleich internes Steuerungsinstrument und externes Vertrauenssignal.
Leitlinie und Richtlinie werden im Alltag häufig verwechselt, erfüllen aber verschiedene Zwecke. Die Leitlinie steht an der Spitze und gibt die Grundsätze vor. Richtlinien setzen darunter an und regeln konkrete Themen wie Passwörter, Zugriffsrechte oder den Umgang mit mobilen Geräten. Eine Organisation hat genau eine Leitlinie, aber viele Richtlinien.
| Merkmal | Leitlinie | Richtlinie |
|---|---|---|
| Ebene | Strategisch, oberste Ebene | Operativ, themenspezifisch |
| Verfasser | Oberste Leitung | Fachverantwortliche |
| Inhalt | Grundsätze, Ziele, Bekenntnis | Konkrete Regeln und Vorgaben |
| Anzahl | Eine pro Organisation | Viele, je nach Thema |
| Änderungshäufigkeit | Selten, stabil | Regelmäßig, bei Bedarf |
Die Trennung ist nicht nur formal. Sie hält die Leitlinie stabil, während die operativen Richtlinien sich an neue Bedrohungen und Technologien anpassen, ohne dass jedes Mal die oberste Leitung ein neues Grundsatzdokument verabschieden muss.
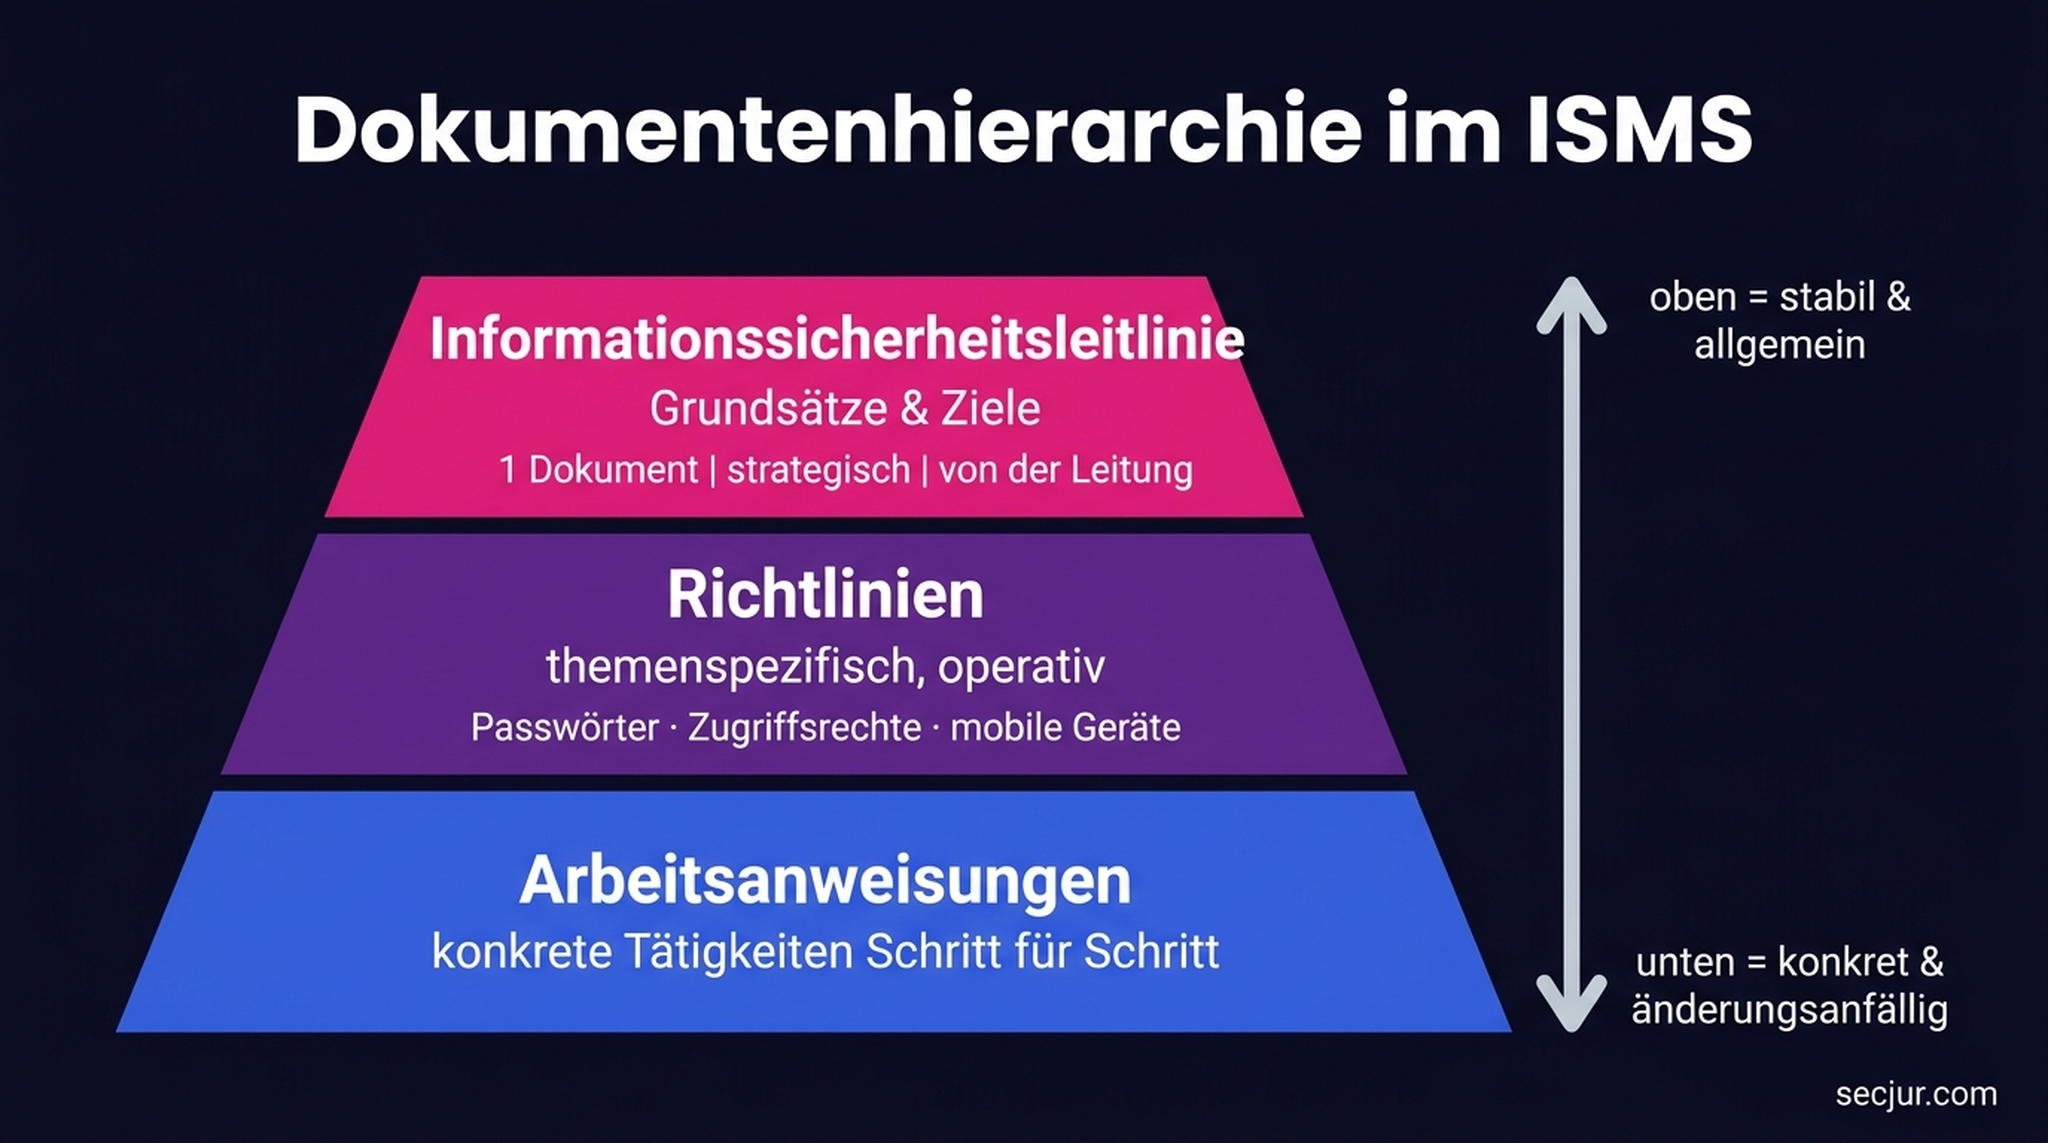
Die Dokumentenhierarchie im ISMS: Die Leitlinie an der Spitze gibt den Rahmen, Richtlinien und Arbeitsanweisungen konkretisieren ihn.
Anschaulich wird das als Dokumentenpyramide dargestellt. An der Spitze steht die eine Leitlinie. Darunter folgen die themenspezifischen Richtlinien, und auf der untersten Ebene die Arbeitsanweisungen, die einzelne Tätigkeiten Schritt für Schritt beschreiben. Je weiter oben ein Dokument steht, desto stabiler und allgemeiner ist es. Je weiter unten, desto konkreter und änderungsanfälliger.
Der Inhalt richtet sich nach den Anforderungen aus ISO 27001 Klausel 5.2 und dem Kontext der Organisation. Die Leitlinie muss zur Organisation passen, ein Bekenntnis zur Erfüllung von Anforderungen enthalten und einen Rahmen für die Sicherheitsziele setzen. Diese Pflichtbestandteile sollten enthalten sein:
Zweck und Geltungsbereich der Leitlinie, ein klares Bekenntnis der Leitung zur Informationssicherheit, die übergeordneten Sicherheitsziele und der Rahmen, in dem konkrete Ziele festgelegt werden, die Verpflichtung zur Erfüllung gesetzlicher und vertraglicher Anforderungen sowie das Bekenntnis zur kontinuierlichen Verbesserung des ISMS.
Die Leitlinie benennt, wer für die Informationssicherheit verantwortlich ist, typischerweise die Rolle des Informationssicherheitsbeauftragten, und macht deutlich, dass jeder Mitarbeiter einen Beitrag leistet. Konkrete Aufgabenbeschreibungen gehören in untergeordnete Dokumente.
Was nicht hineingehört, sind technische Details, konkrete Maßnahmen oder Konfigurationsvorgaben. Diese würden die Leitlinie aufblähen und ständige Änderungen erzwingen. Sie gehören in die Richtlinien und Arbeitsanweisungen der darunterliegenden Ebenen.
Beim Geltungsbereich lohnt sich Präzision. Er legt fest, für welche Standorte, Bereiche und Systeme die Leitlinie gilt, und sollte mit dem Geltungsbereich des gesamten ISMS übereinstimmen. Ein zu weit gefasster Geltungsbereich erzeugt Nachweispflichten, die nicht erfüllt werden können, ein zu enger lässt kritische Bereiche ungeschützt. Das Bekenntnis der Leitung wiederum sollte als aktiver Satz formuliert sein, der eine echte Verpflichtung ausdrückt, nicht als unverbindliche Absichtserklärung.
Eine gute Leitlinie entsteht nicht durch das Kopieren einer Vorlage, sondern durch die Anpassung an die eigene Organisation. Die folgenden Schritte führen von der Vorbereitung bis zum fertigen Dokument.
Kontext klären
Festlegen, welche Werte geschützt werden, welche gesetzlichen und vertraglichen Anforderungen gelten und welche strategischen Ziele die Sicherheit unterstützen soll.
Grundsätze formulieren
Die übergeordneten Sicherheitsziele und das Bekenntnis der Leitung in klarer, verständlicher Sprache niederschreiben. Kurz halten.
Verantwortlichkeiten festlegen
Die zentrale Verantwortung benennen und den Beitrag aller Beteiligten verankern, ohne in operative Details zu gehen.
Abstimmen und verabschieden
Den Entwurf mit den relevanten Bereichen abstimmen und der obersten Leitung zur Verabschiedung vorlegen.
Praxisbeispiel
Ein mittelständisches Unternehmen schreibt seine erste Leitlinie auf drei Seiten: eine Seite Zweck und Geltungsbereich, eine Seite Ziele und Bekenntnis der Geschäftsführung, eine Seite Verantwortlichkeiten und Verweise auf die Richtlinien. Genau diese Kürze macht das Dokument für alle Mitarbeiter lesbar und für Auditoren prüfbar.
Eine Informationssicherheitsleitlinie ohne Rückhalt der obersten Leitung ist wertlos. ISO 27001 verlangt ausdrücklich, dass die Leitung die Leitlinie festlegt und ihr Bekenntnis sichtbar macht. Praktisch bedeutet das: Die Geschäftsführung verabschiedet das Dokument formal, in der Regel mit Datum und Unterschrift, und stellt die nötigen Ressourcen bereit.
Genauso wichtig ist die Kommunikation. Die Leitlinie muss allen Mitarbeitern zugänglich sein und bei Bedarf relevanten externen Parteien. Ein Dokument, das in einem Ordner verschwindet, erfüllt die Norm nicht. Die Verabschiedung ist außerdem kein einmaliger Akt: Die Leitung überprüft die Leitlinie in regelmäßigen Abständen und nach wesentlichen Änderungen.
"Auditoren erkennen eine ernst gemeinte Leitlinie in zwei Minuten. Steht dort nur eine generische Floskel ohne Bezug zur Organisation und ohne sichtbares Bekenntnis der Leitung, ist das ein Warnsignal für das gesamte ISMS. Eine Leitlinie ist kein Pflichtformular, sondern die Absichtserklärung, an der alles andere gemessen wird."
Bettina Stearn, ISO/IEC 27001 Auditorin bei SECJUR
Die genauen Normanforderungen an Dokumentation und Leitungsverantwortung behandeln wir vertieft unter ISO 27001 Anforderungen.
Die Informationssicherheitsleitlinie ist der Startpunkt jedes ISMS und gleichzeitig das Dokument, an dem Auditoren die Ernsthaftigkeit ablesen. Sie sollte kurz, organisationsspezifisch und sichtbar von der Leitung getragen sein. Eine generische Vorlage ohne Anpassung erfüllt diesen Anspruch nicht.
Mit einer ISMS-Plattform wie dem SECJUR Digital Compliance Office lässt sich die Leitlinie aus geprüften Vorlagen ableiten und direkt mit den darunterliegenden Richtlinien verknüpfen. Der interne Aufwand sinkt erfahrungsgemäß um bis zu 50 Prozent, weil Struktur, Versionierung und Freigabeprozess bereits mitgeliefert werden und die Leitlinie konsistent mit dem restlichen ISMS bleibt.
Der wichtigste Schritt bleibt aber die Anpassung an die eigene Organisation. Eine Vorlage nimmt die Strukturarbeit ab, ersetzt aber nicht die inhaltliche Auseinandersetzung mit den eigenen Zielen, Werten und Verantwortlichkeiten. Wer beides verbindet, eine solide Vorlage und die ehrliche Anpassung, hat in kurzer Zeit ein Dokument, das im Audit besteht und im Alltag tatsächlich Orientierung gibt.
Rahim Rahmanoski ist Informationssicherheitsexperte bei SECJUR. Zuletzt hat er bei PCG DACH mehrere ISO 27001 Einführungsprojekte von Anfang bis Ende verantwortet, inklusive Zertifizierungsvorbereitung, interner Audits, GAP-Analysen und enger Zusammenarbeit mit den Stakeholdern auf Kundenseite. Davor hat er DORA-Umsetzungen im Finanzsektor und Projekte zur regulatorischen Ausrichtung der Informationssicherheit begleitet. Seine Schwerpunkte sind Governance, Risikomanagement und operative Resilienz. Er bringt Erfahrung mit ISO 27001:2022, DORA, TISAX®, SOC 2 und BSI IT-Grundschutz mit und hat seine Laufbahn im SOC und Schwachstellenmanagement begonnen. Rahim arbeitet analytisch, strukturiert und berät auf Deutsch und Englisch.

SECJUR steht für eine Welt, in der Unternehmen immer compliant sind, aber nie an Compliance denken müssen. Mit dem Digital Compliance Office automatisieren Unternehmen aufwändige Arbeitsschritte und erlangen Compliance-Standards wie DSGVO, ISO 27001 oder TISAX® bis zu 50% schneller.
Automatisieren Sie Ihre Compliance Prozesse mit dem Digital Compliance Office

Die häufigsten Fragen zum Thema
Eine Informationssicherheitsleitlinie ist die oberste Grundsatzerklärung der Unternehmensleitung zur Informationssicherheit. Sie beschreibt die Ziele, den Stellenwert und die Verantwortlichkeiten auf hoher Ebene und ist das Fundament, aus dem sich alle weiteren Sicherheitsdokumente ableiten. In der ISO 27001 ist sie in Klausel 5.2 gefordert.
Die Leitlinie steht an der Spitze und gibt die strategischen Grundsätze vor. Sie wird von der obersten Leitung verabschiedet und selten geändert. Richtlinien regeln darunter konkrete operative Themen wie Passwörter oder Zugriffsrechte. Eine Organisation hat eine Leitlinie, aber viele Richtlinien.
Pflichtbestandteile sind Zweck und Geltungsbereich, ein Bekenntnis der Leitung zur Informationssicherheit, die übergeordneten Sicherheitsziele samt Rahmen für konkrete Ziele, die Verpflichtung zur Erfüllung gesetzlicher und vertraglicher Anforderungen sowie zur kontinuierlichen Verbesserung. Technische Details gehören nicht hinein.
Die oberste Leitung, also Geschäftsführung oder Vorstand, verabschiedet die Leitlinie formal, meist mit Datum und Unterschrift. ISO 27001 verlangt dieses sichtbare Bekenntnis. Die Leitlinie muss anschließend allen Mitarbeitern kommuniziert und regelmäßig überprüft werden.

Informationssicherheit einfach erklärt: Definition, die drei Schutzziele, Abgrenzung zu IT-Sicherheit und Datenschutz sowie konkrete Maßnahmen.
§38 NIS2UmsuCG verpflichtet Geschäftsführer persönlich zur Cybersecurity-Überwachung. Alle Pflichten, Bußgelder und Enthaftungsstrategien.
Erfahren Sie alles Wichtige zum Thema SOC 2 in diesem Blogpost! Wenn Sie Geschäftskunden im angelsächsischen Raum gewinnen möchten, stehen Sie möglicherweise vor der Entscheidung zwischen dem Standard ISO27001 und dem US-Standard SOC 2. Aber was genau verbirgt sich hinter SOC 2 und was müssen Sie darüber wissen? In diesem Artikel erhalten Sie eine einfache und übersichtliche Erklärung zu SOC 2 sowie die entscheidenden Informationen, die Sie bei Ihrer Wahl berücksichtigen sollten. Finden Sie heraus, welcher Standard am besten zu Ihren Anforderungen und Zielen passt und setzen Sie Ihre Geschäftserfolge fort. Lesen Sie jetzt weiter!

