Informationssicherheitsexperte


10 Sep 2026

11 min


Der TISAX-Ablauf umfasst 5 Schritte: Registrierung, Selbstbewertung, Maßnahmenumsetzung, Assessment und Label-Erhalt – zwischen Registrierung und Abschluss dürfen maximal 9 Monate liegen.
Die Kosten liegen für KMU mit einem Standort typischerweise zwischen 15.000 und 40.000 €, wobei der Beratungsanteil der größte Hebel zur Optimierung ist.
Wer bereits ein ISMS nach ISO 27001 betreibt, hat rund 60-70 % der TISAX-Anforderungen abgedeckt und kann den Prozess in 3-6 Monaten abschließen.
Das TISAX-Label gilt drei Jahre – Unternehmen, die ihr ISMS kontinuierlich pflegen statt als einmaliges Projekt zu behandeln, sparen beim Re-Assessment 60-70 % Aufwand.
Amin Abbaszadeh ist Informationssicherheitsexperte bei SECJUR und unterstützt Unternehmen dabei, Informationssicherheits- und Compliance-Standards wie ISO 27001 und TISAX® effektiv umzusetzen. Zuvor war er als Senior Consultant Cybersecurity bei NTT DATA tätig, wo er Projekte im Bereich IT-Compliance und ISMS verantwortete. Durch seine interdisziplinäre Erfahrung in Technik, Beratung und Management verbindet Amin strategisches Denken mit praxisnaher Umsetzung – immer mit dem Ziel, nachhaltige Sicherheits- und Compliance-Strukturen zu schaffen.

SECJUR steht für eine Welt, in der Unternehmen immer compliant sind, aber nie an Compliance denken müssen. Mit dem Digital Compliance Office automatisieren Unternehmen aufwändige Arbeitsschritte und erlangen Compliance-Standards wie DSGVO, ISO 27001 oder TISAX® bis zu 50% schneller.
Automatisieren Sie Ihre Compliance Prozesse mit dem Digital Compliance Office

Die häufigsten Fragen zum Thema
Die TISAX Zertifizierung läuft in 5 Schritten ab: Registrierung im ENX-Portal, Selbstbewertung anhand des VDA ISA-Katalogs, Umsetzung der identifizierten Maßnahmen, Assessment durch einen zugelassenen Prüfdienstleister und Label-Erhalt mit Ergebnisaustausch über die ENX-Plattform.
Die Dauer hängt von der Ausgangslage ab: Mit bestehendem ISMS nach ISO 27001 sind 3-6 Monate realistisch. Ohne ISMS, aber mit grundlegender IT-Sicherheit, 6-12 Monate. Ohne Vorarbeit sollten 12-18 Monate eingeplant werden. Zwischen Registrierung und Assessment-Abschluss dürfen maximal 9 Monate liegen.
Für ein KMU mit einem Standort liegen die Gesamtkosten typischerweise zwischen 15.000 und 40.000 Euro. Die Kosten setzen sich zusammen aus ENX-Registrierungsgebühr, Prüfdienstleister-Gebühren, externer Beratung oder Plattformkosten und internen Personalkosten.
TISAX brauchen alle Unternehmen, die in der Automobilbranche mit vertraulichen Informationen von OEMs arbeiten. Das betrifft Tier-1 bis Tier-3 Zulieferer, Ingenieurbüros, IT-Dienstleister und Logistikunternehmen mit Zugang zu OEM-Daten oder Prototypen.
Bei AL2 erfolgt die Prüfung remote durch einen Prüfdienstleister und ist der Standard für die meisten Zulieferer mit hohem Schutzbedarf. AL3 erfordert eine Vor-Ort-Prüfung und ist notwendig bei sehr hohem Schutzbedarf oder Prototypenschutz, wobei auch physische Sicherheitsmaßnahmen vor Ort geprüft werden.
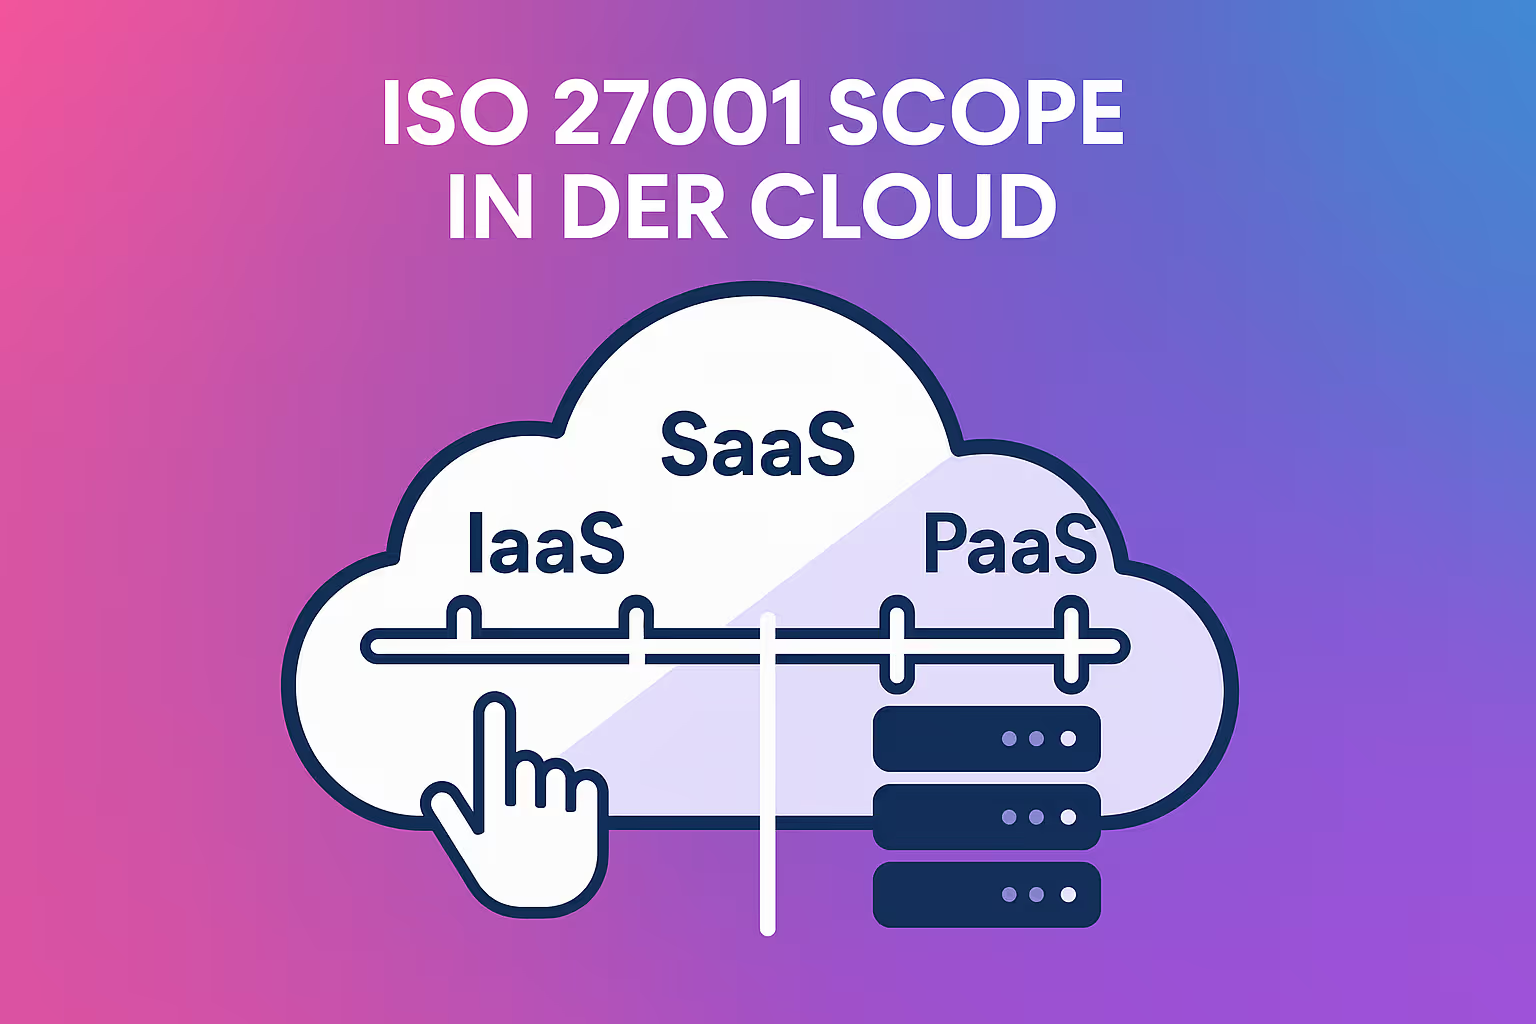
Viele Unternehmen verlassen sich auf die ISO 27001-Zertifizierung ihres Cloud-Anbieters und übersehen dabei ihre eigene Verantwortung. Dieser Leitfaden zeigt, wie Sie den Geltungsbereich Ihres ISMS in IaaS-, PaaS- und SaaS-Umgebungen korrekt definieren, das Shared Responsibility Model verstehen und auditsichere Grenzen ziehen. So schaffen Sie Klarheit über Zuständigkeiten, vermeiden Compliance-Fallen und stärken nachhaltig die Informationssicherheit in Ihrer Cloud-Strategie.
Was kostet die ISO 27001 Zertifizierung wirklich? Kostenmatrix nach Unternehmensgröße, versteckte Kostentreiber und wie Sie mit einer ISMS-Plattform bis zu 50 % sparen.