


Volljurist und Compliance-Experte


10 Sep 2026

4 min


Die DSGVO schützt personenbezogene Daten, die auf eine natürliche Person zurückgeführt werden können, wie Kontaktdaten, Adresse, Geburtsdatum, Kontonummer oder IP-Adresse.
Besonders sensible Daten sind jene, die ethnische Herkunft, politische Meinung, religiöse Überzeugungen, Gewerkschaftszugehörigkeit, genetische oder biometrische Daten, Gesundheitsdaten, Daten zum Sexualleben und sexuelle Orientierung einer Person betreffen.
Diese sensiblen Datenarten bedürfen eines besonderen Schutzes, da ihre Verarbeitung erhebliche Risiken für die Grundrechte und Freiheiten der einzelnen Personen darstellt.
Um ein angemessenes Schutzniveau für solche Daten zu gewährleisten, sind höhere Sicherheitsvorkehrungen wie Verschlüsselungen und strenge Zugriffskontrollen erforderlich.
Als Jurist mit langjähriger Erfahrung als Anwalt für Datenschutz und IT-Recht kennt Niklas die Antwort auf so gut wie jede Frage im Bereich der digitalen Compliance. Er war in der Vergangenheit unter anderem für Taylor Wessing und Amazon tätig. Als Gründer und Geschäftsführer von SECJUR, lässt Niklas sein Wissen vor allem in die Produktentwicklung unserer Compliance-Automatisierungsplattform einfließen.

SECJUR steht für eine Welt, in der Unternehmen immer compliant sind, aber nie an Compliance denken müssen. Mit dem Digital Compliance Office automatisieren Unternehmen aufwändige Arbeitsschritte und erlangen Compliance-Standards wie DSGVO, ISO 27001 oder TISAX® bis zu 50% schneller.
Automatisieren Sie Ihre Compliance Prozesse mit dem Digital Compliance Office

Die häufigsten Fragen zum Thema
Grundsätzlich schützt die DSGVO personenbezogene Daten. Letztlich unterfallen alle geschäftlich verwendeten Informationen, die auf eine natürliche Person zurückzuführen sind, dem europäischen Datenschutz.
Personenbezogene Daten einer natürlichen Person, die die rassistische und ethnische Herkunft, politische Meinung, religiöse oder weltanschauliche Überzeugungen, Gewerkschaftszugehörigkeit, genetische oder biometrische Daten, Gesundheitsdaten oder Daten zum Sexualleben betreffen.
ISO 27001 ist der internationale Standard für Informationssicherheit. Dieser Guide erklärt Anforderungen, Zertifizierung, Kosten und den Weg zum ISMS.
Das NISG 2026 setzt NIS2 in Österreich um und gilt ab 1. Oktober 2026. Der Beitrag ordnet Fristen, Betroffenheit, Pflichten, Haftung und Strafen ein.
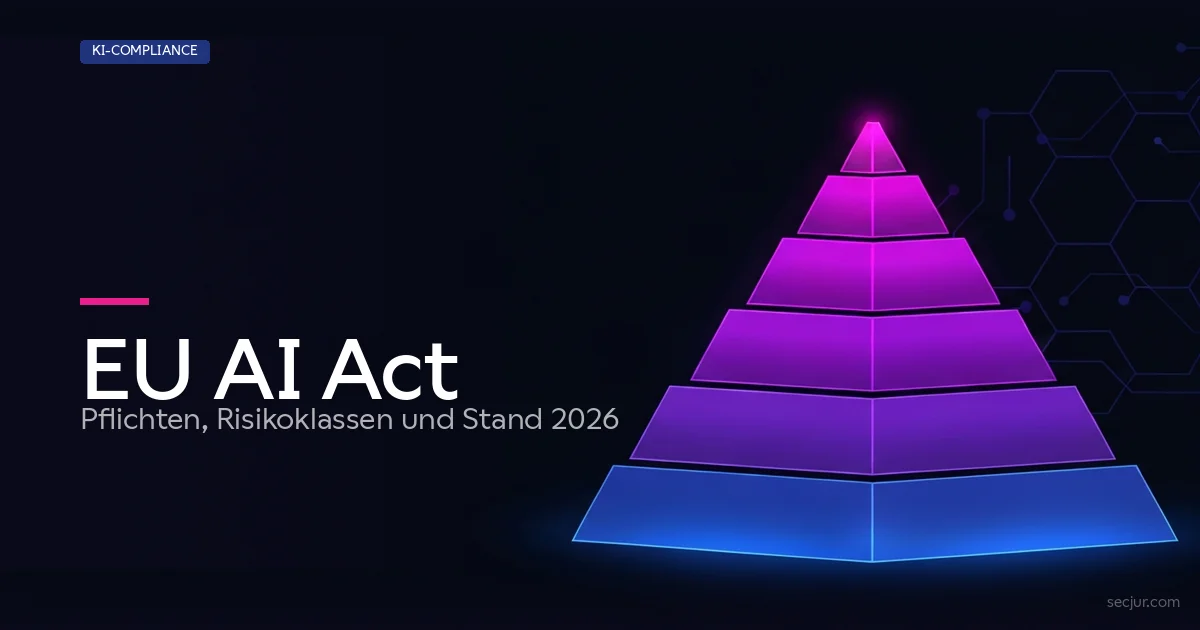
Was der EU AI Act im Mai 2026 für Unternehmen bedeutet: Risikoklassen-Pyramide, Pflichten pro Akteur, Strafen-Tiers und zwei pragmatische Umsetzungswege (ISO 42001 oder dedizierte Plattform).

