
Beliebt
Die häufigsten Einstiege
›

Frameworks
ISO 27001, NIS2, TISAX und mehr
›

Branchenlösungen
Finanzen, Energie und mehr
›

Managed Compliance
ISB, DSB, QMB und KI-Beauftragter
›

Use Cases
ISMS, Datenschutz, QMS und mehr
›

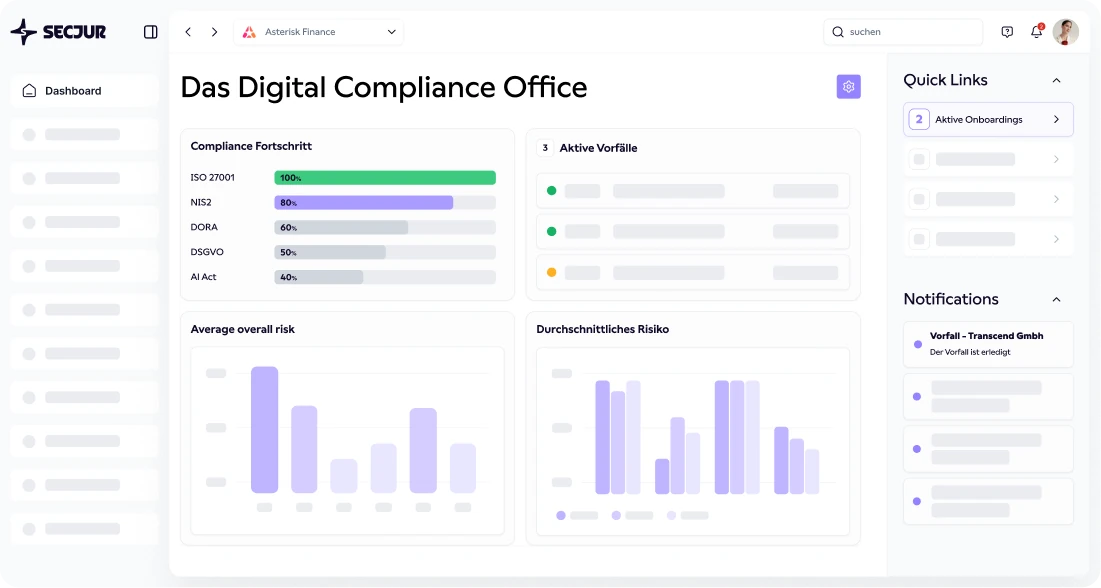
Compliance-Plattform
Das Digital Compliance Office
›
Beliebt
Frameworks
Compliance nach Branche
Nicht sicher, was Sie brauchen?
Unsere Experten klären mit Ihnen, welche Frameworks für Ihr Unternehmen gelten.
Experten sprechen →
Branchenlösungen
Nach Branche

Software und IT-Consulting

Finanzbranche

Energiebranche

Lebensmittelbranche

Gesundheitsbranche

Industrie und Fertigung

Logistikbranche

Luftfahrt und Verteidigung

Wohlfahrt und NGOs

Städtische Ver- und Entsorgung

Kritische Infrastrukturen (KRITIS)
Nach Größe


Compliance speziell für Ihre Branche
Branchenspezifische Anforderungen, abgebildet in einer Plattform.
Lösung für Lebensmittel ansehen →
Managed Compliance

ISB-as-a-Service
Externer Informationssicherheitsbeauftragter

DSB-as-a-Service
Externer Datenschutzbeauftragter

QMB-as-a-Service
Externer Qualitätsmanagementbeauftragter

KI-Beauftragter-as-a-Service
Externer KI-Beauftragter
„SECJUR nimmt uns bei der Informationssicherheit den entscheidenden Teil der Arbeit ab. Wir hatten nur wenige Wochen bis zum Zertifizierungsaudit und im Unternehmen niemanden, der ein ISMS aufbaut. Dank SECJUR mussten wir bis heute keine eigene Stelle besetzen und haben dennoch problemlos das Audit bestanden.“
Jan Sorgenfrei
Vice President of Engineering, Circus SE
Use Cases
ISMS
Informationssicherheit
ISO 27001, TISAX®, NIS2 und mehr
DSMS
Datenschutz
DSGVO-konformer Datenschutz
QMS
Qualitätsmanagement
ISO 9001
AIMS
KI Management
ISO 42001 und EU AI Act

Whistleblowing
Hinweisgeberschutz
Hinweisgeberschutzgesetz

BCM
Business Continuity Management
Notfall- und Krisenmanagement
Ihr Experte baut Ihr Managementsystem im Digital Compliance Office auf
Sparen Sie sich teure Berater und hunderte Stunden internen Aufwand.
So funktioniert's →
Das Digital Compliance Office
Auszug aus den Modulen

Navigator
Geführte Schritte für Aufbau und Betrieb.

Asset Management
Alle Werte an einem Ort, nach Kritikalität.

Risikomanagement
Risiken bewerten, behandeln, nachverfolgen.

Vendor Management
Dienstleister und Lieferanten im Blick.

Policy Management
Richtlinien erstellen, verknüpfen, freigeben.

Incident Management
Vorfälle erkennen, klassifizieren, melden.

Contract Management
Datenschutzverträge und AVV-Prüfung.

Task Management
Alle Aufgaben und Fristen im Überblick.
Navigator · ISO 27001
Hauptsitz
Fortschritt
80 %
✓
Anwendungsbereich festlegen
erledigt
✓
Assets erfassen
erledigt
✓
Risiken bewerten
erledigt
Ihr Experte
hat 3 Nachweise verknüpft
Und vieles mehr
Audit Management, Online-Schulungen, Verarbeitungsverzeichnis, KI-Inventar, TOM und weitere Funktionen
Plattform entdecken →