






„SECJUR nimmt uns bei der Informationssicherheit den entscheidenden Teil der Arbeit ab. Wir hatten nur wenige Wochen bis zum Zertifizierungsaudit und im Unternehmen niemanden, der ein ISMS aufbaut. Dank SECJUR mussten wir bis heute keine eigene Stelle besetzen und haben dennoch problemlos das Audit bestanden.“


Ihr Team lädt vertrauliche Kunden- und Personendaten in ChatGPT, Claude und Co. Mit Ihrer Erlaubnis oder ohne.
Die AI Firewall prüft jede Anfrage direkt im KI-Tool und sagt sofort, ob sie erlaubt ist.


Informationssicherheitsexperte


07 Nov 2026

7 min


ISO 27001 verfolgt einen risikobasierten Top-Down-Ansatz mit freier Methodenwahl, BSI IT-Grundschutz einen maßnahmenorientierten Bottom-Up-Ansatz mit konkretem Maßnahmenkatalog.
Beide Wege führen zu einem international anerkannten ISO 27001-Zertifikat, unterscheiden sich aber in Aufwand, Methodik und Zielgruppe.
Auch KRITIS-Betreiber und NIS2-pflichtige Unternehmen können den §8a-Nachweis mit nativer ISO 27001 führen, da die meisten B3S auf ISO 27001 referenzieren.
SECJUR Digital Compliance Office unterstützt die native ISO 27001-Umsetzung und reduziert den Aufwand um bis zu 50 % durch automatisierte Workflows und SoA-Generierung.
Wer ein Informationssicherheits-Managementsystem (ISMS) aufbauen will, steht früh vor einer Grundsatzfrage: ISO 27001 nativ umsetzen oder den Weg über den BSI IT-Grundschutz wählen? Beide Ansätze verfolgen dasselbe Ziel, die Informationssicherheit systematisch zu steuern, unterscheiden sich aber in Methodik, Detailtiefe und Zielgruppe. Dieser Artikel vergleicht beide Standards, zeigt die Zertifizierungswege auf und liefert eine praxisnahe Zuordnungstabelle.
ISO 27001 ist ein internationaler Standard für Informationssicherheits-Managementsysteme, während BSI IT-Grundschutz eine vom Bundesamt für Sicherheit in der Informationstechnik entwickelte Methodik ist, die konkrete Sicherheitsmaßnahmen vorgibt. Der wesentliche Unterschied: ISO 27001 verfolgt einen risikobasierten Top-Down-Ansatz, IT-Grundschutz einen maßnahmenorientierten Bottom-Up-Ansatz.
In der Praxis bedeutet das: Bei der nativen ISO 27001 wählen Unternehmen ihre Risikobewertungsmethodik selbst und leiten daraus individuelle Maßnahmen ab. Die Norm gibt den Rahmen vor, lässt aber bewusst Spielraum bei der konkreten Umsetzung. Diese Freiheit ist ein großer Vorteil für erfahrene Organisationen, kann aber auch zu unterschiedlichen Interpretationen führen. Beim IT-Grundschutz gibt das BSI über das IT-Grundschutz-Kompendium einen detaillierten Maßnahmenkatalog vor, der Schritt für Schritt abgearbeitet wird. Das reduziert den Interpretationsspielraum erheblich, erhöht aber gleichzeitig den Dokumentationsaufwand. Für Organisationen ohne eigene Informationssicherheitsabteilung kann genau diese Detailtiefe ein Vorteil sein, weil weniger Entscheidungen selbst getroffen werden müssen. Der Aufwand ist dadurch zwar strukturierter, aber auch Zeit und Ressourcen erfordern.
DimensionISO 27001 (nativ)BSI IT-GrundschutzAnsatzRisikobasiert, Top-DownMaßnahmenorientiert, Bottom-UpGeltungsbereichInternational anerkanntPrimär Deutschland, aber ISO-kompatibelDokumentationCa. 30 Seiten Norm + Leitfäden800+ Seiten Kompendium mit konkreten BausteinenRisikoanalysePflicht, Methode frei wählbarBei normalem Schutzbedarf entfällt die individuelle RisikoanalyseZielgruppeAlle Branchen und Größen weltweitBehörden, KRITIS, öffentlicher Sektor, NIS2-pflichtige EinrichtungenFlexibilitätHoch (eigene Methodik erlaubt)Gering (BSI-Methodik vorgegeben)
Beide Standards teilen die gleichen Schutzziele: Vertraulichkeit, Integrität und Verfügbarkeit von Informationen. Beide setzen auf den PDCA-Zyklus (Plan-Do-Check-Act) für kontinuierliche Verbesserung. Der Unterschied liegt nicht im Ziel, sondern im Weg dorthin. Während ISO 27001 ein Rahmen ist, gibt der IT-Grundschutz konkrete Handlungsanweisungen vor.
Ein häufiges Missverständnis: ISO 27001 und BSI IT-Grundschutz sind keine Gegensätze, sondern ergänzende Ansätze. Der IT-Grundschutz ist eine Methodik, die vollständig kompatibel mit ISO 27001 ist. Die BSI-Standards 200-1 und 200-2 orientieren sich explizit an den Anforderungen der ISO 27001. Wer IT-Grundschutz umsetzt, erfüllt damit automatisch große Teile der ISO 27001. Die Frage ist daher nicht "entweder oder", sondern "welcher Weg passt besser zu meiner Organisation und meinen regulatorischen Anforderungen".
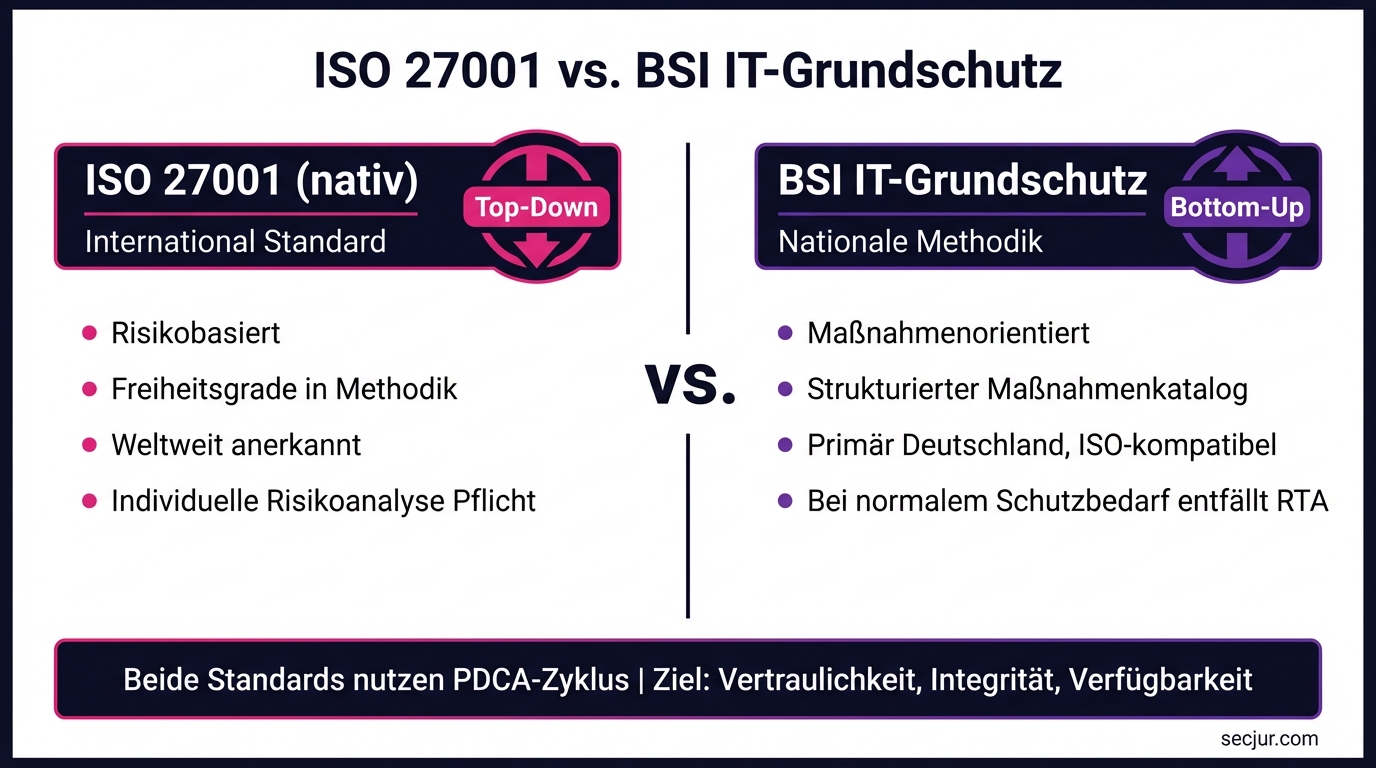
Vergleich der beiden Standards: ISO 27001 verfolgt einen risikobasierten Top-Down-Ansatz, BSI IT-Grundschutz einen maßnahmenorientierten Bottom-Up-Ansatz.
BSI IT-Grundschutz ist eine vom Bundesamt für Sicherheit in der Informationstechnik (BSI) entwickelte Methodik für Informationssicherheit. Sie umfasst die BSI-Standards 200-1 (Managementsysteme), 200-2 (IT-Grundschutz-Methodik) und 200-3 (Risikoanalyse) sowie das IT-Grundschutz-Kompendium mit konkreten Sicherheitsmaßnahmen. Diese Methodik ist speziell für deutsche Behörden und Unternehmen konzipiert und berücksichtigt die besonderen Anforderungen des öffentlichen Sektors und kritischer Infrastrukturen.
Das Kompendium enthält sogenannte Bausteine, die jeweils einen Bereich der IT-Sicherheit abdecken (Server, Netzwerke, Anwendungen, organisatorische Prozesse). Jeder Baustein listet konkrete Anforderungen und Umsetzungshinweise auf. Diese Strukturierung macht den IT-Grundschutz besonders nachvollziehbar und umsetzbar. Für Unternehmen, die wenig Erfahrung mit Informationssicherheit haben, bietet diese Granularität einen klaren Vorteil: Statt abstrakte Anforderungen selbst in Maßnahmen zu übersetzen, folgen sie einem vorgegebenen Fahrplan. Das erspart Zeit bei der Planung und reduziert Unsicherheiten bei der Umsetzung von Sicherheitsmaßnahmen.
BSI-Standard 200-1: Definiert die allgemeinen Anforderungen an ein Managementsystem für Informationssicherheit. Kompatibel mit ISO 27001.
BSI-Standard 200-2: Beschreibt die IT-Grundschutz-Methodik mit drei Absicherungsstufen: Basis-Absicherung, Standard-Absicherung und Kern-Absicherung.
BSI-Standard 200-3: Regelt die Risikoanalyse auf Basis von IT-Grundschutz. Relevant für Bereiche mit erhöhtem Schutzbedarf, die über die Standard-Absicherung hinausgehen.
Das IT-Grundschutz-Kompendium unterscheidet drei Absicherungsstufen. Die Basis-Absicherung liefert einen schnellen Einstieg mit den wichtigsten Maßnahmen. Die Standard-Absicherung deckt den normalen Schutzbedarf ab und ist die Grundlage für die ISO 27001-Zertifizierung auf Basis von IT-Grundschutz. Die Kern-Absicherung konzentriert sich auf besonders schützenswerte Geschäftsprozesse und eignet sich für Organisationen, die schrittweise vorgehen wollen.
Der IT-Grundschutz eignet sich besonders für Organisationen, die einen strukturierten Einstieg in die Informationssicherheit suchen. Die Methodik wird regelmäßig aktualisiert. Das aktuelle IT-Grundschutz-Kompendium ist auf der Website des BSI verfügbar.
Eine ISO 27001-Zertifizierung ist auf zwei Wegen möglich: nativ nach ISO/IEC 27001:2022 mit freier Methodenwahl, oder auf Basis von IT-Grundschutz nach BSI-Methodik. Beide Wege führen zu einem international anerkannten ISO 27001-Zertifikat. Der Unterschied liegt im Prüfverfahren und in den methodischen Anforderungen.
A
Weg A: Native ISO 27001 Zertifizierung
Unternehmen wählen ihre eigene Risikobewertungsmethodik und leiten daraus Maßnahmen ab. Die Zertifizierung erfolgt durch eine akkreditierte Zertifizierungsstelle (z. B. TÜV, DEKRA, DQS). Der Audit prüft, ob das ISMS die Anforderungen der ISO 27001 erfüllt. Die ISO 27001 Zertifizierung dauert typischerweise 6 bis 12 Monate.
B
Weg B: ISO 27001 auf Basis von IT-Grundschutz
Unternehmen setzen die BSI-Standards 200-1, 200-2 und 200-3 um und wenden das IT-Grundschutz-Kompendium als Maßnahmenkatalog an. Die Zertifizierung erfolgt durch BSI-zertifizierte Auditoren. Die Prüfung umfasst nicht nur das Managementsystem, sondern auch die konkrete Umsetzung der Grundschutz-Bausteine. Der Aufwand ist höher, dafür ist der Nachweis detaillierter.
Ein wichtiger Unterschied betrifft die Risikoanalyse. Bei der nativen ISO 27001 ist eine individuelle Risikoanalyse Pflicht: Unternehmen identifizieren ihre spezifischen Risiken und leiten daraus Maßnahmen ab. Beim IT-Grundschutz mit normalem Schutzbedarf entfällt diese individuelle Risikoanalyse weitgehend. Das BSI hat die Risikoanalyse bereits durchgeführt und die Ergebnisse in Form von Bausteinen und Maßnahmen im Kompendium hinterlegt. Erst bei erhöhtem Schutzbedarf greift der BSI-Standard 200-3 mit einer ergänzenden Risikoanalyse.
In der Praxis entscheiden sich die meisten privatwirtschaftlichen Unternehmen für den nativen Weg, weil er flexibler ist und weniger Dokumentationsaufwand erfordert. Behörden, Bundeseinrichtungen und KRITIS-Betreiber wählen häufig den Grundschutz-Weg, weil das BSI diesen Ansatz für den öffentlichen Sektor empfiehlt und die Methodik dort etabliert ist.
Die Kosten unterscheiden sich je nach Unternehmensgröße. Die Zertifizierungskosten für ISO 27001 liegen im ersten Jahr typischerweise zwischen 9.000 und 25.000 Euro. Über einen 3-Jahres-Zyklus sollten Unternehmen mit 15.000 bis 45.000 Euro an reinen Auditkosten rechnen. Dazu kommen die Implementierungskosten, die mit einer ISMS-Plattform wie SECJUR (ab 10.000 Euro) deutlich geringer ausfallen als bei klassischer Beratung.
Die native ISO 27001 ist für die meisten Unternehmen der bessere Weg, auch für KRITIS-Betreiber und NIS2-pflichtige Einrichtungen. Der Grund: Die branchenspezifischen Sicherheitsstandards (B3S) nach §8a BSIG referenzieren in der Regel auf ISO 27001, nicht auf BSI IT-Grundschutz. Eine native ISO 27001-Zertifizierung wird vom BSI als Nachweis angemessener Sicherheitsvorkehrungen akzeptiert. Der IT-Grundschutz-Weg ist vor allem für Bundesbehörden relevant, die ihn intern voraussetzen.
Die Entscheidung hängt von mehreren Faktoren ab: Branche, regulatorische Anforderungen, Zielmarkt und vorhandene Ressourcen. Ist der BSI IT-Grundschutz verpflichtend? Nein, auch nicht für KRITIS-Betreiber. Die meisten B3S basieren auf ISO 27001 und verlangen keine Grundschutz-Zertifizierung. Der IT-Grundschutz hat zudem einen strukturellen Nachteil: Der starre Maßnahmenkatalog mit über 800 Seiten Kompendium erzeugt erheblichen Dokumentationsaufwand, ohne dass Unternehmen die Flexibilität haben, Prioritäten nach ihrem tatsächlichen Risikoprofil zu setzen. Die native ISO 27001 erlaubt genau das und ist damit deutlich ressourcenschonender.
Entscheidungshilfe
KRITIS-Betreiber (Energie, Wasser, Gesundheit): Native ISO 27001 reicht als Nachweis nach §8a BSIG. Die meisten B3S referenzieren auf ISO 27001. IT-Grundschutz ist eine Option, aber keine Pflicht.
Internationales SaaS-Unternehmen: Native ISO 27001 ist der einzig sinnvolle Weg. Kunden weltweit kennen BSI IT-Grundschutz nicht, erwarten aber ein ISO 27001-Zertifikat.
Mittelstand mit deutschem Fokus: Native ISO 27001 ist schneller umsetzbar und flexibler. IT-Grundschutz lohnt sich nur, wenn Behördenkunden diesen explizit verlangen.
"Die native ISO 27001 ist für die meisten Unternehmen der flexiblere und effizientere Weg. Der IT-Grundschutz hat seine Berechtigung im Behördenumfeld, aber der starre Maßnahmenkatalog erzeugt in der Privatwirtschaft oft mehr Aufwand als nötig. Auch KRITIS-Betreiber können mit nativer ISO 27001 ihren Nachweis führen."
Amin Abbaszadeh, Information Security Consultant bei SECJUR
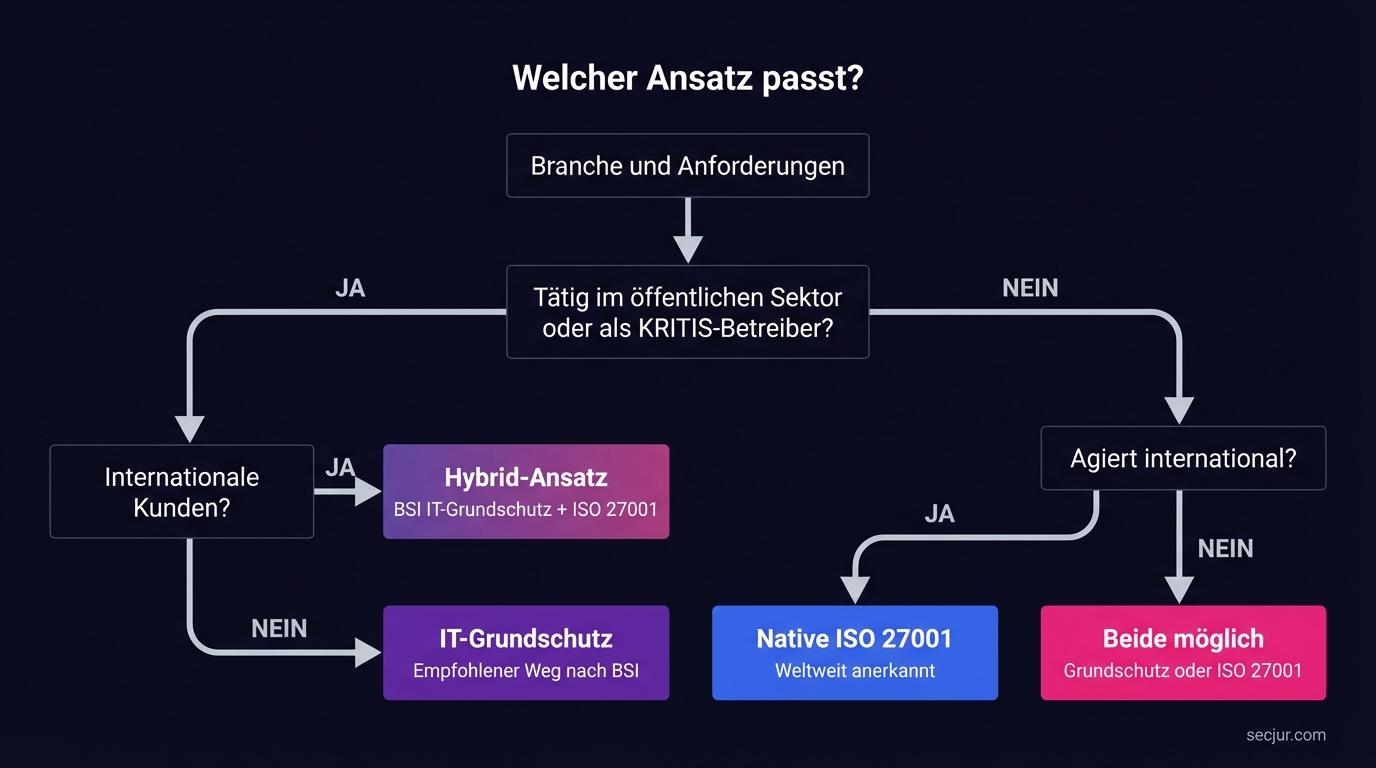
Entscheidungsbaum: Basierend auf Branche, Sektor und internationalen Anforderungen können Unternehmen zwischen IT-Grundschutz, nativer ISO 27001 und einem Hybrid-Ansatz wählen.
Das BSI veröffentlicht eine offizielle Zuordnungstabelle, die ISO 27001 und ISO 27002 Controls den IT-Grundschutz-Bausteinen zuordnet. Diese Tabelle zeigt: Die beiden Standards überschneiden sich inhaltlich stark. Wer einen Ansatz umgesetzt hat, hat bereits große Teile des anderen erfüllt. Die Zuordnung ist nicht 1:1, da ISO 27001 eine globale Norm ist, während IT-Grundschutz spezifische deutsche und europäische Anforderungen berücksichtigt.
Die folgende Übersicht zeigt exemplarisch, wie ausgewählte Controls aus Anhang A der ISO 27001 den Grundschutz-Bausteinen entsprechen. Diese Zuordnung ist besonders relevant für Organisationen, die von IT-Grundschutz auf die native ISO 27001 migrieren wollen und verstehen müssen, welche Controls bereits abgedeckt sind:
ISO 27001 Control (Anhang A)ThemaIT-Grundschutz-BausteinA.5.1InformationssicherheitspolitikISMS.1 SicherheitsmanagementA.5.2Rollen und VerantwortlichkeitenORP.1 OrganisationA.8.1Inventar der InformationswerteORP.1 Organisation, APP/SYS/NET BausteineA.5.23Cloud-DiensteOPS.2.2 Cloud-NutzungA.8.8Management technischer SchwachstellenOPS.1.1.3 Patch- und Änderungsmanagement
Das Mapping zeigt ein klares Muster: Organisatorische Controls (Kapitel 5 der ISO 27001) finden sich primär in den ORP-Bausteinen (Organisation und Personal) des IT-Grundschutz. Technische Controls (Kapitel 8) verteilen sich auf die Bereiche APP (Anwendungen), SYS (IT-Systeme), NET (Netze) und OPS (Betrieb). Für Organisationen, die vom IT-Grundschutz auf die native ISO 27001 umsteigen, zeigt die Zuordnung, welche Arbeit bereits geleistet wurde und wo nur noch die Dokumentation angepasst werden muss.
Die vollständige Zuordnungstabelle (Edition 6) umfasst alle 93 Controls der ISO 27001:2022 und ist auf der BSI-Website verfügbar. Für das Risikomanagement nach ISO 27001 liefert der BSI-Standard 200-3 eine kompatible Methodik, die den Übergang zwischen beiden Ansätzen erleichtert.
Wer sich für die native ISO 27001 entscheidet, steht vor der Frage: Wie lässt sich der Aufbau eines ISMS effizient gestalten, ohne monatelang Dokumente manuell zu erstellen? Die Herausforderung liegt nicht im Standard selbst, sondern in der praktischen Umsetzung: Risikobewertung, Statement of Applicability (SoA), Maßnahmenplanung, Dokumentation und Auditvorbereitung erfordern strukturierte Prozesse.
SECJUR Digital Compliance Office ist auf die native ISO 27001-Umsetzung spezialisiert. Die Plattform führt Unternehmen Schritt für Schritt durch den Aufbau ihres ISMS: von der initialen Gap-Analyse über die Risikobewertung bis zur automatisch generierten Statement of Applicability. Statt wochenlanger Excel-Arbeit entsteht die SoA direkt aus den erfassten Controls und Risiken. Der Auditor bekommt eine konsistente, nachvollziehbare Dokumentation.
Gerade für Unternehmen, die bisher mit IT-Grundschutz gearbeitet haben und auf die native ISO 27001 umsteigen wollen, bietet SECJUR einen klaren Vorteil: Die Plattform bildet alle 93 Controls der ISO 27001:2022 ab und unterstützt die systematische Überführung bestehender Maßnahmen in die ISO-Struktur. Der Wechsel von der starren Grundschutz-Methodik zum flexiblen risikobasierten Ansatz gelingt damit ohne Informationsverlust.
Wer sein ISMS aufbauen will, kann mit SECJUR (ab 10.000 Euro) die Vorbereitungszeit um bis zu 50 % verkürzen und den internen Aufwand mit bis zu 50 % weniger Ressourcen bewältigen. Die Plattform unterstützt ISO 27001, TISAX und NIS2 in einer zentralen Oberfläche und ist damit die effizientere Alternative zum dokumentationslastigen IT-Grundschutz-Weg.
Amin Abbaszadeh ist Informationssicherheitsexperte bei SECJUR und unterstützt Unternehmen dabei, Informationssicherheits- und Compliance-Standards wie ISO 27001 und TISAX® effektiv umzusetzen. Zuvor war er als Senior Consultant Cybersecurity bei NTT DATA tätig, wo er Projekte im Bereich IT-Compliance und ISMS verantwortete. Durch seine interdisziplinäre Erfahrung in Technik, Beratung und Management verbindet Amin strategisches Denken mit praxisnaher Umsetzung – immer mit dem Ziel, nachhaltige Sicherheits- und Compliance-Strukturen zu schaffen.

SECJUR steht für eine Welt, in der Unternehmen immer compliant sind, aber nie an Compliance denken müssen. Mit dem Digital Compliance Office automatisieren Unternehmen aufwändige Arbeitsschritte und erlangen Compliance-Standards wie DSGVO, ISO 27001 oder TISAX® bis zu 50% schneller.
Automatisieren Sie Ihre Compliance Prozesse mit dem Digital Compliance Office

Die häufigsten Fragen zum Thema
ISO 27001 verfolgt einen risikobasierten Top-Down-Ansatz mit freier Methodenwahl. BSI IT-Grundschutz gibt einen maßnahmenorientierten Bottom-Up-Ansatz mit konkretem Maßnahmenkatalog vor. Beide führen zu einem ISO 27001-Zertifikat.
Nein, BSI IT-Grundschutz ist nicht gesetzlich verpflichtend. Auch KRITIS-Betreiber können den Nachweis nach §8a BSIG mit einer nativen ISO 27001-Zertifizierung führen, da die meisten B3S auf ISO 27001 referenzieren.
Für die meisten Unternehmen ist die native ISO 27001 der flexiblere und effizientere Weg. IT-Grundschutz ist vor allem für Bundesbehörden relevant, die ihn intern voraussetzen. Auch KRITIS-Betreiber fahren mit nativer ISO 27001 in der Regel besser.
Ja, die BSI-Standards 200-1, 200-2 und 200-3 sind kompatibel mit ISO 27001. In der Praxis empfiehlt sich jedoch die native ISO 27001 als Basis, da sie flexibler ist und international anerkannt wird.
Die Zertifizierungskosten liegen im ersten Jahr typischerweise zwischen 9.000 und 25.000 Euro. Über einen 3-Jahres-Zyklus sollten Unternehmen mit 15.000 bis 45.000 Euro an reinen Auditkosten rechnen.
Erfahren Sie alles Wichtige zum Thema SOC 2 in diesem Blogpost! Wenn Sie Geschäftskunden im angelsächsischen Raum gewinnen möchten, stehen Sie möglicherweise vor der Entscheidung zwischen dem Standard ISO27001 und dem US-Standard SOC 2. Aber was genau verbirgt sich hinter SOC 2 und was müssen Sie darüber wissen? In diesem Artikel erhalten Sie eine einfache und übersichtliche Erklärung zu SOC 2 sowie die entscheidenden Informationen, die Sie bei Ihrer Wahl berücksichtigen sollten. Finden Sie heraus, welcher Standard am besten zu Ihren Anforderungen und Zielen passt und setzen Sie Ihre Geschäftserfolge fort. Lesen Sie jetzt weiter!
In vielen Fällen gilt der Datenschutzbeauftragte im Unternehmen als lähmender Bedenkenträger. Nur sehr guten Datenschutzbeauftragten gelingt es, sowohl auf die Einhaltung der datenschutzrechtlichen Regeln hinzuwirken und gleichzeitig das Business pragmatisch und unternehmerisch denkend zu unterstützen.
Die VdS 10000 ist der KMU-Einstieg ins ISMS. Was die Fassung 2025 verlangt, wie sich Quick-Check, Testat und Zertifikat unterscheiden und wann der Wechsel zur ISO 27001 ansteht.

