






„SECJUR nimmt uns bei der Informationssicherheit den entscheidenden Teil der Arbeit ab. Wir hatten nur wenige Wochen bis zum Zertifizierungsaudit und im Unternehmen niemanden, der ein ISMS aufbaut. Dank SECJUR mussten wir bis heute keine eigene Stelle besetzen und haben dennoch problemlos das Audit bestanden.“


Ihr Team lädt vertrauliche Kunden- und Personendaten in ChatGPT, Claude und Co. Mit Ihrer Erlaubnis oder ohne.
Die AI Firewall prüft jede Anfrage direkt im KI-Tool und sagt sofort, ob sie erlaubt ist.


Informationssicherheitsexperte


10 Sept. 2026

5 Minuten


Nichtkonformitäten sind kein Rückschlag, sondern eine wertvolle Chance, Ihr ISMS gezielt und nachhaltig zu verbessern.
Der Unterschied zwischen Korrektur und Korrekturmaßnahme ist zentral, um Probleme dauerhaft statt nur kurzfristig zu beheben.
Ein klar strukturierter 6-Schritte-Prozess schafft Audit-Sicherheit und stellt die lückenlose Behandlung jeder Abweichung sicher.
Nachhaltige Informationssicherheit entsteht erst, wenn Ursachen tiefgehend analysiert und wirksame Verbesserungen konsequent umgesetzt werden.
Stellen Sie sich vor, der Auditor sitzt Ihnen gegenüber. Nach Tagen intensiver Prüfung fällt der Satz: „Wir haben hier eine Nichtkonformität festgestellt.“ Für viele fühlt sich das an wie eine Niederlage. Ein Makel im sonst so sorgfältig aufgebauten Informationssicherheits-Managementsystem (ISMS).
Aber was, wenn wir diesen Moment umdeuten? Was, wenn eine Nichtkonformität kein Scheitern ist, sondern die wertvollste Ressource für echte, nachhaltige Verbesserung?
Genau darum geht es in diesem Leitfaden. Wir verwandeln die oft gefürchtete Dokumentationspflicht in ein schlagkräftiges Werkzeug. Sie werden lernen, wie Sie Nichtkonformitäten nicht nur verwalten, sondern sie als Motor für einen kontinuierlichen Verbesserungsprozess nutzen. Wir klären die häufigsten Missverständnisse auf und zeigen Ihnen einen praxiserprobten Prozess, mit dem Sie jedes Audit souverän meistern und Ihr ISMS jeden Tag ein Stück sicherer machen.
Bevor wir in den Prozess eintauchen, müssen wir eine gemeinsame Sprache sprechen. Im Kontext von ISO 27001 gibt es zwei Begriffe, deren Verwechslung in Audits immer wieder zu Problemen führt. Wenn Sie diesen Unterschied einmal verinnerlicht haben, sind Sie den meisten schon einen großen Schritt voraus.
Eine Nichtkonformität (engl. Non-Conformity) ist schlicht und einfach die Nichterfüllung einer Anforderung. Diese Anforderung kann aus verschiedenen Quellen stammen:
Auditoren unterscheiden in der Regel zwischen wesentlichen (Major) und unwesentlichen (Minor) Nichtkonformitäten. Eine wesentliche Nichtkonformität stellt ein systematisches Versagen dar, das die Integrität des gesamten ISMS gefährdet, während eine unwesentliche ein Einzelfall oder eine kleinere prozessuale Lücke sein kann.
Hier liegt die häufigste Wissenslücke und die größte Chance für Klarheit. Stellen Sie es sich wie bei einer Krankheit vor:
Im ISMS-Kontext bedeutet das:
Ein Auditor will nicht nur sehen, dass Sie das Problem behoben haben (Korrektur). Er will sehen, dass Sie verstanden haben, warum es passiert ist, und dass Sie systemische Änderungen vorgenommen haben, damit es nicht wieder passiert (Korrekturmaßnahme).
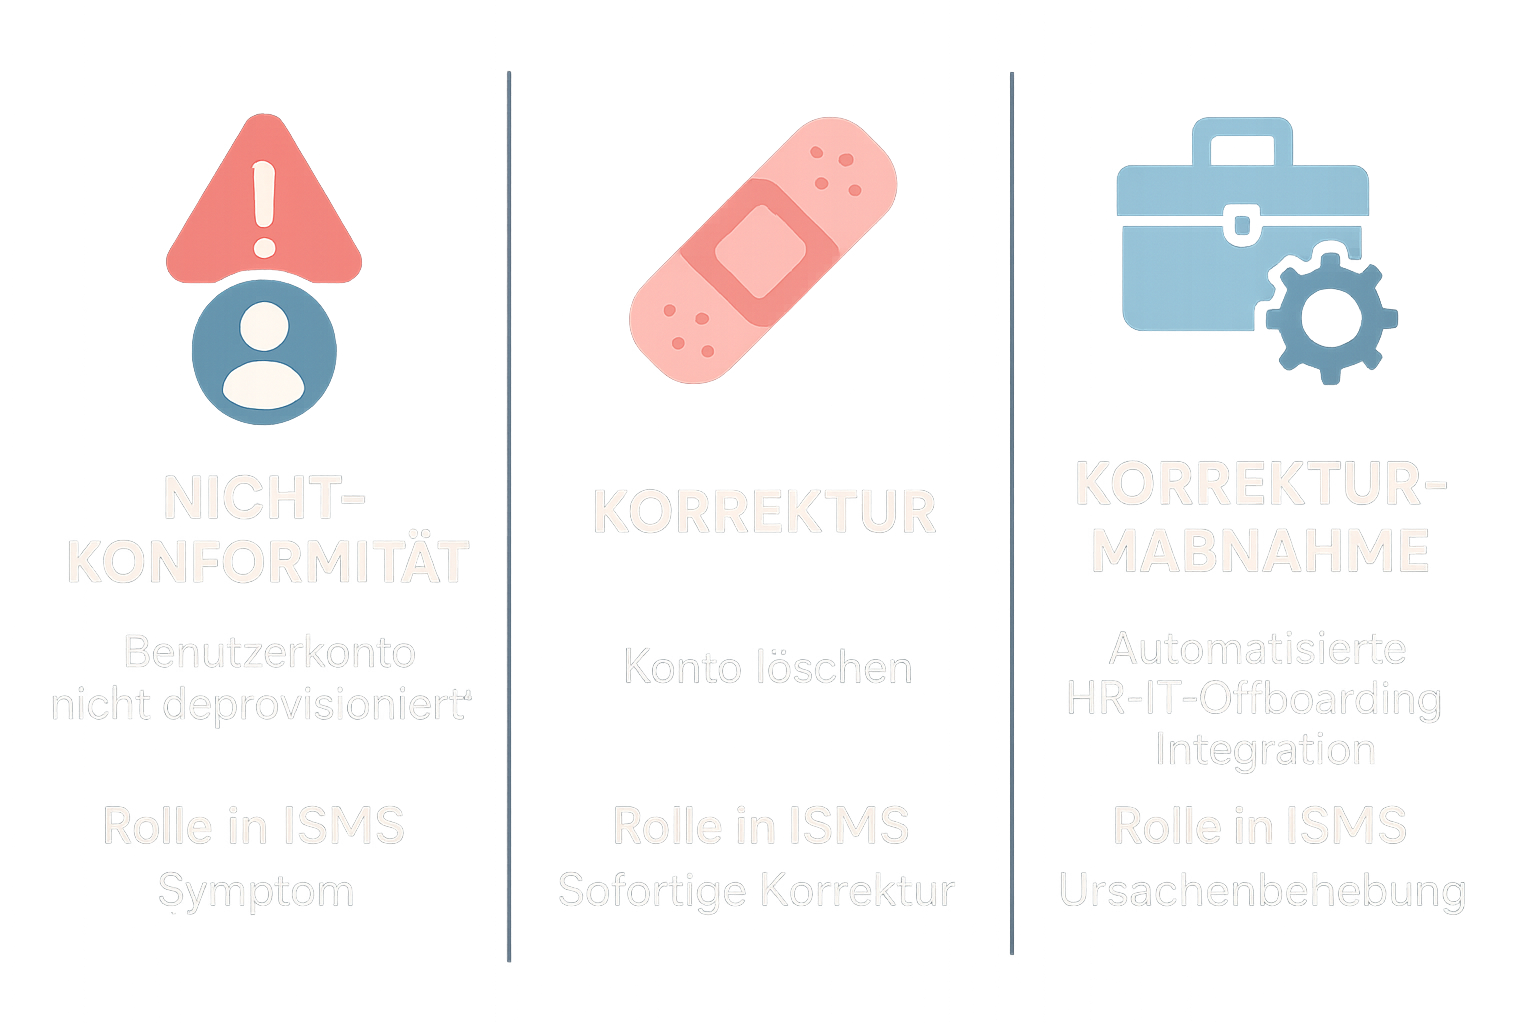
Das Bild verdeutlicht den entscheidenden Unterschied zwischen Nichtkonformität (Symptom), Korrektur (sofortige Behebung) und Korrekturmaßnahme (dauerhafte Lösung durch Ursachenbehebung) mithilfe einer eingängigen Analogie.
Ein strukturierter Prozess ist das Rückgrat Ihres Umgangs mit Nichtkonformitäten. Er stellt sicher, dass nichts übersehen wird und Sie dem Auditor jederzeit eine lückenlose Dokumentation vorlegen können.
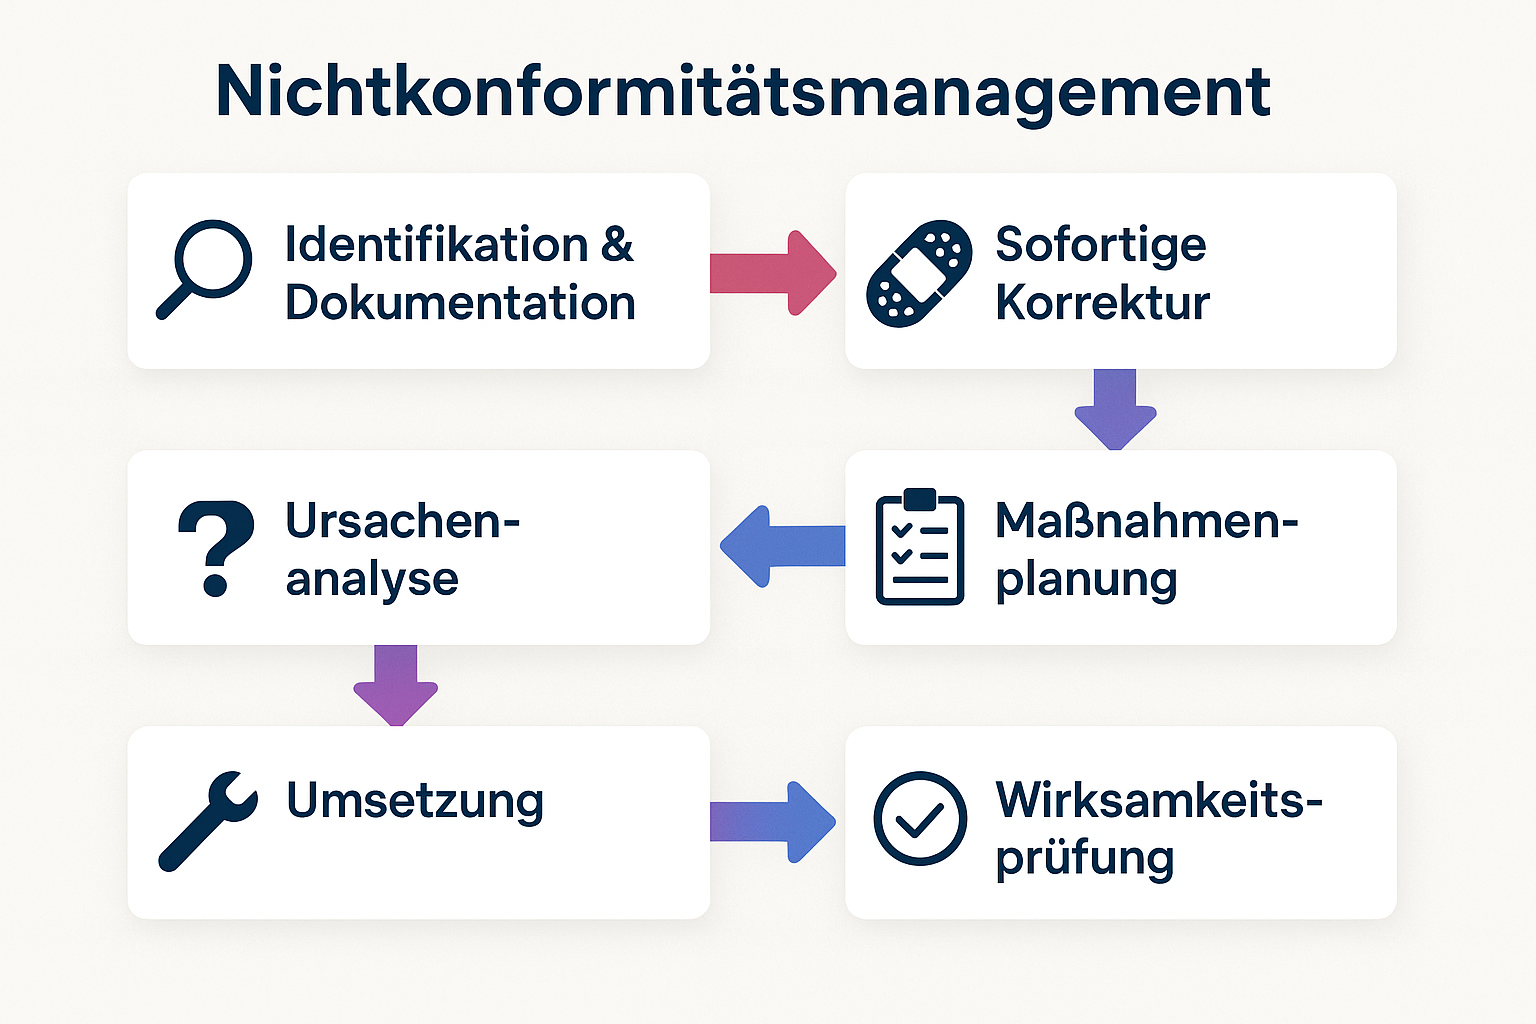
Diese Grafik dient als visuelle Anleitung für den kompletten Prozess der Behandlung von Nichtkonformitäten und Korrekturmaßnahmen im ISO 27001-Managementsystem.
Nichtkonformitäten können überall auftauchen: bei internen Audits, während des Management Reviews, durch Mitarbeiterfeedback oder, im Ernstfall, durch externe Audits.
Sobald eine Nichtkonformität identifiziert ist, muss sie zentral erfasst werden. Ihr „Nichtkonformitäts- und Korrekturmaßnahmenregister“ sollte mindestens folgende Informationen enthalten:
Das ist der Feuerwehreinsatz. Was können Sie sofort tun, um den Schaden zu begrenzen und das akute Problem zu lösen?
Auditor-Tipp: Viele Unternehmen stoppen hier. Sie beheben das Symptom und betrachten den Fall als abgeschlossen. Das ist ein klassischer Fehler, der in einem ISO 27001 Audit sofort auffällt.
Jetzt beginnt die eigentliche Detektivarbeit. Warum ist die Nichtkonformität überhaupt aufgetreten? Oberflächliche Antworten wie „menschliches Versagen“ sind hier nicht ausreichend. Sie müssen tiefer graben.
Eine bewährte Methode ist die „5 Whys“-Technik. Sie fragen so lange „Warum?“, bis Sie zum Kern des Problems vordringen.
Die wahre Ursache ist also nicht „menschliches Versagen“, sondern eine Lücke in der Prozessdokumentation und -steuerung.
Basierend auf Ihrer Ursachenanalyse planen Sie nun die „Heilung“. Eine gute Korrekturmaßnahme ist S.M.A.R.T.:
Dokumentieren Sie den Plan, einschließlich Verantwortlichkeiten und Fristen.
Führen Sie den geplanten Schritt durch. Das kann eine technische Änderung, eine Prozessanpassung, eine Schulung für Mitarbeiter oder die Aktualisierung einer Richtlinie sein.
Dies ist der entscheidende, aber am häufigsten vergessene Schritt. Hat die Maßnahme wirklich funktioniert? Hat sie die Ursache nachhaltig beseitigt?
Erst wenn die Wirksamkeit positiv bestätigt wurde, kann der Eintrag im Register geschlossen werden. So lässt sich am besten die Wirksamkeit messen und der Erfolg steigern.
Machen wir es konkret. Nehmen wir ein häufiges Szenario:
Nichtkonformität: Ein ehemaliger Mitarbeiter hatte drei Wochen nach seinem Austritt noch aktiven Zugriff auf das CRM-System.

Diese visuelle Eselsbrücke festigt das Lernziel, dass Korrekturen Probleme sofort beheben, während Korrekturmaßnahmen die dauerhafte Ursache adressieren – essentiell für nachhaltige Informationssicherheit.
Dieses Vorgehen zeigt einem Auditor nicht nur, dass Sie ein Problem gelöst haben, sondern dass Ihr ISMS lernfähig ist. Es ist ein lebendiger Beweis für den kontinuierlichen Verbesserungsprozess (KVP), der das Herzstück von Normen wie ISO 27001 ist. Oftmals ist es sogar sinnvoll, verschiedene Managementsysteme zu kombinieren, um Synergien zu nutzen; die Integration von ISO 9001 und ISO 27001 ist hier ein klassisches Beispiel, um Prozessqualität und Informationssicherheit Hand in Hand zu verbessern.
Der Umgang mit Nichtkonformitäten und Korrekturmaßnahmen ist weit mehr als eine bürokratische Übung für das nächste Audit. Es ist der Pulsschlag Ihres ISMS. Jeder Fehler, der systematisch erfasst, analysiert und behoben wird, macht Ihr Unternehmen widerstandsfähiger und Ihre Informationen sicherer.
Indem Sie den entscheidenden Unterschied zwischen schneller Korrektur und nachhaltiger Korrekturmaßnahme verinnerlichen und einen sauberen, dokumentierten Prozess etablieren, verwandeln Sie jeden Stolperstein in einen Trittstein auf dem Weg zu echter Informationssicherheit. Sie beweisen nicht nur Konformität, sondern demonstrieren eine gelebte Kultur der kontinuierlichen Verbesserung. Und das ist es, was am Ende wirklich zählt.
Eine unwesentliche (Minor) Nichtkonformität ist typischerweise ein Einzelfall oder eine kleine Abweichung, die das Gesamtsystem nicht gefährdet. Beispiel: Ein Dokument wurde nicht fristgerecht überprüft. Eine wesentliche (Major) Nichtkonformität deutet auf ein systematisches Versagen hin. Beispiel: Es gibt gar keinen Prozess für die Dokumentenprüfung, weshalb alle Dokumente veraltet sind.
Die Beseitigung (Korrektur) ist nur der erste Schritt. Entscheidend ist die anschließende Ursachenanalyse, die Planung und Umsetzung einer Korrekturmaßnahme und – ganz wichtig – die Überprüfung, ob diese Maßnahme auch wirklich wirksam war und das Problem dauerhaft gelöst hat.
Der Nachweis muss objektiv sein. Das kann durch verschiedene Methoden geschehen:
Amin Abbaszadeh ist Informationssicherheitsexperte bei SECJUR und unterstützt Unternehmen dabei, Informationssicherheits- und Compliance-Standards wie ISO 27001 und TISAX® effektiv umzusetzen. Zuvor war er als Senior Consultant Cybersecurity bei NTT DATA tätig, wo er Projekte im Bereich IT-Compliance und ISMS verantwortete. Durch seine interdisziplinäre Erfahrung in Technik, Beratung und Management verbindet Amin strategisches Denken mit praxisnaher Umsetzung – immer mit dem Ziel, nachhaltige Sicherheits- und Compliance-Strukturen zu schaffen.

SECJUR steht für eine Welt, in der Unternehmen immer compliant sind, aber nie an Compliance denken müssen. Mit dem Digital Compliance Office automatisieren Unternehmen aufwändige Arbeitsschritte und erlangen Compliance-Standards wie DSGVO, ISO 27001 oder TISAX® bis zu 50% schneller.
Automatisieren Sie Ihre Compliance Prozesse mit dem Digital Compliance Office

Die häufigsten Fragen zum Thema

Ein effektives ISMS ist entscheidend, um sensible Informationen in der digitalen Geschäftswelt zu schützen. Ein ISMS Audit ist eine systematische Bewertung des ISMS, das sicherstellen will, dass das ISMS den relevanten Standards entspricht. ISMS Audits können für Unternehmen Herausforderungen darstellen, insbesondere aufgrund der komplexen Anforderungen an die Unternehmen. In diesem Artikel stellen wir die verschiedenen Audittypen, den Ablauf und die Erfolgsfaktoren von ISMS Audits vor.
Viele Unternehmen wissen um die Anforderungen des EU AI Acts, doch bei der korrekten Risikoklassifizierung herrscht Unsicherheit. Erfahren Sie, wie Sie Ihr KI-System Schritt für Schritt richtig einstufen, Bußgelder vermeiden und Compliance mit Innovation in Einklang bringen. Dieser Leitfaden zeigt praxisnah, wie Sie den AI Act souverän umsetzen und Ihre KI-Strategie rechtssicher gestalten.
Datenschutz und Informationssicherheit verwechselt man leicht. Wo sie sich überschneiden, wo nicht, und wie ein ISMS beide Ziele zusammenführt.

