






„SECJUR nimmt uns bei der Informationssicherheit den entscheidenden Teil der Arbeit ab. Wir hatten nur wenige Wochen bis zum Zertifizierungsaudit und im Unternehmen niemanden, der ein ISMS aufbaut. Dank SECJUR mussten wir bis heute keine eigene Stelle besetzen und haben dennoch problemlos das Audit bestanden.“


Ihr Team lädt vertrauliche Kunden- und Personendaten in ChatGPT, Claude und Co. Mit Ihrer Erlaubnis oder ohne.
Die AI Firewall prüft jede Anfrage direkt im KI-Tool und sagt sofort, ob sie erlaubt ist.


Informationssicherheitsexperte


07 Nov. 2026

7 min


§30 Abs. 2 Nr. 3 BSIG verpflichtet NIS2-betroffene Unternehmen zu einem dokumentierten Backup-Management einschließlich Wiederherstellung nach einem Notfall.
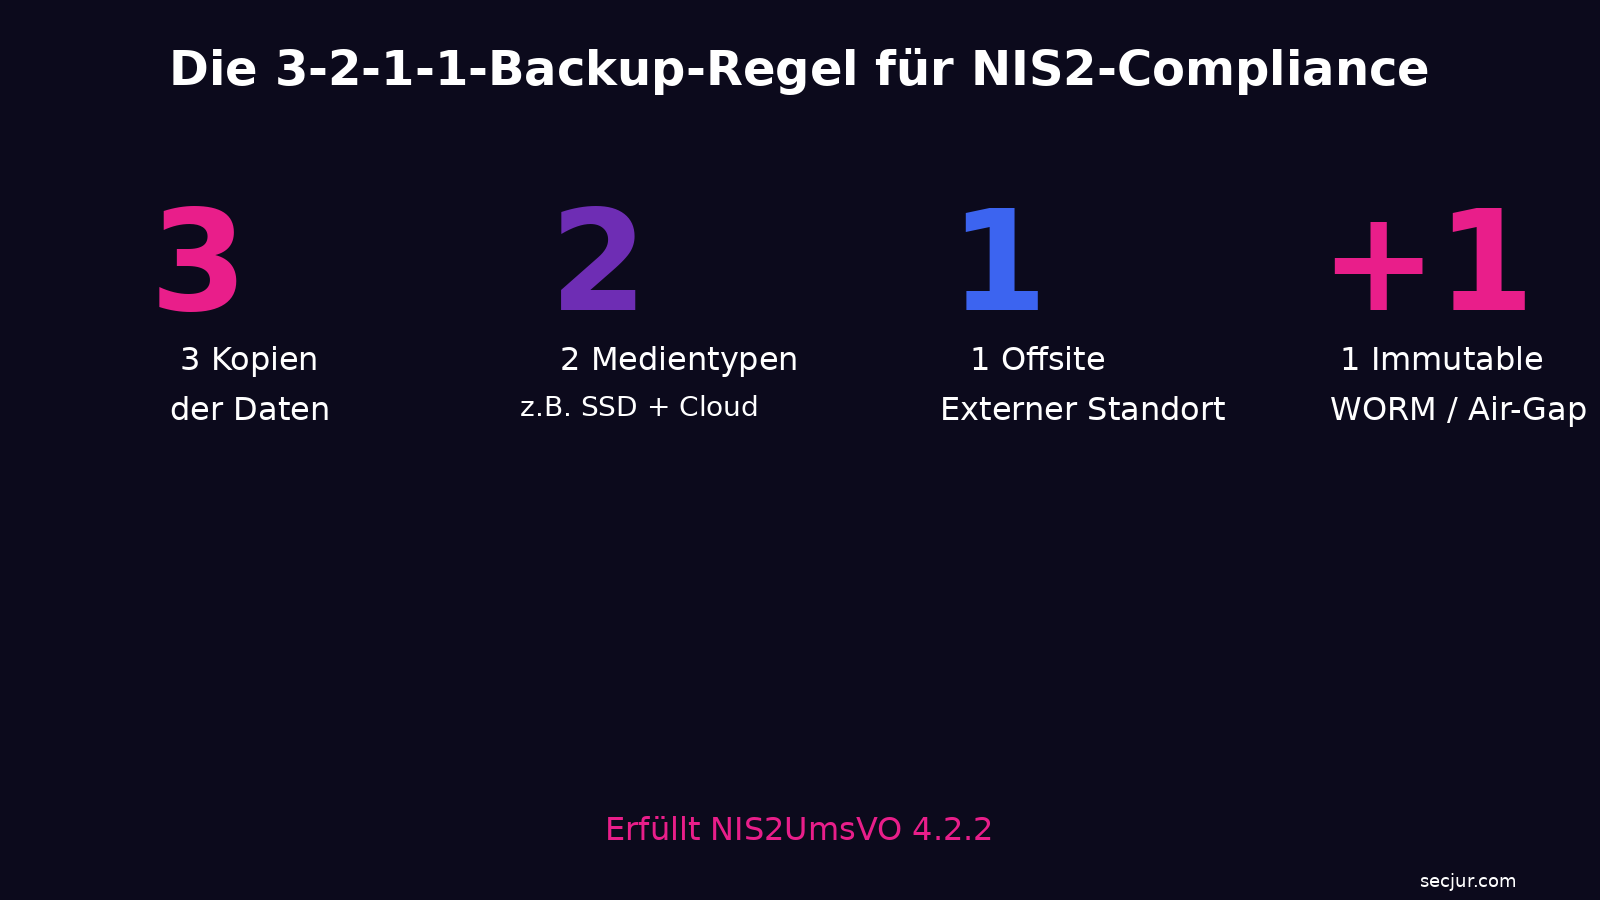
Die 3-2-1-Backup-Regel (3 Kopien, 2 Medientypen, 1 Offsite) gilt als Mindeststandard für NIS2-Compliance, erweitert um eine immutable Kopie als Ransomware-Schutz.
Immutable Backups verhindern, dass Angreifer oder Malware Sicherungskopien verschlüsseln oder löschen, und sind damit eine zentrale technische Maßnahme gegen Ransomware.
Ohne regelmäßige Wiederherstellungstests und deren Dokumentation fehlt der Nachweis, dass das Backup-Konzept im Ernstfall funktioniert.
Zuletzt aktualisiert: 23. Juli 2026
Die NIS2-Richtlinie macht Datensicherung zur gesetzlichen Pflicht. §30 Abs. 2 Nr. 3 BSIG fordert von betroffenen Unternehmen ausdrücklich ein Backup-Management einschließlich Wiederherstellung nach einem Notfall. Wer bisher Backups als rein operative IT-Aufgabe behandelt hat, muss umdenken: Seit dem 6. Dezember 2025 ist ein dokumentiertes, getestetes Backup-Konzept eine regulatorische Anforderung.
Dieser Artikel erklärt, welche konkreten Anforderungen NIS2 an Ihre Datensicherung stellt und wie Sie diese mit bewährten Methoden umsetzen.
§30 Abs. 2 Nr. 3 BSIG nennt die "Aufrechterhaltung des Betriebs, wie Backup-Management und Wiederherstellung nach einem Notfall" als eine der zehn Pflichtmaßnahmen. Die NIS2-Durchführungsverordnung (NIS2UmsVO) konkretisiert diese Anforderung in Annex 4.2 mit sechs Teilbereichen:
| Anforderung (NIS2UmsVO 4.2) | Was das bedeutet |
|---|---|
| 4.2.1 Sicherungskopien | Regelmäßige Datensicherungen erstellen, ausreichende Ressourcen bereitstellen |
| 4.2.2 Sicherungspläne | Wiederherstellungszeiten definieren, sichere Offsite-Speicherung, Zugangskontrollen, Aufbewahrungsfristen |
| 4.2.3 Integritätsprüfung | Regelmäßig prüfen, ob Sicherungskopien vollständig und einsatzbereit sind |
| 4.2.4 Redundanz | IT-Systeme, Betriebsstätten, Personal und Kommunikationskanäle redundant vorhalten |
| 4.2.5 Monitoring | Ressourcen überwachen und an Sicherheitsanforderungen anpassen |
| 4.2.6 Wiederherstellungstests | Regelmäßig testen, ob Backups im Ernstfall funktionieren, und Ergebnisse dokumentieren |
Der Gesetzgeber betont den Verhältnismäßigkeitsgrundsatz: Die Maßnahmen müssen "angemessen, verhältnismäßig und wirksam" sein (§30 Abs. 1 Satz 1). Ein KMU mit 80 Mitarbeitern braucht kein Enterprise-Backup-System mit Echtzeit-Replikation. Was es aber braucht: ein Backup-Konzept, das zur Risikolage passt und nachweisbar umgesetzt wird. Einen vollständigen Überblick über alle zehn Maßnahmenbereiche des §30 BSIG finden Sie unter NIS2-Anforderungen im Überblick.
Die 3-2-1-Backup-Regel ist ein bewährter Mindeststandard: 3 Kopien der Daten auf 2 verschiedenen Medientypen, davon 1 Kopie an einem externen Standort. Diese Regel erfüllt direkt die Anforderung aus NIS2UmsVO 4.2.2, die einen "sicheren Speicherort außerhalb des primären Netz- und Informationssystems" verlangt.
In der Praxis reicht die klassische 3-2-1-Regel allein nicht mehr aus. Ransomware-Angriffe zielen gezielt auf Backups, auch auf Offsite-Kopien, wenn diese über das Netzwerk erreichbar sind. Die Erweiterung zur 3-2-1-1-Regel ergänzt eine vierte Dimension: mindestens eine Kopie, die unveränderlich (immutable) oder physisch isoliert (air-gapped) gespeichert wird.
Konkret kann das so aussehen: Produktionsdaten auf dem Server (Kopie 1), tägliche Sicherung auf ein NAS (Kopie 2, anderer Medientyp), wöchentliche Cloud-Sicherung (Kopie 3, externer Standort) und eine immutable Kopie im Object Storage mit S3 Object Lock (Kopie 4, unveränderlich). Die ersten drei Kopien decken die NIS2-Mindestanforderung ab. Die vierte ist der Ransomware-Schutz.
Immutable Backups sind Sicherungskopien, die nach dem Schreiben für einen definierten Zeitraum nicht verändert, gelöscht oder verschlüsselt werden können. Auch ein Administrator mit vollen Rechten oder Malware mit gestohlenen Zugangsdaten kann diese Kopien während der Sperrfrist nicht antasten. Technisch wird das über ein WORM-Flag (Write Once Read Many) im Object Storage oder Dateisystem umgesetzt.
Warum das für NIS2 relevant ist: Ransomware-Angreifer suchen und zerstören gezielt Backups, bevor sie Produktionssysteme verschlüsseln. Wenn alle Sicherungskopien erreichbar und veränderbar sind, fällt die letzte Verteidigungslinie. Immutable Backups durchbrechen dieses Muster, weil sie selbst bei kompromittierten Admin-Konten intakt bleiben.
Die Aufbewahrungsdauer der Immutable-Kopie sollte mindestens die durchschnittliche Erkennungszeit eines Ransomware-Befalls abdecken. Branchenwerte liegen bei 14 bis 30 Tagen. Wer die Immutable-Retention auf 30 Tage setzt, hat auch dann noch eine saubere Kopie, wenn der Angriff erst nach zwei Wochen entdeckt wird.
"Ein Backup, das nie getestet wurde, ist eine Annahme, kein Schutz. NIS2 fordert nicht nur, dass Sie sichern, sondern dass Sie nachweisen können, dass die Wiederherstellung funktioniert. Der Nachweis entsteht durch dokumentierte Tests, nicht durch das Vertrauen in die Technik."
Bettina Stearn, ISO/IEC 27001 Auditorin & QM-Fachexpertin bei SECJUR
Eine ISMS-Plattform wie SECJUR hilft, die Backup-Richtlinie zu dokumentieren und die Umsetzung nachweisbar zu machen. Statt Backup-Konzept, Testprotokolle und Maßnahmenverfolgung in separaten Dokumenten zu pflegen, lässt sich alles in einem System bündeln. Das spart Zeit bei internen Audits und beim Nachweis gegenüber dem BSI.
NIS2 schreibt keine fixen Backup-Intervalle vor. Die Frequenz muss aus der Risikobewertung abgeleitet werden (NIS2UmsVO 4.2.2). In der Praxis haben sich folgende Richtwerte etabliert: tägliche Sicherungen für geschäftskritische Systeme (ERP, CRM, Finanzbuchhaltung), wöchentliche Sicherungen für unkritische Systeme (Fileshares, Entwicklungsumgebungen), und Continuous Data Protection (CDP) für Hochverfügbarkeitsanforderungen.
Bei den Aufbewahrungsfristen spielen zwei Faktoren zusammen. Erstens: regulatorische Mindestfristen. Das HGB fordert eine zehnjährige Aufbewahrung für Handelsbücher und Buchungsbelege (§257 HGB). Steuerlich relevante Daten unterliegen der Abgabenordnung. Diese Fristen gelten unabhängig von NIS2. Zweitens: die Ransomware-Erkennungszeit. Die immutable Kopie sollte mindestens 14 bis 30 Tage vorgehalten werden, um nach einem spät erkannten Angriff noch auf saubere Daten zugreifen zu können.
Der Sicherungsplan muss beides abbilden und dokumentieren, welche Systeme in welcher Frequenz gesichert werden und welche Aufbewahrungsfristen gelten. Ohne diese Dokumentation fehlt der Nachweis bei einer BSI-Prüfung.
Die NIS2UmsVO stellt eine Doppel-Anforderung: Annex 4.2.3 verlangt regelmäßige Integritätsprüfungen der Sicherungskopien, Annex 4.2.6 fordert regelmäßige Wiederherstellungstests. Beides zusammen soll sicherstellen, dass Backups nicht nur existieren, sondern im Ernstfall auch funktionieren.
In der Praxis scheitert die Wiederherstellung häufiger als erwartet. Typische Ursachen: korrupte Backup-Dateien, die nie geprüft wurden; inkompatible Softwareversionen zwischen Backup und Zielsystem; fehlende Abhängigkeiten (Datenbanken ohne zugehörige Konfigurationen). Wer erst im Notfall merkt, dass die Wiederherstellung nicht funktioniert, hat kein Backup. Der Test ist daher keine optionale Best Practice, sondern Teil der gesetzlichen Pflicht.
Empfohlene Frequenz: mindestens quartalsweise für kritische Systeme, halbjährlich für unkritische. Die Ergebnisse jedes Tests müssen dokumentiert werden, einschließlich gefundener Probleme und eingeleiteter Korrekturmaßnahmen. Mit einer Plattform wie SECJUR lassen sich Backup-Tests als wiederkehrende Maßnahme planen und die Ergebnisse revisionssicher ablegen. Das ist besonders dann relevant, wenn das BSI gemäß §61 NIS2UmsuCG die Umsetzung der Maßnahmen überprüft.
Wie das Backup-Konzept in ein umfassendes Business Continuity Management eingebettet wird, einschließlich Notfallplänen, Krisenkommunikation und Wiederanlaufplanung, erfahren Sie im BCM-Artikel.
Rahim Rahmanoski ist Informationssicherheitsexperte bei SECJUR. Zuletzt hat er bei PCG DACH mehrere ISO 27001 Einführungsprojekte von Anfang bis Ende verantwortet, inklusive Zertifizierungsvorbereitung, interner Audits, GAP-Analysen und enger Zusammenarbeit mit den Stakeholdern auf Kundenseite. Davor hat er DORA-Umsetzungen im Finanzsektor und Projekte zur regulatorischen Ausrichtung der Informationssicherheit begleitet. Seine Schwerpunkte sind Governance, Risikomanagement und operative Resilienz. Er bringt Erfahrung mit ISO 27001:2022, DORA, TISAX®, SOC 2 und BSI IT-Grundschutz mit und hat seine Laufbahn im SOC und Schwachstellenmanagement begonnen. Rahim arbeitet analytisch, strukturiert und berät auf Deutsch und Englisch.

SECJUR steht für eine Welt, in der Unternehmen immer compliant sind, aber nie an Compliance denken müssen. Mit dem Digital Compliance Office automatisieren Unternehmen aufwändige Arbeitsschritte und erlangen Compliance-Standards wie DSGVO, ISO 27001 oder TISAX® bis zu 50% schneller.
Automatisieren Sie Ihre Compliance Prozesse mit dem Digital Compliance Office

Die häufigsten Fragen zum Thema
§30 Abs. 2 Nr. 3 BSIG fordert von NIS2-pflichtigen Unternehmen ein Backup-Management einschließlich Wiederherstellung nach einem Notfall. Die NIS2UmsVO konkretisiert dies in Annex 4.2 mit sechs Anforderungen: Sicherungskopien, Sicherungspläne, Integritätsprüfung, Redundanz, Monitoring und Wiederherstellungstests.
Die 3-2-1-Backup-Regel besagt: 3 Kopien der Daten auf 2 verschiedenen Medientypen, davon 1 Kopie an einem externen Standort. Im NIS2-Kontext empfiehlt sich die Erweiterung zur 3-2-1-1-Regel mit einer zusätzlichen immutable Kopie als Ransomware-Schutz.
Immutable Backups sind Sicherungskopien, die nach dem Schreiben für einen definierten Zeitraum nicht verändert, gelöscht oder verschlüsselt werden können. Sie schützen vor Ransomware, weil selbst kompromittierte Admin-Konten die Daten nicht antasten können.
NIS2 schreibt keine fixe Frequenz vor, aber die NIS2UmsVO fordert regelmäßige Wiederherstellungstests mit dokumentierten Ergebnissen. In der Praxis empfehlen sich quartalsweise Tests für kritische Systeme und halbjährliche Tests für unkritische Systeme. Eine ISMS-Plattform wie SECJUR hilft, die Tests zu planen und revisionssicher zu dokumentieren.
Das NISG 2026 setzt NIS2 in Österreich um und gilt ab 1. Oktober 2026. Der Beitrag ordnet Fristen, Betroffenheit, Pflichten, Haftung und Strafen ein.
KI in der Medizintechnik gilt unter dem EU AI Act fast immer als Hochrisiko mit weitreichenden neuen Pflichten für Hersteller und Anwender. Dieser Leitfaden zeigt praxisnah, warum eine MDR-Zertifizierung allein nicht mehr ausreicht und welche zusätzlichen Anforderungen an Daten, Dokumentation, Transparenz und Cybersicherheit jetzt gelten. Erfahren Sie, wie Sie Ihr KI-System rechtssicher aufstellen und Vertrauen bei Ärzten, Kliniken und Patienten aufbauen.

Die Umsetzung von Access Management nach ISO 27001 Annex A.9 kann eine echte Herausforderung sein. Regulierung und Überwachung von Zugriffen sind unerlässlich, um Daten und Informationen zu schützen. In diesem Artikel erfahren Sie, wie die Partnerschaft zwischen SECJUR und Cakewalk Unternehmen dabei unterstützt, die Anforderungen dieses ISO-Annex effizient zu erfüllen. Entdecken Sie die Bedeutung von Annex A.9, seine Ziele und die verschiedenen Zugangskontrollmethoden. Erfahren Sie, wie Cakewalks intelligente Lösungen und SECJURs Expertise die nahtlose Integration der Zugriffsverwaltung in ein Informationssicherheitsmanagementsystem ermöglichen.

