Menü
Beliebt
Die häufigsten Einstiege
›
Frameworks
ISO 27001, NIS2, TISAX und mehr
›
Branchenlösungen
Finanzen, Energie und mehr
›
Managed Compliance
ISB, DSB, QMB und KI-Beauftragter
›
Use Cases
ISMS, Datenschutz, QMS und mehr
›
Compliance-Plattform
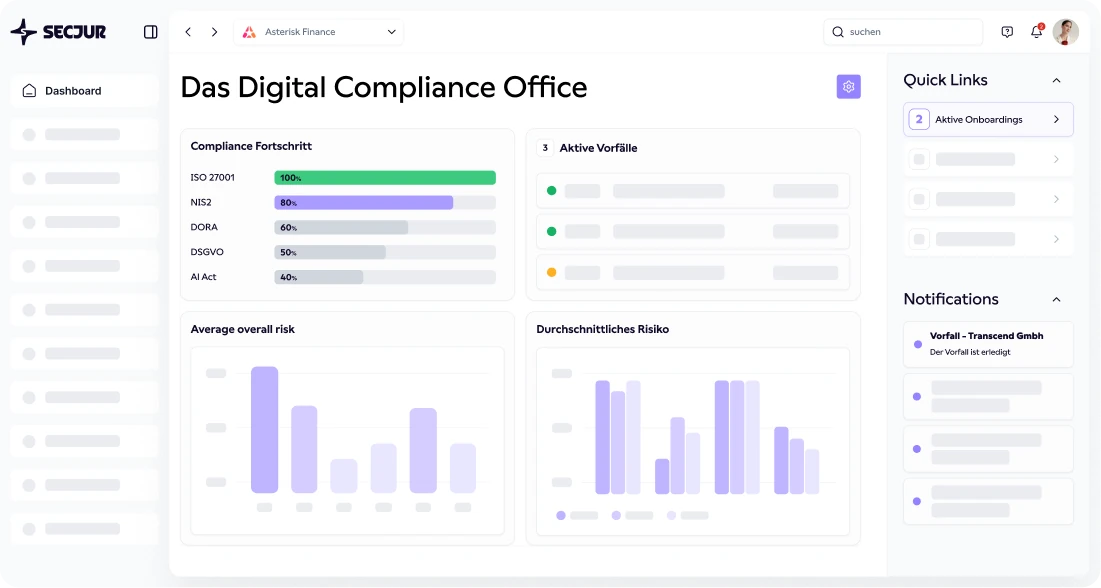
Das Digital Compliance Office
›
Managed Compliance

„SECJUR nimmt uns bei der Informationssicherheit den entscheidenden Teil der Arbeit ab. Wir hatten nur wenige Wochen bis zum Zertifizierungsaudit und im Unternehmen niemanden, der ein ISMS aufbaut. Dank SECJUR mussten wir bis heute keine eigene Stelle besetzen und haben dennoch problemlos das Audit bestanden.“
Jan Sorgenfrei
Jan Sorgenfrei
Vice President of Engineering, Circus SE
Das Digital Compliance Office
Auszug aus den Modulen
Navigator
Geführte Schritte für Aufbau und Betrieb.
Asset Management
Alle Werte an einem Ort, nach Kritikalität.
Risikomanagement
Risiken bewerten, behandeln, nachverfolgen.
Vendor Management
Dienstleister und Lieferanten im Blick.
Policy Management
Richtlinien erstellen, verknüpfen, freigeben.
Incident Management
Vorfälle erkennen, klassifizieren, melden.
Contract Management
Datenschutzverträge und AVV-Prüfung.
Task Management
Alle Aufgaben und Fristen im Überblick.
Navigator · TISAX®
Hauptsitz
Fortschritt
80 %
✓
Anwendungsbereich festlegen
erledigt
✓
Assets erfassen
erledigt
✓
Risiken bewerten
erledigt
Ihr Experte
hat 3 Nachweise verknüpft
Und vieles mehr
Audit Management, Online-Schulungen, Verarbeitungsverzeichnis, KI-Inventar, TOM und weitere Funktionen
Plattform entdecken →
TISAX® entspannt umsetzen

Ein dedizierter SECJUR-Experte baut und betreibt Ihr zertifizierbares ISMS nach TISAX® proaktiv und automatisiert.

Die Erfolgsrate bei TISAX®-Assessments unserer Kunden liegt bei 100 %.

✓
80 % erledigen wir
✓
Hosted in Germany
✓
 TISAX® gelabelt
▸Audit
Überfällige Aufgaben›
In Kürze fällige Aufgaben›
Audit33 %
1!Trainings
2▸
3✓
Ihr SECJUR-Experte
ISO 27001
 TISAX®
80 %
Ihr Expertejetzt

Ich habe die Richtlinie Zugriffskontrolle an Ihre Prozesse angepasst. Sie liegt zur Freigabe bereit.

✓Internes Audit terminiertvor 5 Min.

Termin am 14. November, Unterlagen sind vorbereitet.

SECJUR Kunden sind in guter Gesellschaft

Additive DrivesKEYENCETRE Vehicle DynamicsSteyr MotorsBAUMANNBeckhoffInnomotics
Warum SECJUR

Ihr Weg zum TISAX®-Label

Ohne SECJUR
Know-how selbst aufbauen oder teure Beratertage einkaufen
Ihr Team arbeitet neben dem Tagesgeschäft
Langwieriger Aufbau, jedes Dokument von Grund auf
Risiko, im Audit nicht zu bestehen
Dokumentation verteilt in Word, Excel und SharePoint
Mit SECJUR
Expert Managed
Ein SECJUR-Experte baut und betreibt Ihr ISMS
80 % der Arbeit übernehmen wir
Schneller zur Zertifizierung dank Automatisierung
Lücken werden vor dem Audit geschlossen
Alles revisionssicher und übersichtlich auf unserer Plattform
So funktioniert's

Expertenqualität in KI-Geschwindigkeit

Software und Expertise in einem. Rund 80 % Ihrer ISMS-Aufgaben übernehmen wir. Sie liefern Informationen, geben frei und binden Ihre Organisation ein.

✓
Unser Digital Compliance Office erledigt die Routinearbeit
Assets, Risiken, Maßnahmen und SoA an einem Ort, laufend gepflegt
✓
Ihr SECJUR-Experte trifft die Entscheidungen
Prozesse und Maßnahmen genau passend zu Ihren Abläufen
✓
Sie geben frei und gehen vorbereitet ins Audit
Internes Audit und Management-Review übernehmen wir
Circus Group
Wie Circus SE mit SECJUR in 12 Wochen seine ISO TISAX®-Label erlangte
↗
Ihr SECJUR Experte
Digital Compliance Office
Ihr ExpertePolicy Management

Zugangsrichtlinie an Ihr Unternehmen angepasst.

vor 12 Min.Freigeben
Warum TISAX®

Ihre Eintrittskarte für mehr Ausschreibungen

Viele Auftraggeber fragen ISO TISAX® inzwischen schon in der Eignungsprüfung ab. Ohne Label scheiden Sie dann aus, bevor es um Preis und Leistung geht.

✓
Ausschreibungen, die Ihnen bisher verschlossen waren
Öffentliche Vergaben, Rahmenverträge, Konzerne mit festen Lieferantenvorgaben
✓
Security-Fragebögen gehen schneller
Die meisten Antworten stehen schon in Ihrem ISMS. Beim Rest hilft Ihr SECJUR-Experte.
✓
Kürzere Lieferantenprüfung bei Ihren Kunden
Mit einem anerkannten Zertifikat kommen von IT-Security und Einkauf weniger Rückfragen.
Reanmo
Wie Reanmo dank ISO TISAX® neue Projekte mit OEMs und Zulieferern in der Automobilbranche gewinnt
↗
Ausschreibung IT-RahmenvertragVergabe
Eignungskriterienerfüllt
Nachweis TISAX®liegt vor
Referenzenerfüllt
Security-Fragebogenbeantwortet
Teilnahmeantragzugelassen
Nächster Schritt: Angebotsabgabe
Lieferantenfragebogen
Zertifiziertes ISMS vorhanden?Ja
NachweisVDA ISA 6.0, beigefügt
Zertifikatgültig
ISO 27001 zertifiziert
VDA ISA 6.0
Informationssicherheits-Managementsystem
InhaberIhr Unternehmen
Gültig bis10/2029
Der Vergleich

SECJUR im Vergleich

Klassische Beratung, reine Compliance-Software oder SECJUR: So unterscheiden sich die drei Wege zu Ihrem Managementsystem.

Klassische Beratung
Externe Berater nach Tagessatz
Compliance-Software
Plattform zum Selbermachen
SECJUR Expert Managed
Plattform plus fester Experte
Wer macht die Arbeit
– Der Berater liefert Dokumente, Ihr Team setzt um
– Ihr Team erledigt alles selbst
✓Ihr Experte übernimmt 80 % der Arbeit
Expertise
– Hoch, aber auf Projektdauer begrenzt
– Eigenes Know-how nötig
✓Fester Experte, der Ihre Branche kennt
Kosten
– Tagessätze, schwer planbar
– Lizenz plus hoher interner Aufwand
✓Festpreis
Passgenauigkeit
– Individuell, aber aufwendig
– Standardvorlagen, oft mit Overhead
✓Nur die Prozesse, die Sinn ergeben
Dokumentation
– Verteilt in Word, Excel und SharePoint
– Zentral in der Software
✓Zentral im DCO, verknüpft und versioniert
Nach dem Audit
– Projekt endet, Wissen geht mit
– Pflege bleibt bei Ihnen
✓Ihr Experte verbessert kontinuierlich
Audit-Erfolg
– Abhängig vom Berater
– Abhängig von Ihrem Team
✓100 % Erfolgsquote in bisherigen Kundenaudits
Erfolgsgeschichten

Was unsere Kunden sagen

„Uns war von Anfang an wichtig, dass am Ende kein Aktenordner steht, der zum Audit hervorgeholt wird. Wir wollten ein Informationssicherheitssystem, das bei uns wirklich arbeitet und sich in unsere gewachsene Qualitätsorganisation einfügt. Genau das haben wir mit secjur erreicht: Die Plattform gibt uns die Struktur und die wiederkehrenden Aufgaben. Die Expertenbegleitung hat uns an den richtigen Stellen Tempo und Sicherheit gegeben. Das Assessment haben wir erfolgreich bestanden. Wir arbeiten heute täglich mit dem System, das dabei entstanden ist.“

Karsten Schulte-Deußen
Marius Heunemann
Geschäftsführer, Löttco GmbH & Co. KG
Case Study lesen

„Uns war von Anfang an wichtig, dass am Ende kein Aktenordner steht, der zum Audit hervorgeholt wird. Wir wollten ein System, das bei uns wirklich arbeitet und sich in unsere gewachsene Qualitätsorganisation einfügt. Genau das haben wir mit secjur erreicht: Die Plattform gibt uns die Struktur und die wiederkehrenden Aufgaben. Die Expertenbegleitung hat uns an den richtigen Stellen Tempo und Sicherheit gegeben. Das Assessment haben wir erfolgreich bestanden. Wir arbeiten heute täglich mit dem System, das dabei entstanden ist.“

Jan Sorgenfrei
Jan Sorgenfrei
Circus SE
Case Study lesen

„Dank SECJUR konnten wir schnell ein hochwertiges ISMS aufbauen, wie uns auch in den Zertifizierungsaudits bestätigt wurde. Unser zugewiesener Berater hat uns stets kompetent unterstützt - als wäre er ein Teil der Firma. Freuen uns auf die weitere Zusammenarbeit!“

Stefan Gregori
Stefan Gregori
Consolinno Energy
Case Study lesen
FAQ

Häufige Fragen

Angebot anfordern →
Muss ich das Assessment trotzdem selbst machen?
+

Ja, denn das Assessment findet bei Ihnen statt. Der Assessor spricht mit den Verantwortlichen, etwa mit der Personalleitung über die Personalrichtlinie. Ihr Experte bereitet alle Beteiligten vor und ist im Assessment erreichbar.

Baut mein Team so eigenes Wissen auf?
+

Ja. Ihr Team lernt das Managementsystem beim Prüfen und Umsetzen kennen, dokumentiert im Digital Compliance Office. Was wegfällt: viele Stunden Einarbeitung und teure Überraschungen im Audit.

Wie lange dauert es bis zum Label?
+

Typischerweise mehrere Monate bis zu einem Jahr, abhängig von Ausgangslage, Assessment-Level (AL2/AL3) und Scope. Den Zeitplan legen Sie mit Ihrem SECJUR-Experten im Onboarding fest.

Welche internen Ressourcen brauche ich?
+

80 % der ISMS-Aufwände übernehmen wir. Sie brauchen einen internen Koordinator. Zusätzlich entstehen in Ihren Fachabteilungen Aufwände für die Umsetzung der technischen und organisatorischen Maßnahmen, die sich aus dem ISMS ergeben.

Reicht nicht eine Compliance-Software?
+

Die Controls sind für alle gleich, für ein Startup wie für einen Konzern. Welche Richtlinien, Risiken und Nachweise zu Ihrem Unternehmen passen und im Audit bestehen, erarbeitet Ihr Experte mit Ihnen.

Jetzt starten

Kaufen Sie Ergebnisse statt Compliance-Tools und Beraterstunden

Angebot anfordernSo funktioniert's
 TISAX® zum Festpreis
Ihr Experte übernimmt 80 %
Angebot anfordern