






„SECJUR nimmt uns bei der Informationssicherheit den entscheidenden Teil der Arbeit ab. Wir hatten nur wenige Wochen bis zum Zertifizierungsaudit und im Unternehmen niemanden, der ein ISMS aufbaut. Dank SECJUR mussten wir bis heute keine eigene Stelle besetzen und haben dennoch problemlos das Audit bestanden.“


Ihr Team lädt vertrauliche Kunden- und Personendaten in ChatGPT, Claude und Co. Mit Ihrer Erlaubnis oder ohne.
Die AI Firewall prüft jede Anfrage direkt im KI-Tool und sagt sofort, ob sie erlaubt ist.


Volljurist und Compliance-Experte


07 Nov. 2026

5 Minuten


Die Beweislastumkehr macht Unternehmen bei KI-Fehlern schneller haftbar.
Fehlende AI-Act-Compliance erhöht direkt das Risiko von Schadensersatzklagen.
Saubere Dokumentation ist der wichtigste Schutz vor Haftungsansprüchen.
Transparente und überwachte KI schafft rechtliche und wirtschaftliche Sicherheit.
Stellen Sie sich folgendes Szenario vor: Ein Unternehmen nutzt eine KI-gestützte HR-Software, um Bewerbungen automatisch zu filtern. Sie sind perfekt qualifiziert, erhalten aber eine sofortige Absage. Oder noch gravierender: Ein autonomer Industrieroboter interpretiert eine Bewegung falsch und verletzt einen Mitarbeiter.
In der Vergangenheit endeten solche Geschichten oft in einer rechtlichen Sackgasse. Das Argument der Gegenseite lautete häufig: "Der Algorithmus ist komplex, wir wissen nicht genau, warum er so entschieden hat – und Sie können uns keinen direkten Programmierfehler nachweisen."
Dieses Phänomen nennt man das "Black Box"-Problem. Doch mit dem EU AI Act und der Anpassung der Produkthaftung ändert sich das Spiel grundlegend. Wir bewegen uns weg von "Der Computer sagt Nein" hin zu einer Ära, in der Verantwortung transparent und einklagbar wird.
In diesem Artikel tauchen wir tief in die Welt der Beweislastumkehr und Schadensersatzansprüche ein. Wir erklären, warum Sie kein IT-Forensiker sein müssen, um Ihr Recht zu bekommen, und warum saubere Compliance für Unternehmen plötzlich zur besten Versicherung wird.
Um zu verstehen, warum die EU neue Regeln einführt, muss man das Problem der traditionellen Haftung verstehen. Nach klassischem Zivilrecht muss derjenige, der Schadensersatz fordert (der Kläger), in der Regel drei Dinge beweisen:
Bei einer Kaffeemaschine ist das einfach: Kabel kaputt, Stromschlag, Hersteller haftet. Bei einer Künstlichen Intelligenz, die auf Millionen von Parametern basiert und sich selbstständig weiterentwickelt (Machine Learning), ist der Nachweis der Kausalität für einen Außenstehenden fast unmöglich. Wie wollen Sie beweisen, welche Zeile Code oder welcher Datensatz in einem neuronalen Netz genau zu der Fehlentscheidung geführt hat?
Hier kommt die neue Gesetzgebung ins Spiel, um diese Asymmetrie auszugleichen.
Lange Zeit wurde über eine spezielle "KI-Haftungsrichtlinie" (AI Liability Directive) diskutiert. Doch die aktuelle Rechtsentwicklung hat eine entscheidende Wendung genommen: Der Fokus liegt nun primär auf der novellierten Produkthaftungsrichtlinie in Kombination mit dem EU AI Act.
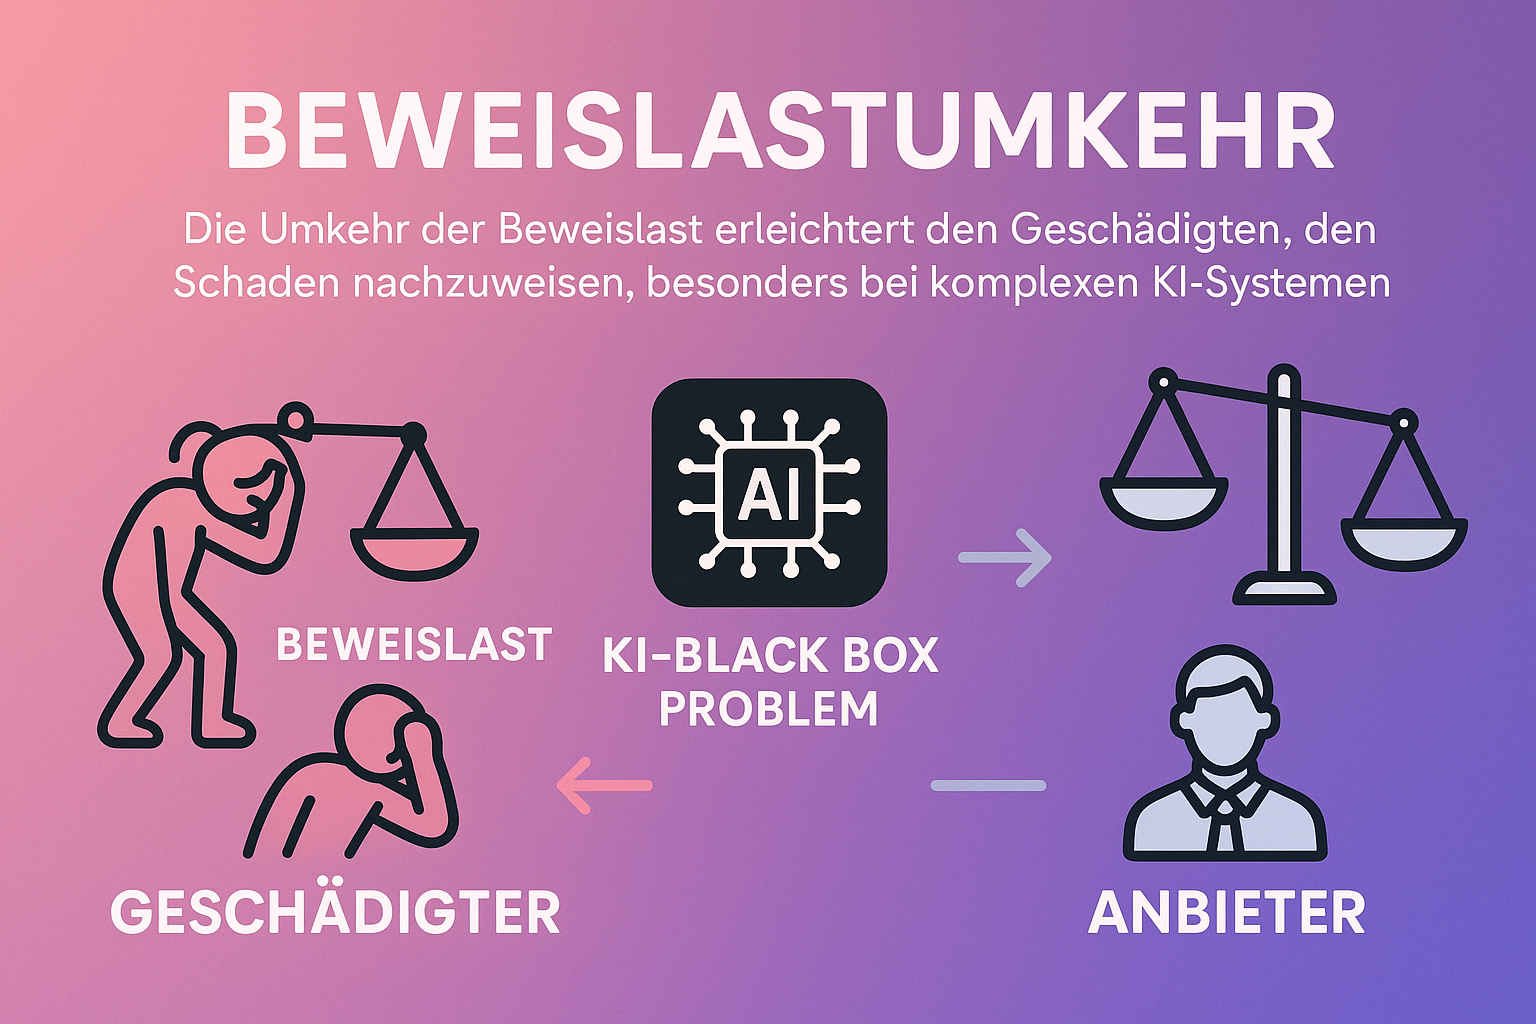
Was bedeutet das konkret? Die EU hat Software (und damit KI) explizit in den Anwendungsbereich der Produkthaftung aufgenommen und ein mächtiges Instrument eingeführt: die Beweislastumkehr.
Vereinfacht gesagt: Wenn ein Schaden durch ein KI-System entsteht und das Unternehmen hinter der KI seine Pflichten aus dem EU AI Act verletzt hat (z. B. mangelnde Dokumentation oder fehlende menschliche Aufsicht), vermutet das Gericht, dass die KI den Schaden verursacht hat.
Der Spieß wird also umgedreht: Nicht mehr der Geschädigte muss den komplizierten technischen Beweis erbringen, dass der Algorithmus schuld ist. Stattdessen muss das Unternehmen beweisen, dass sein System nicht die Ursache war.
Diese Erleichterung für Geschädigte ist kein Automatismus für jeden kleinen Fehler. Sie greift vor allem dann, wenn:
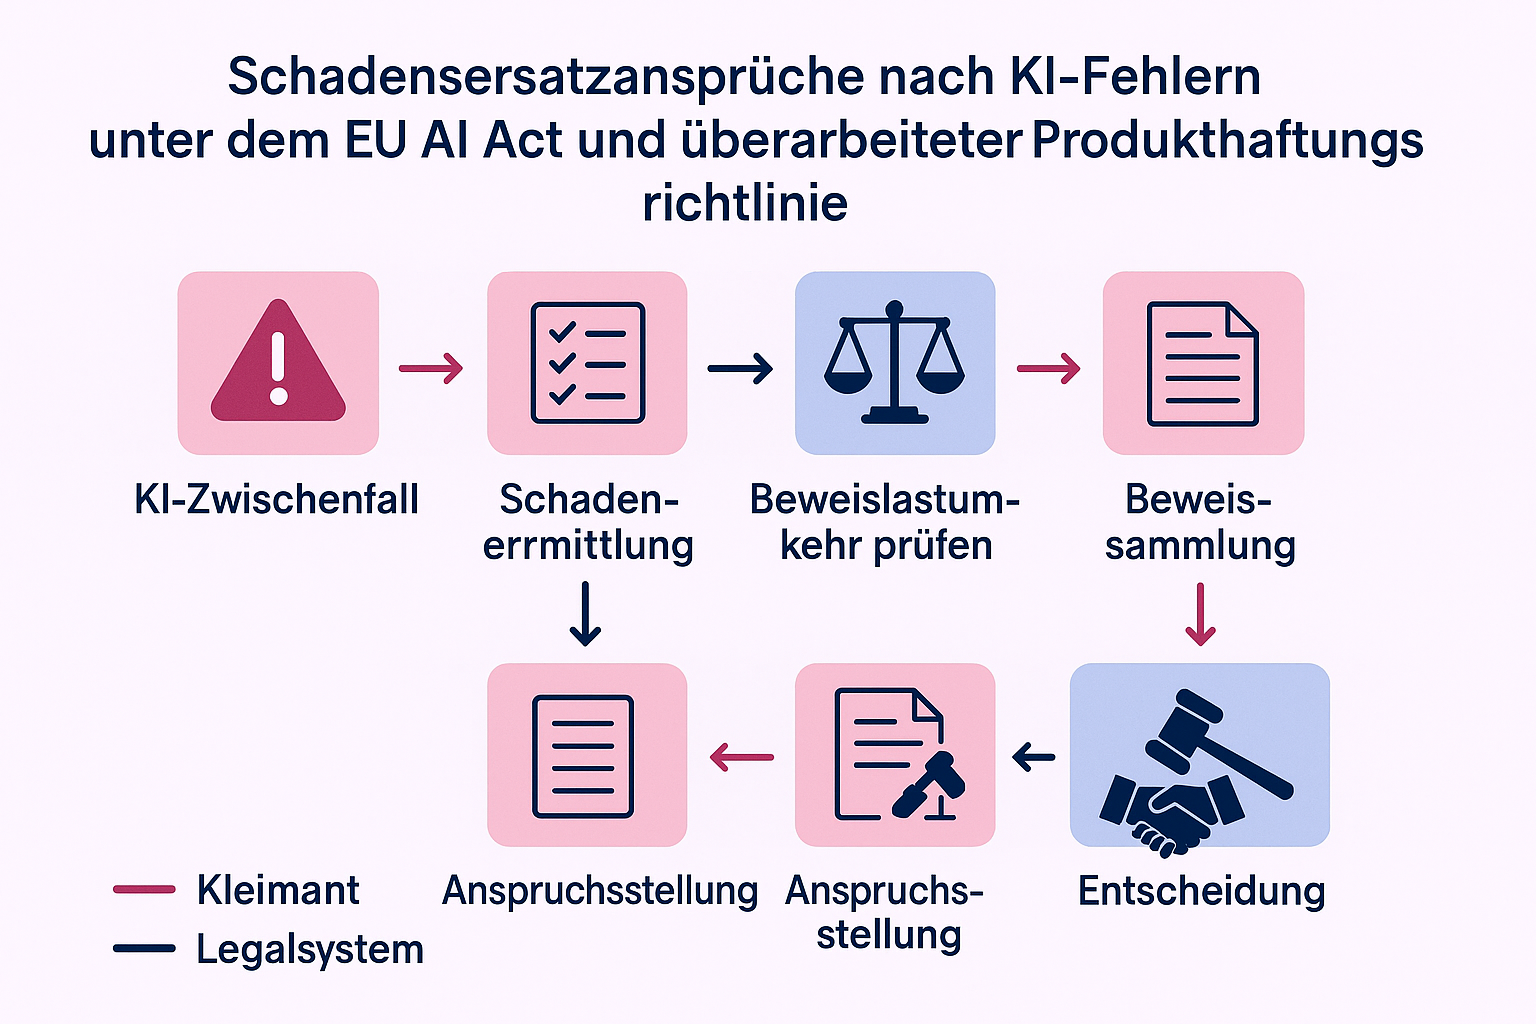
Die Theorie klingt gut, aber wie sieht das in der Realität aus? Die neue Rechtslage wirkt sich massiv darauf aus, wie Unternehmen und Einzelpersonen agieren müssen.
Die Hürde, gegen fehlerhafte KI-Entscheidungen vorzugehen, sinkt drastisch. Schadensersatzansprüche können geltend gemacht werden für:
Wichtig ist hierbei auch die Schnittstelle zum Datenschutz. Oft geht ein KI-Fehler mit einer unrechtmäßigen Datenverarbeitung einher. Ein DSGVO Experte würde hier prüfen, ob neben dem Produkthaftungsanspruch auch Schadensersatz nach Art. 82 DSGVO besteht.
Für Unternehmen bedeutet die Beweislastumkehr eines: Dokumentation ist Ihre Lebensversicherung.
Wenn es zu einem Vorfall kommt, können Sie sich nur exkulpieren (entlasten), wenn Sie lückenlos nachweisen können, dass Sie alle Sorgfaltspflichten erfüllt haben. Die "Black Box" darf für Sie als Betreiber keine Black Box sein.
Fehlt dieser Nachweis ("EU AI Act Status" der Compliance ist unklar), greift die Vermutung der Fehlerhaftigkeit. Dies betrifft übrigens nicht nur die IT-Abteilung. Auch die Geschäftsführung steht im Fokus. Ähnlich wie bei der NIS2 Haftung für Geschäftsführer, wird Compliance zur Chefsache, da persönliche Haftungsrisiken bei grober Fahrlässigkeit nicht ausgeschlossen sind.
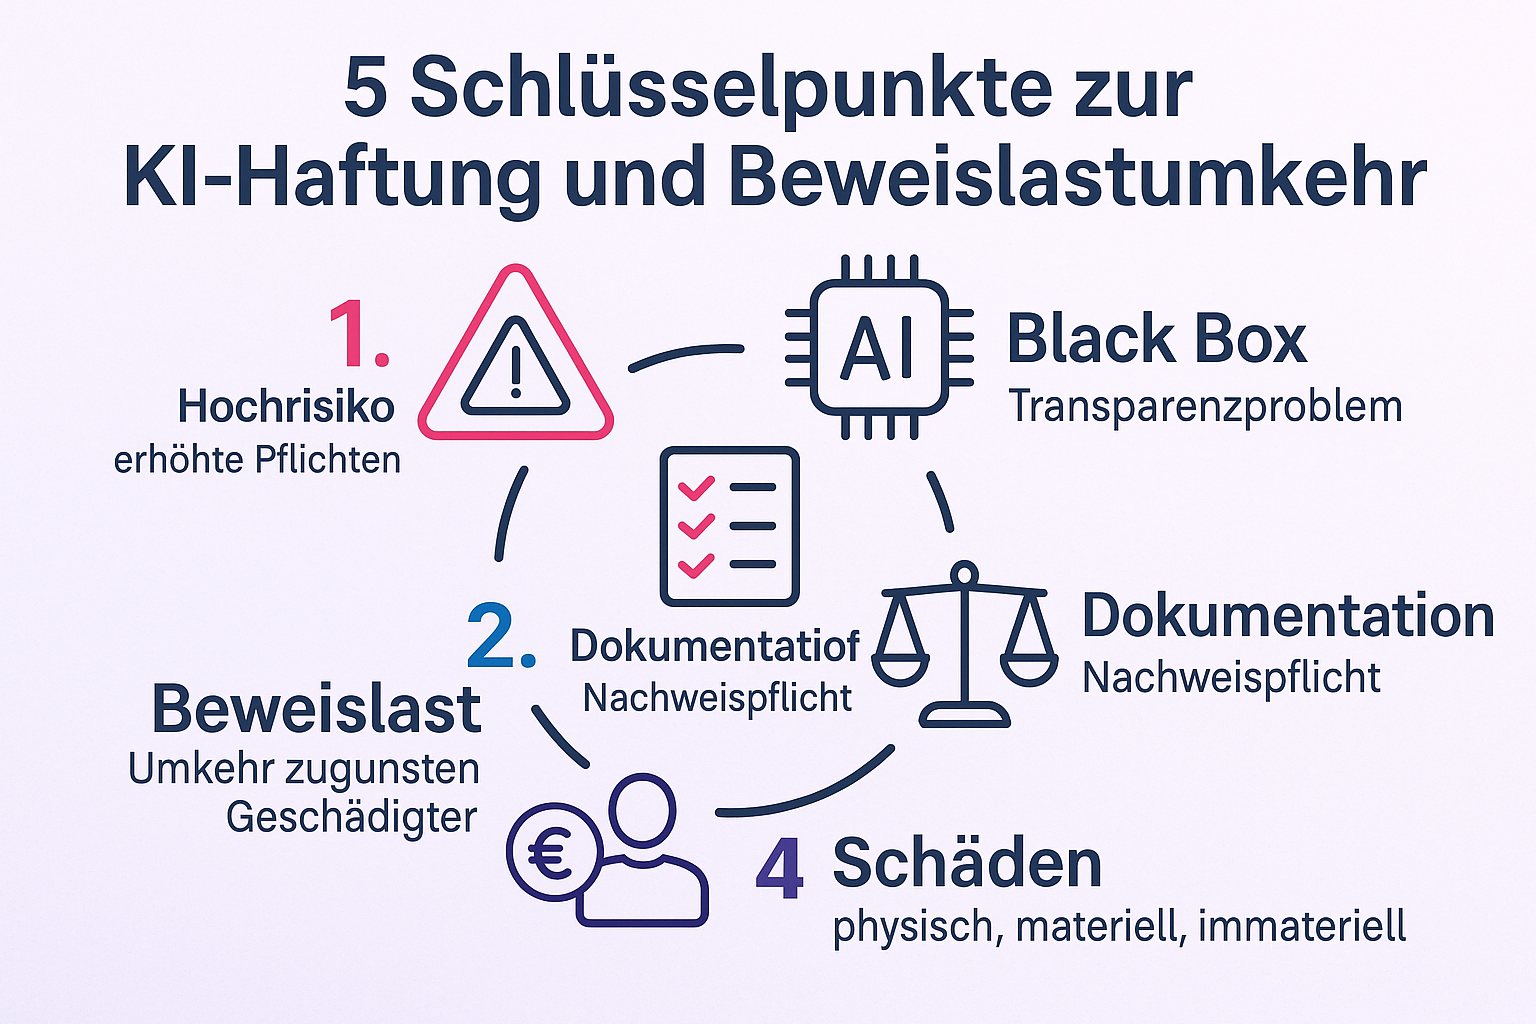
Die Haftung für KI-Systeme existiert nicht in einem Vakuum. Sie ist eng verwoben mit anderen Regulierungen. Ein Verstoß gegen den AI Act ist oft gleichzeitig ein Verstoß gegen die DSGVO (wenn personenbezogene Daten betroffen sind) oder gegen den Cyber Resilience Act (bei Sicherheitslücken).
Das bedeutet, dass ein einzelner Vorfall eine Kaskade von Konsequenzen auslösen kann:
Die Einführung der Beweislastumkehr im Kontext von KI mag zunächst wie eine Bedrohung für Innovation wirken. Tatsächlich ist sie aber ein notwendiger Schritt, um Vertrauen in die Technologie zu schaffen. Nutzer werden KI nur dann akzeptieren, wenn sie wissen, dass sie im Schadensfall nicht rechtlos sind.
Für Unternehmen bedeutet dies: Compliance ist keine lästige Checkliste mehr, sondern ein strategischer Wettbewerbsvorteil. Wer seine KI-Prozesse im Griff hat, minimiert nicht nur das Risiko von Klagen, sondern baut bessere, sicherere Produkte.
Der Schlüssel liegt nicht darin, KI zu vermeiden, sondern sie verantwortungsvoll zu managen. Wenn Sie tiefer in die Umsetzung einsteigen möchten oder Unterstützung bei der Risikoklassifizierung Ihrer Systeme benötigen, lohnt sich ein Blick auf moderne Compliance-Lösungen, die diese Komplexität automatisieren.
Nein, die strengen Regeln der Beweislastumkehr im Kontext des AI Acts zielen primär auf Hochrisiko-KI-Systeme ab oder Situationen, in denen es für den Geschädigten unzumutbar schwer ist, den Beweis zu erbringen (z.B. wegen technischer Komplexität). Für einfache Software gelten weiterhin die allgemeinen Regeln, wobei auch hier die Produkthaftungsrichtlinie Verschärfungen vorsieht.
Dies ist ein komplexes Thema. Grundsätzlich sind reine Open-Source-Modelle, die nicht monetarisiert werden, oft von bestimmten Pflichten ausgenommen. Sobald jedoch ein Unternehmen ein Open-Source-Modell in ein kommerzielles Produkt integriert (Deployer), übernimmt es in der Regel die volle Haftung und Compliance-Verantwortung gegenüber dem Endnutzer.
Die Haftung des Herstellers ist nicht grenzenlos. Wenn der Anbieter nachweisen kann, dass der Schaden durch eine unsachgemäße Nutzung (entgegen der Gebrauchsanweisung) oder durch Manipulation des Nutzers entstanden ist, kann die Haftung reduziert oder ausgeschlossen werden. Dies muss der Anbieter jedoch beweisen.
Der beste Schutz ist eine "Audit-ready" Dokumentation. Nutzen Sie automatisierte Compliance-Tools, die Beweise für Ihre Sorgfaltspflichten (Risikoanalysen, Logs, Datenqualitätstests) manipulationssicher speichern. Wenn Sie im Schadensfall auf Knopfdruck zeigen können, dass Sie "Best Practice" angewendet haben, können Sie die Vermutung der Schuld oft erfolgreich widerlegen.
Als Jurist mit langjähriger Erfahrung als Anwalt für Datenschutz und IT-Recht kennt Niklas die Antwort auf so gut wie jede Frage im Bereich der digitalen Compliance. Er war in der Vergangenheit unter anderem für Taylor Wessing und Amazon tätig. Als Gründer und Geschäftsführer von SECJUR, lässt Niklas sein Wissen vor allem in die Produktentwicklung unserer Compliance-Automatisierungsplattform einfließen.

SECJUR steht für eine Welt, in der Unternehmen immer compliant sind, aber nie an Compliance denken müssen. Mit dem Digital Compliance Office automatisieren Unternehmen aufwändige Arbeitsschritte und erlangen Compliance-Standards wie DSGVO, ISO 27001 oder TISAX® bis zu 50% schneller.
Automatisieren Sie Ihre Compliance Prozesse mit dem Digital Compliance Office

Die häufigsten Fragen zum Thema

Viele KI-Systeme scheitern nicht an der Technik, sondern an fehlender Transparenz ihrer Trainingsdaten. Dieser Leitfaden zeigt, warum der Nachweis der Datenherkunft (Data Provenance) unter dem EU AI Act zur Pflicht wird und wie Sie komplexe Datenlieferketten rechtssicher dokumentieren. Erfahren Sie, wie Sie Risiken, Bias und Haftungsfallen vermeiden und Ihre KI gleichzeitig robuster und vertrauenswürdiger machen.
Der ISMS-Scope entscheidet über Aufwand und Aussagekraft Ihrer ISO-27001-Zertifizierung. So definieren Sie den Geltungsbereich nach Klausel 4.3 präzise.
Der EU AI Act bringt massive Haftungs- und Sanktionsrisiken für Unternehmen, die KI einsetzen. Dieser Leitfaden zeigt, wie Entscheidungsträger ihre KI-Systeme richtig klassifizieren, Bußgelder bis zu 35 Mio. Euro vermeiden und durch klare Governance, Dokumentation und Human Oversight aus Compliance einen strategischen Wettbewerbsvorteil machen.

