




„SECJUR nimmt uns bei der Informationssicherheit den entscheidenden Teil der Arbeit ab. Wir hatten nur wenige Wochen bis zum Zertifizierungsaudit und im Unternehmen niemanden, der ein ISMS aufbaut. Dank SECJUR mussten wir bis heute keine eigene Stelle besetzen und haben dennoch problemlos das Audit bestanden.“


Ihr Team lädt vertrauliche Kunden- und Personendaten in ChatGPT, Claude und Co. Mit Ihrer Erlaubnis oder ohne.
Die AI Firewall prüft jede Anfrage direkt im KI-Tool und sagt sofort, ob sie erlaubt ist.


Volljurist und Compliance-Experte


07 Nov. 2026

Nicht-EU-Anbieter von KI sind durch den EU AI Act voll haftbar, sobald ihre Systeme in der EU genutzt werden. Dieser Leitfaden zeigt, wie das Marktortprinzip, hohe Bußgelder und neue Beweislastregeln internationale Unternehmen zwingen, ihre KI-Governance, Dokumentation und Risikoklassifizierung EU-konform aufzustellen. Erfahren Sie, wie Sie Haftungsfallen vermeiden, einen EU-Bevollmächtigten korrekt einsetzen und Compliance in einen echten Marktvorteil verwandeln.


Der EU AI Act gilt auch für KI-Anbieter außerhalb der Europäischen Union.
Bereits die Nutzung von KI-Ergebnissen in der EU löst Compliance-Pflichten aus.
Nicht-EU-Unternehmen haften für Verstöße genauso wie europäische Anbieter.
Frühe AI-Act-Compliance wird zu einem entscheidenden Wettbewerbsvorteil.
Stellen Sie sich vor, Sie sind ein Tech-Unternehmer im Silicon Valley oder leiten ein innovatives Software-Haus in Zürich. Ihre KI-Lösung revolutioniert gerade den Markt – und dank des Internets haben Sie Nutzer auf der ganzen Welt, natürlich auch in Berlin, Paris und Rom.
Alles läuft perfekt, bis eines Tages ein Brief von einer europäischen Aufsichtsbehörde auf Ihrem Tisch landet. Der Vorwurf: Nichteinhaltung des EU AI Acts. Die mögliche Strafe? Ein zweistelliger Millionenbetrag.
Vielleicht denken Sie jetzt: „Moment mal, mein Hauptsitz ist gar nicht in der EU. Warum sollte mich das betreffen?“
Genau hier liegt einer der häufigsten Irrtümer in der modernen Tech-Welt. Ähnlich wie die Datenschutz-Grundverordnung (DSGVO) macht auch der kommende AI Act nicht an Landesgrenzen halt. Wenn Ihre Algorithmen die digitalen Grenzen der Europäischen Union überschreiten, reisen die Gesetze gewissermaßen mit.
In diesem Artikel nehmen wir das „Juristen-Deutsch“ auseinander und schauen uns an, was der extraterritoriale Effekt konkret für Sie bedeutet, welche Haftungsrisiken lauern und wie Sie Schritt für Schritt auf der sicheren Seite bleiben.
Um zu verstehen, warum die EU Regeln für Unternehmen aufstellt, die physisch gar nicht dort ansässig sind, müssen wir das sogenannte Marktortprinzip verstehen.
Ganz einfach ausgedrückt bedeutet es: Wer am Markt der EU teilnehmen will, muss nach den Regeln der EU spielen.
Es ist irrelevant, ob Ihre Server in Kalifornien, London oder Singapur stehen. Entscheidend ist die Auswirkung Ihrer KI-Systeme auf EU-Bürger. Der Gesetzgeber will verhindern, dass Unternehmen strenge Sicherheitsauflagen umgehen, indem sie ihren Sitz einfach ins Ausland verlegen ("Forum Shopping").
Sie fallen unter den EU AI Act, wenn Sie als Anbieter (Provider) außerhalb der EU ansässig sind, aber:
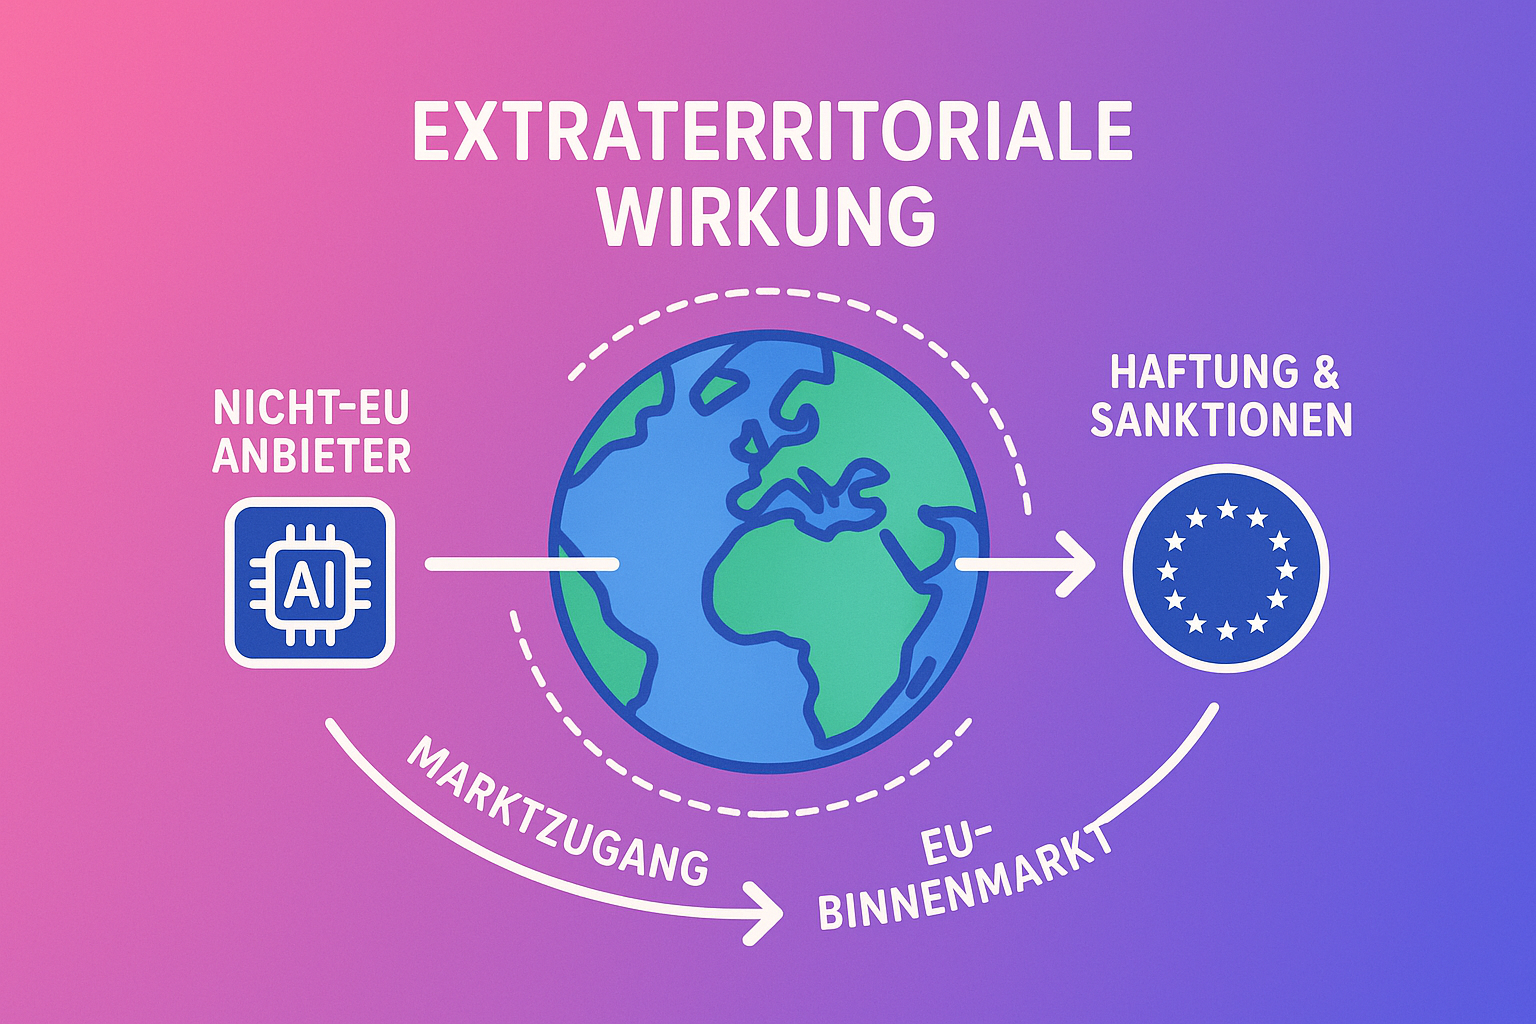
Erinnern Sie sich an 2018, als die DSGVO (GDPR) in Kraft trat? Plötzlich mussten US-Websites ihre Cookie-Banner für europäische Besucher anpassen. Der AI Act wird einen ähnlichen Effekt haben, nur dass es hier nicht „nur“ um Daten, sondern um Produktsicherheit und Grundrechte geht.
Für Nicht-EU-Anbieter bedeutet das: Compliance ist keine lokale Aufgabe mehr, sondern eine globale Strategie.
Wenn Sie festgestellt haben, dass Sie betroffen sind, stellt sich die Frage: „Was nun?“ Der AI Act verfolgt einen risikobasierten Ansatz. Nicht jede KI wird gleich streng reguliert. Ein Spam-Filter wird anders behandelt als eine Software zur Auswertung von Bewerbungsgesprächen.
Der erste Schritt ist immer die Einordnung. Fällt Ihr System in die Kategorie „Hochrisiko-KI“ (High-Risk AI)? Dazu gehören oft Systeme in den Bereichen:
Für diese Systeme gelten strenge Pflichten. Wenn Sie ein EU AI Act Compliance System nutzen, können Sie diese Klassifizierung oft automatisiert und sicher vornehmen, statt sich durch hunderte Seiten Gesetzestext zu wühlen.
Hier wird es für Nicht-EU-Unternehmen besonders praktisch – und bürokratisch. Da die EU-Behörden keinen direkten Zugriff auf ein Büro in New York oder Tokio haben, verlangt Artikel 25 des AI Acts, dass Sie einen bevollmächtigten Vertreter in der Union benennen.
Dieser Vertreter:
Ohne diesen Vertreter dürfen Sie keine Hochrisiko-KI in der EU anbieten. Es ist Ihre „Botschaft“ für Compliance-Fragen.
Sie müssen nachweisen können, dass Ihre KI sicher ist. Das bedeutet:
Viele Unternehmen unterschätzen den Aufwand hierbei massiv. Eine spezialisierte EU AI Act Compliance Software kann helfen, diese Dokumentationsprozesse in Ihre bestehenden Entwicklungs-Workflows zu integrieren, sodass Compliance kein nachträglicher Gedanke, sondern Teil des Codes wird.
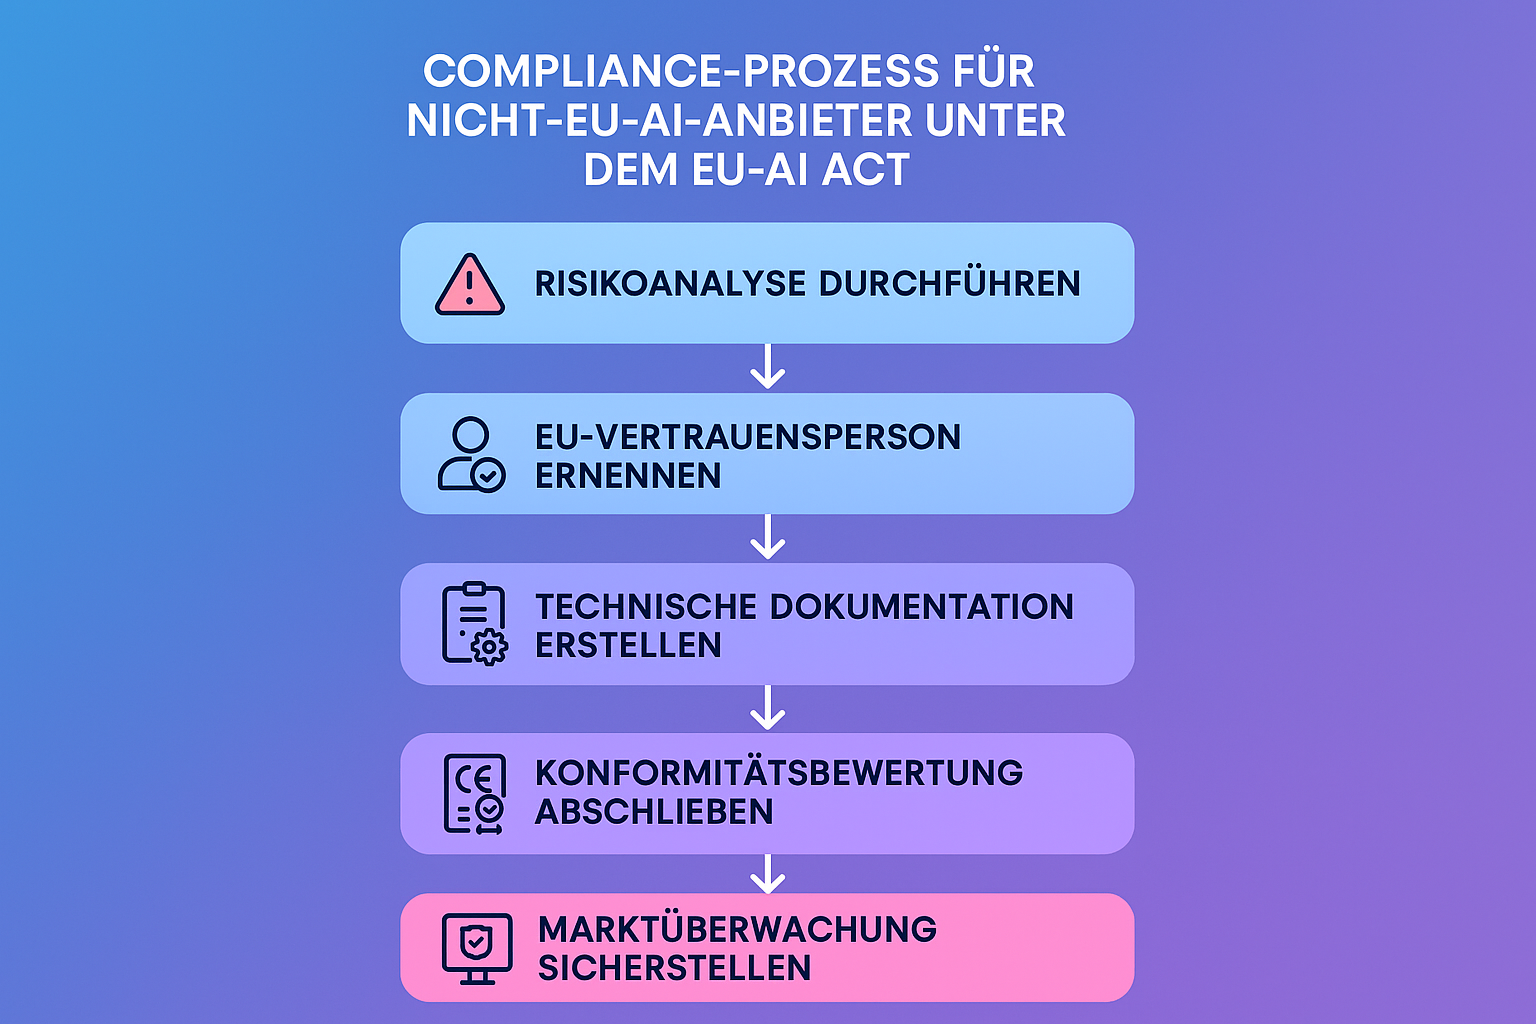
Lassen Sie uns über die Konsequenzen sprechen. Der EU AI Act ist kein „zahnloser Tiger“. Die EU hat aus der DSGVO gelernt und ein Sanktionsregime entworfen, das auch großen internationalen Playern wehtun kann.
Die Strafen sind gestaffelt und richten sich nach der Schwere des Verstoßes sowie dem weltweiten Jahresumsatz des Unternehmens:
Für ein Start-up können diese Summen existenzbedrohend sein. Für Großkonzerne sind sie ein massives Bilanzrisiko.
Neben den Bußgeldern der Behörden droht auch zivilrechtliche Haftung. Die neue KI-Haftungsrichtlinie (AI Liability Directive), die den AI Act flankiert, soll es geschädigten Personen erleichtern, Schadenersatzansprüche geltend zu machen.
Das Besondere: Es gibt eine Beweislasterleichterung. Wenn ein Nutzer nachweisen kann, dass Ihr System gegen den EU AI Act Status verstoßen hat (z.B. fehlende Dokumentation) und ein Schaden entstanden ist, wird vermutet, dass dieser Fehler ursächlich für den Schaden war. Sie als Anbieter müssen dann das Gegenteil beweisen – was aus dem Ausland ohne saubere Dokumentation fast unmöglich ist.
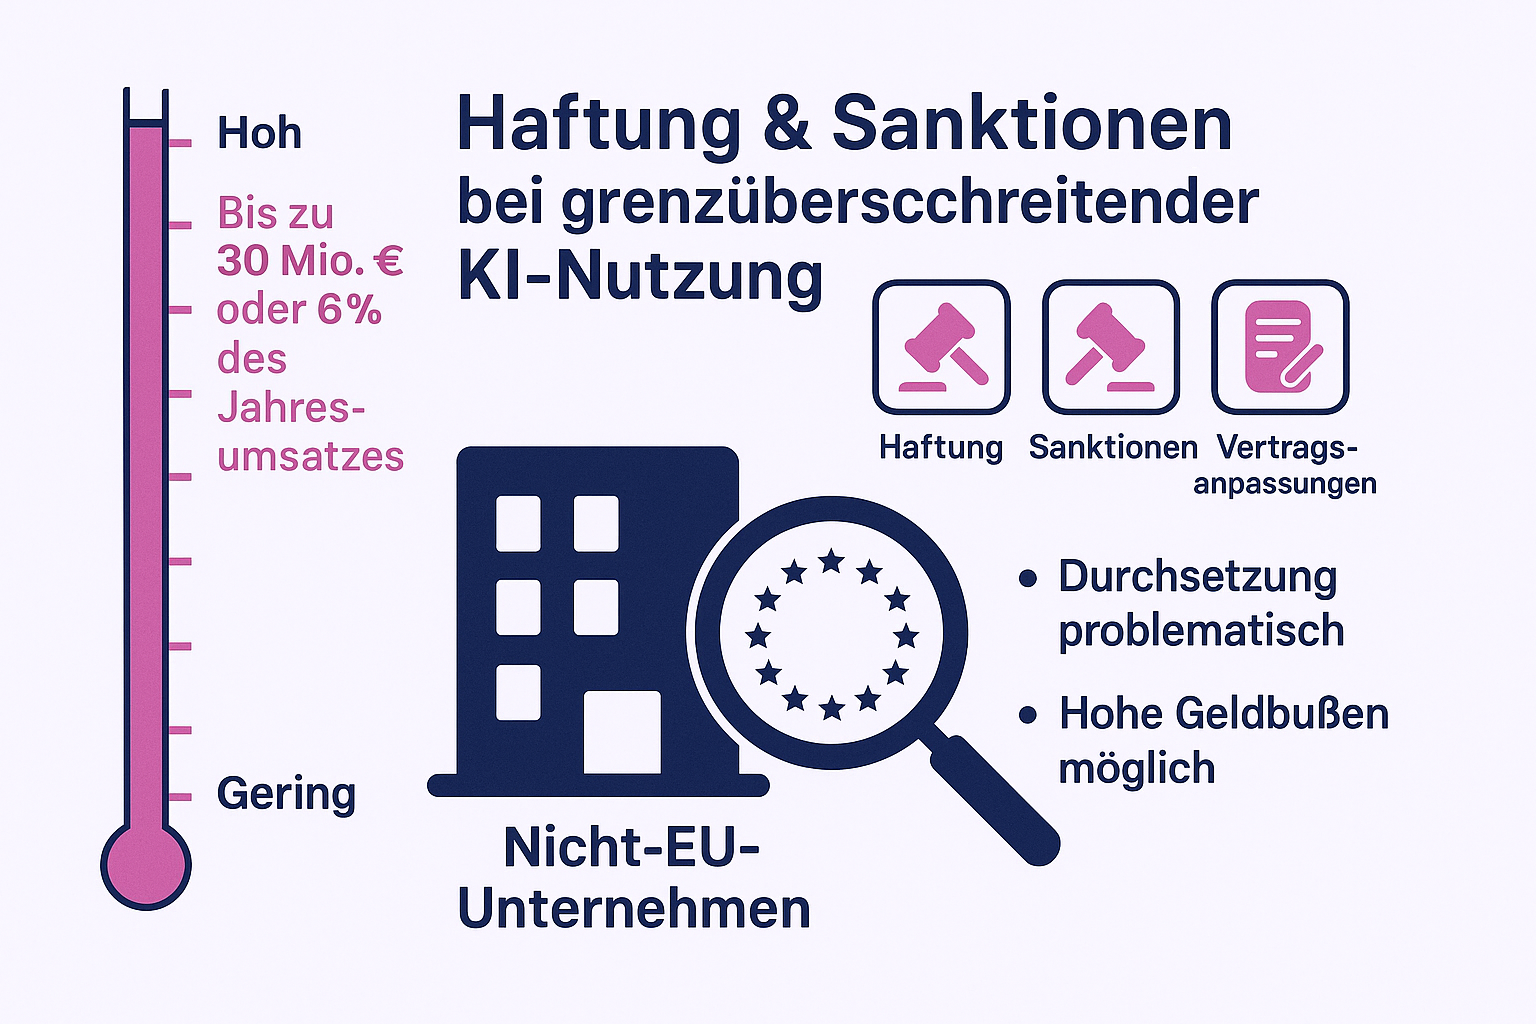
Für bestimmte Hochrisiko-KI-Systeme (insbesondere solche, die Produkte wie Aufzüge oder Medizinprodukte betreffen oder biometrische Identifizierung nutzen) reicht eine einfache Selbsterklärung nicht aus. Sie müssen eine sogenannte externe Konformitätsbewertung durchlaufen.
Hier kommen "Benannte Stellen" (Notified Bodies) ins Spiel. Das sind unabhängige Prüforganisationen (ähnlich dem TÜV), die Ihr System auditieren. Für Nicht-EU-Anbieter ist dies eine zusätzliche Hürde, die Zeit und Ressourcen kostet, aber für den Marktzugang unumgänglich ist.
Der EU AI Act wirkt auf den ersten Blick wie eine gewaltige Hürde für internationale Unternehmen. Doch es gibt eine andere Perspektive: Die EU setzt mit diesem Gesetz den globalen „Goldstandard“ für vertrauenswürdige KI.
Wenn Sie als Nicht-EU-Anbieter nachweisen können, dass Ihre Systeme konform sind, signalisieren Sie potenziellen Kunden weltweit: Unsere KI ist sicher, transparent und respektiert Grundrechte. Das wird in einem zunehmend skeptischen Markt zu einem echten Verkaufsargument.
Warten Sie nicht, bis der Brief aus Brüssel kommt. Beginnen Sie frühzeitig damit, Ihre Systeme zu prüfen und die notwendigen Strukturen zu schaffen. Der Weg zur Compliance mag steinig wirken, aber mit den richtigen Tools und Partnern ist er absolut machbar – und sichert Ihnen den Zugang zu einem der kaufkräftigsten Märkte der Welt.
Ja. Wenn Ihre Geschäftskunden in der EU sitzen und Ihre KI dort einsetzen, müssen Sie sicherstellen, dass Ihr Produkt „AI Act ready“ ist, sonst werden Ihre Kunden das Produkt schlichtweg nicht kaufen können (oder dürfen).
Sie müssen vertraglich einen bevollmächtigten Vertreter in der EU benennen. Dieser haftet gemeinsam mit Ihnen für die Einhaltung der Vorschriften.
Ja, der Begriff „Inverkehrbringen“ deckt auch unentgeltliche Bereitstellungen ab.
Nicht unbedingt. Wenn Sie auf Basis dieser API ein eigenes System bauen und es für einen Hochrisiko-Zweck (z.B. im HR-Bereich) anpassen, werden Sie selbst zum Provider mit allen Pflichten.
Als Jurist mit langjähriger Erfahrung als Anwalt für Datenschutz und IT-Recht kennt Niklas die Antwort auf so gut wie jede Frage im Bereich der digitalen Compliance. Er war in der Vergangenheit unter anderem für Taylor Wessing und Amazon tätig. Als Gründer und Geschäftsführer von SECJUR, lässt Niklas sein Wissen vor allem in die Produktentwicklung unserer Compliance-Automatisierungsplattform einfließen.

SECJUR steht für eine Welt, in der Unternehmen immer compliant sind, aber nie an Compliance denken müssen. Mit dem Digital Compliance Office automatisieren Unternehmen aufwändige Arbeitsschritte und erlangen Compliance-Standards wie DSGVO, ISO 27001 oder TISAX® bis zu 50% schneller.
Automatisieren Sie Ihre Compliance Prozesse mit dem Digital Compliance Office

Die häufigsten Fragen zum Thema
In den vergangenen zwei Jahren waren Verstöße gegen Datenschutzbestimmungen für nur 6 % der Befragten überhaupt relevant. Dies wird sich in den kommenden Jahren erheblich ändern. So sehen es zumindest die fast 200 befragten Entscheider aus Unternehmen ab 250 Mitarbeitern, die an der Studie „Crisis Management“ der Kanzlei Noerr teilnahmen.
Erfahren Sie in unserem neuesten Blogartikel, wie die Datenschutz-Folgenabschätzung (DSFA) Unternehmen dabei unterstützt, personenbezogene Daten effektiv zu schützen. Lesen Sie, welche Kriterien eine DSFA erforderlich machen und wie Unternehmen die Risiken für die Rechte und Freiheiten der Betroffenen bewerten können. Zudem erklären wir, warum die DSFA kein einmaliger Prozess ist, sondern regelmäßig durchgeführt werden sollte.
Erhebliche Sicherheitsvorfälle müssen dem BSI in drei Stufen gemeldet werden: 24 Stunden, 72 Stunden, 1 Monat. So funktioniert der Meldeprozess nach §32 NIS2UmsuCG in der Praxis.

